

Importowanie przepływu pracy n8n
Ten przewodnik krok po kroku importuje przepływ pracy wyeksportowany z n8n — agenta AI odpowiadającego na wiadomości czatu za pomocą modelu czatu OpenAI i pamięci — do encji Aggregate, Release i Manifest, które w zapisanej postaci budują n8n wraz z przepływem pracy dla Docker Compose, a następnie buduje je i uruchamia wynik. Każdy plik i każdy blok wyjścia poniżej pochodzi z rzeczywistego uruchomienia; przepływ pracy i każdy etap przewodnika znajdują się w przykładzie import-n8n, gdzie skrypt sprawdzający ponownie uruchamia import, porównuje to, co zapisuje, to, co wypisuje, oraz bloki cytowane na tej stronie z przechowywanymi tam plikami, a także waliduje i buduje to, co zapisał import.
Generowanie przykładu
Ten import można uruchomić poleceniami z tej strony albo zlecić to asystentowi AI.
Należy zapisać przykład w nowym folderze nazwanym tak jak on:
aggrega scaffold --example import-n8nNastępnie wypisuje polecenia do uruchomienia w dalszej kolejności. Pierwsze przechodzi do nowego folderu; kolejne, poniżej, przechodzi do folderu source w nowym folderze, który zawiera to, co importuje ta strona, i w którym uruchamia się import:
cd import-n8n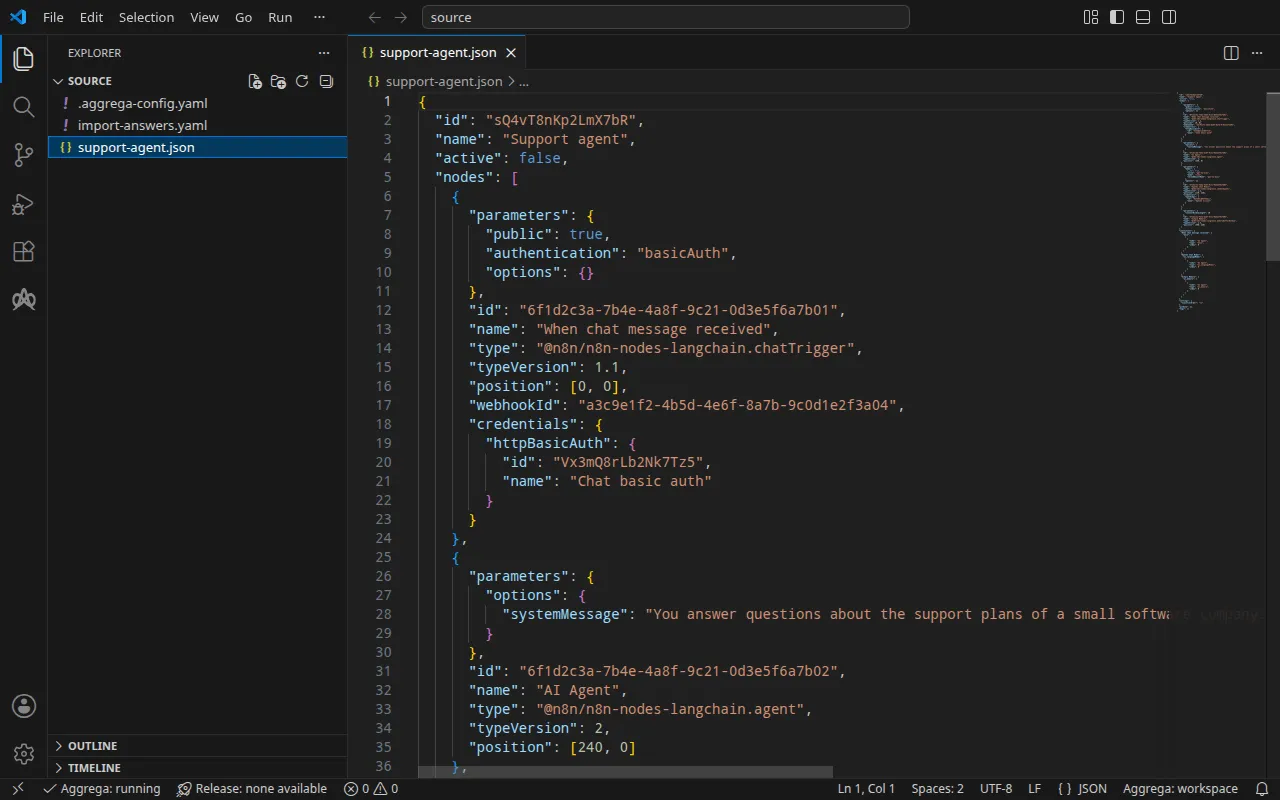
Przepływ pracy
support-agent.json, napisany na potrzeby tego przewodnika w formie, w jakiej n8n eksportuje przepływ pracy, zawiera cztery węzły: wyzwalacz czatu, AI Agent z krótkim komunikatem systemowym, węzeł OpenAI Chat Model wybierający gpt-4o-mini oraz węzeł Simple Memory, połączone połączeniami, które n8n wymienia według nazwy węzła, z którego każde wychodzi. Wyzwalacz czatu jest publiczny, więc wiadomość czatu wysłana na jego URL uruchamia przepływ pracy, a wyzwalacz prosi nadawcę o użytkownika i hasło, które sprawdza względem poświadczenia uwierzytelniania podstawowego przechowywanego przez n8n:
"parameters": { "public": true, "authentication": "basicAuth", "options": {} }, [… omitted: the node's identifier, name, type, version, position and webhook identifier] "credentials": { "httpBasicAuth": { "id": "Vx3mQ8rLb2Nk7Tz5", "name": "Chat basic auth" } }Węzeł modelu wybiera swoje poświadczenie w ten sam sposób, przez odwołanie — eksport zawiera identyfikator i nazwę każdego poświadczenia, nigdy użytkownika, hasła ani klucza:
"parameters": { "model": { "__rl": true, "value": "gpt-4o-mini", "mode": "list", "cachedResultName": "gpt-4o-mini" }, "options": {} }, "id": "6f1d2c3a-7b4e-4a8f-9c21-0d3e5f6a7b03", "name": "OpenAI Chat Model", "type": "@n8n/n8n-nodes-langchain.lmChatOpenAi", "typeVersion": 1.2, "position": [120, 220], "credentials": { "openAiApi": { "id": "Rb7nW2xQ9kT4mZ1c", "name": "OpenAI account" } }Obok przepływu pracy plik .aggrega-config.yaml czyni z folderu obszar roboczy:
# The workspace key marks this directory as the workspace root, so an import run# here writes its drafts beside support-agent.json.workspace: {}# The registry the importer is fetched from the first time an import needs it.default_registry: hub.aggrega.aia import-answers.yaml zawiera odpowiedzi na to, czego żaden przepływ pracy nie może zawierać. Import dla Docker Compose nie potrzebuje żadnej: dołącza klucz OpenAI przez odwołanie do zmiennej, które Docker Compose wypełnia z powłoki. Import dla Kubernetes dołącza go przez nazwę obiektu Secret Kubernetes, którą może podać tylko użytkownik, więc plik wskazuje ten obiekt Secret (zob. W Kubernetes):
# Values the import could not draft from the source, keyed by the drafted file and the key path inside# it. Write each one beside its key; an import of the same source, and a sync, read them from here and# ask nothing. A secret is never written here: its key asks where the secret comes from — a variable# name, ${NAME}, or the name of a Kubernetes Secret.release.yaml: # The origin of the secret value, written by the operator in the Release. Read exactly as # values.origin is. Write it here or in values.origin, never in both. A secret: name where it comes # from, never the value. spec.components.n8n.uses.model.openai-chat-model.features.credential.infra.origin: "openai-api-key"Plik odpowiedzi importu opisuje ten plik w całości.
Import porównuje każdy węzeł z encjami Components z katalogu przestrzeni roboczej, a --target tworzy szkic encji Manifest na podstawie jego encji Recipes. Przestrzeń robocza nie wskazuje żadnego folderu katalogu, więc import odczytuje katalog biblioteki standardowej z rejestru, z którego pobiera swój importer: podpisaną migawkę opublikowanego katalogu, którą pierwszy import pobiera, weryfikuje i przechowuje w pamięci podręcznej treści przestrzeni roboczej i którą rekord zapisywany przez import obok jego szkiców wskazuje za pomocą jej skrótu. Przestrzeń robocza, która wskazuje własne foldery katalogu — w AGGREGA_CATALOG_DIRS lub pod workspace.catalog_dirs — importuje zamiast tego względem nich. Należy przejść do source:
cd sourceUruchomienie importu
aggrega import support-agent.json --target composeNa standardowym wyjściu wymienia to, co zapisał:
wrote aggregate.yamlwrote release.yamlwrote manifest.yamlwrote .aggrega-import.jsonNa standardowym wyjściu błędów, gdzie <workspace> oznacza folder, w którym go uruchomiono:
[… omitted: a warning that the importer runs unverified, printed where its module is read from beside its Plugin entity in a catalog folder rather than fetched]read as the n8n format, with drafted paths relative to <workspace>warn: the value of credentials.httpBasicAuth.id of node When chat message received is carried as written in the flow the draft carries: its format marks the field as a credential, and setting empty_credentials to marked or all writes it emptywarn: the value of credentials.openAiApi.id of node OpenAI Chat Model is carried as written in the flow the draft carries: its format marks the field as a credential, and setting empty_credentials to marked or all writes it emptywarn: node OpenAI Chat Model reaches openai-chat-model, wired to the model socket of core/ai-agent/n8n as openai-chat-model, other than through that connection: an n8n @n8n/n8n-nodes-langchain.lmChatOpenAi node reaches the part at the address the stored credential it selects, or its own parameters, give; the platform delivers this connection as OPENAI_BASE_URL and OPENAI_API_KEY, but an n8n workflow reads a variable of the platform's environment only through an expression reading $env, which the platform refuses while values.allow_env_access_in_nodes is false, the value the draft leaves it at; setting it true lets every workflow, and every user who can edit one, read every variable of the platform's environment, the delivered credentials includedmade no choice for When chat message received (@n8n/n8n-nodes-langchain.chatTrigger)made no choice for AI Agent (@n8n/n8n-nodes-langchain.agent)mapped OpenAI Chat Model (@n8n/n8n-nodes-langchain.lmChatOpenAi) to core/ai-model/openai as a reference, HIGH at 0.9143made no choice for Simple Memory (@n8n/n8n-nodes-langchain.memoryBufferWindow) warning: node "n8n" (provider "compose"): artifact "n8n-flow.compose-fragment.yaml": skipped provenance label injection — the fragment declares no compose service. Compose carries build provenance as service labels, so a fragment contributing only top-level networks, volumes or configs carries none; the services this component emits elsewhere carry the full set.Pull complete: <workspace>/release.lock (entities=8, source_artifacts=0, external_inputs=0)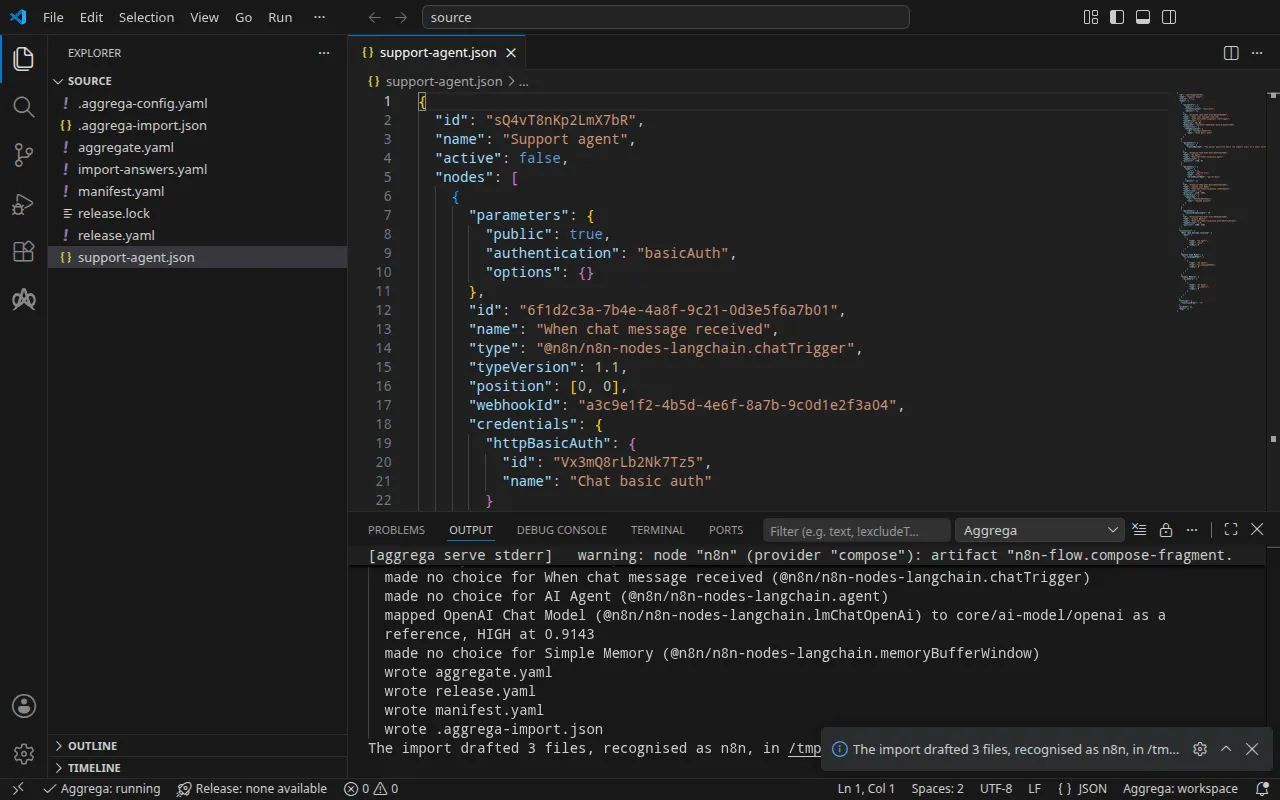
- Wiersz
mappedmówi, że węzeł OpenAI Chat Model stał się modelem OpenAI z biblioteki standardowej,core/ai-model/openai, przywołanym zamiast utworzonego jako szkic, ponieważ dopasował się na wysokim poziomie, z wynikiem 0.9143: osobnym komponentem, podłączonym do gniazdamodelplatformy. - Wiersze
made no choicemówią, że wyzwalacz, agent i pamięć pozostają wewnątrz przepływu pracy, który n8n uruchamia samodzielnie. - Pierwsze dwa wiersze
warnwymieniają identyfikatory przechowywanych poświadczeń, które wybierają wyzwalacz i węzeł modelu i które n8n oznacza jako poświadczenia. Są to odwołania, a nie sekrety, i są przenoszone w zapisanej postaci. - Trzeci wiersz
warnnależy przeczytać uważnie: węzeł modelu łączy się z OpenAI za pomocą przechowywanego poświadczenia, które wybiera, a nie przez połączenie, które podłącza szkic. Platforma dostarcza połączenie do środowiska n8n, a n8n odmawia przepływowi pracy odczytu swojego środowiska, dopóki encja Aggregate pozostawiavalues.allow_env_access_in_nodesnafalse, tak jak robi to szkic. Ustawienie go natruepozwala każdemu przepływowi pracy, i każdemu, kto może go edytować, odczytać każdą zmienną platformy, w tym dostarczony klucz. Kluczem używanym przez przepływ pracy jest więc ten, który przechowuje n8n, jak pokazuje Uruchomienie. - Ostatnie dwa wiersze to pobranie. Nie zostało nic do odpowiedzi, więc import pobrał zależności naszkicowanej encji Release, tak jak robi to
aggrega pull, i zapisałrelease.lock; poniższa kompilacja nie potrzebuje niczego więcej. Wierszwarningwypisuje także kompilacja, a Walidacja i kompilacja go wyjaśnia.
Plik odpowiedzi wskazuje Secret, o który ten import nie pyta: import nie pozostawia dla niego niczego pustego, więc nie stosuje żadnej odpowiedzi i pozostawia plik bez zmian.
Co zapisuje import
Encje Aggregate, Release i Manifest otrzymują nazwę imported/support-agent od własnej nazwy przepływu pracy, Support agent, sprowadzonej do support-agent — przepływ pracy bez nazwy otrzymuje nazwę od swojego pliku — w przestrzeni nazw określonej przez ustawienie target_namespace importera, imported, o ile nie ustawi się innej (Ustawienia).
aggregate.yaml — jedna instancja platformy n8n z biblioteki standardowej, core/ai-agent/n8n, zawierająca przepływ pracy w takiej postaci, w jakiej został wyeksportowany, tutaj w większości pominięty, oraz model podłączony do jej gniazda model:
apiVersion: aggrega.ai/v1beta1kind: Aggregatemetadata: name: imported/support-agent version: 0.1.0 description: Draft Aggregate imported from a source in the n8n format.spec: components: n8n: type: core/ai-agent/n8n values: workflow_id: 'sQ4vT8nKp2LmX7bR' flow_definition: | { "id": "sQ4vT8nKp2LmX7bR", "name": "Support agent", [… omitted: the rest of the workflow, as exported] } uses: model: openai-chat-model: target: openai-chat-model # For the compose target, the lines below declare credential on openai-chat-model: a secret the Release alone attaches arrives under the key value, so each is declared with a key of its own and no two arrive under one; the Release attaches its origin, naming this type or none. features: credential: type: core/secret-value values: key: OPENAI_API_KEY # swap to core/ai-model/azure-openai (score 0.4125) by setting type: core/ai-model/azure-openai openai-chat-model: type: core/ai-model/openai values: model: |- gpt-4o-miniworkflow_id to identyfikator, który eksport nadaje przepływowi pracy. Modelem jest core/ai-model/openai, z modelem wybranym przez węzeł, gpt-4o-mini; komentarz nad nim wskazuje inną encję Component z katalogu, do której węzeł jest podobny, wraz z jej wynikiem. Klucz OpenAI, który platforma przedstawia modelowi, jest zadeklarowany na połączeniu wraz ze zmienną, pod którą trafia do środowiska n8n, OPENAI_API_KEY; encja Release określa, skąd pochodzi.
release.yaml — encja Release, która wdraża encję Aggregate z encją Manifest:
apiVersion: aggrega.ai/v1beta1kind: Releasemetadata: name: imported/support-agent # environment is a drafted default, since no source names the environment this Release deploys to; change it to name the one it deploys to. environment: development version: 0.1.0 description: Draft Release imported from a source in the n8n format.spec: aggregate: imported/support-agent manifest: imported/support-agent components: n8n: infra: # The image running core/ai-agent/n8n, at the version this importer drafts, which the catalog's Recipes for it are known to run; the import does not raise or lower it to follow the source. image: "n8nio/n8n:1.110.1" # Published on this machine's loopback address, 127.0.0.1: reachable from this machine only, by any process running on it. Delete this line to keep the service internal. published_port: 5678 uses: model: openai-chat-model: features: credential: type: core/secret-value infra: # Attached by reference, never as a value: the credential n8n presents to openai-chat-model on its model connection, read from the variable OPENAI_API_KEY, which a target substituting variable references, as Docker Compose does when the stack starts, reads from the environment, so no file carries the value. origin: "${OPENAI_API_KEY}" openai-chat-model: {}environmentma wartośćdevelopment, domyślną, którą według komentarza nad nią należy zmienić na środowisko, w którym wdrażana jest encja Release.- Obraz to n8n 1.110.1, wersja uruchamiana przez encje Recipes z katalogu dla n8n.
published_portma wartość 5678, czyli port, na którym działa n8n, więc edytor odpowiada podhttp://127.0.0.1:5678na komputerze użytkownika. Jak mówi komentarz, każdy proces na tym komputerze może go tam osiągnąć, a nic innego nie może; usunięcie tego wiersza pozostawia n8n wyłącznie w sieci stosu.published_portinny niż 5678 wymaga obok siebieinfra.external_base_url: http://127.0.0.1:<published_port>, w przeciwnym razie n8n podaje adresy swojego edytora i webhooków podlocalhost:5678.- Klucz jest odwołaniem do zmiennej,
${OPENAI_API_KEY}, które Docker Compose wypełnia z powłoki przy uruchamianiu stosu. Model OpenAI z biblioteki standardowej jest usługą hostowaną, a połączenie z nim musi nieść poświadczenie, więc encja Release je dołącza, mimo że przepływ pracy odczytuje swój klucz z magazynu n8n.
manifest.yaml — encje Recipes dla Compose platformy i modelu oraz realizacja, która zapisuje odwołanie do zmiennej klucza w pliku Compose dosłownie:
apiVersion: aggrega.ai/v1beta1kind: Manifestmetadata: name: imported/support-agent version: 0.1.0spec: mappings: components: type: core/ai-agent/n8n: compose/n8n core/ai-model/openai: compose/openai features: type: core/secret-value: compose/dotenv-secret.aggrega-import.json to zapis tego, co zapisał import, odczytywany przez późniejsze aggrega import --sync, a release.lock przypina każdą encję katalogu, na którą rozwiązuje się encja Release, według wersji i skrótu (digest).
Walidacja i kompilacja
aggrega validate --release release.yamlaggrega build --release release.yaml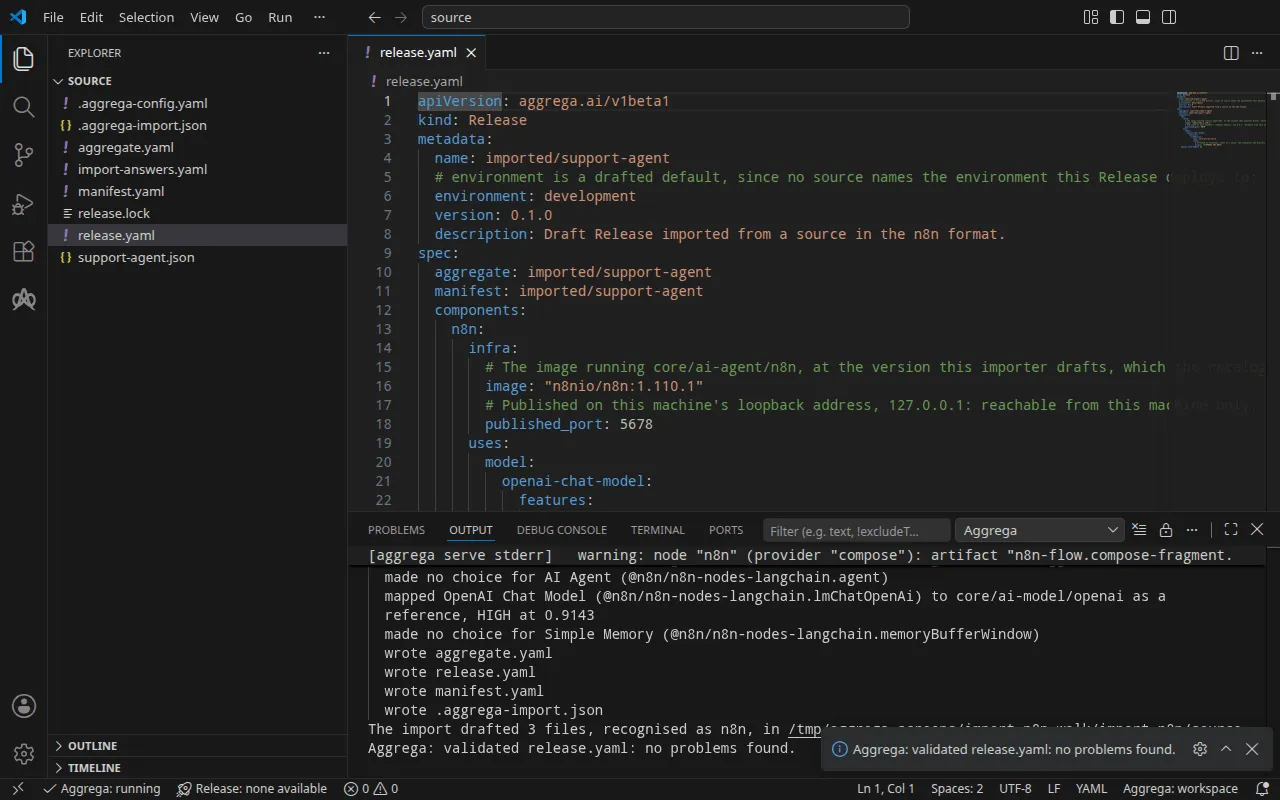
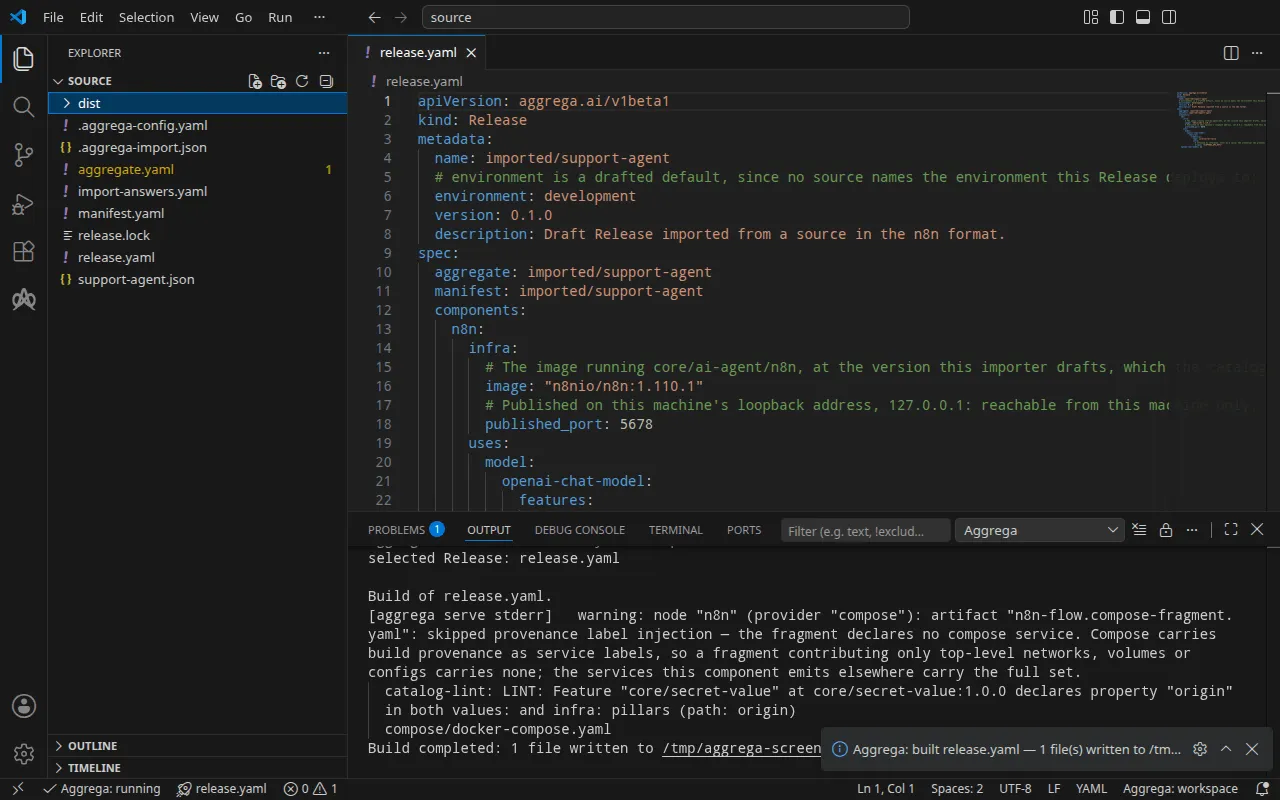
Walidacja wypisuje:
notice: LINT: Feature "core/secret-value" at core/secret-value:1.0.0 declares property "origin" in both values: and infra: pillars (path: origin)release dependency validation passed: release.yaml (schema-pillar + dependency pillars)a kompilacja, gdzie <workspace> oznacza folder zawierający szkice:
warning: node "n8n" (provider "compose"): artifact "n8n-flow.compose-fragment.yaml": skipped provenance label injection — the fragment declares no compose service. Compose carries build provenance as service labels, so a fragment contributing only top-level networks, volumes or configs carries none; the services this component emits elsewhere carry the full set. notice: LINT: Feature "core/secret-value" at core/secret-value:1.0.0 declares property "origin" in both values: and infra: pillars (path: origin)[… omitted: a total build time, which differs per run]Build completed: 1 file written to <workspace>/distWiersz warning dotyczy części pliku Compose, która zawiera przepływ pracy, wpisu configs najwyższego poziomu, który nie ma żadnej usługi, na której można by umieścić etykiety kompilacji. Wiersz notice ma charakter informacyjny: encja Feature dla sekretów przyjmuje swoje origin z values encji Aggregate lub z infra encji Release, a komunikat zgłasza, że jeden liść jest zadeklarowany w obu miejscach. Żaden z nich nie zmienia werdyktu.
dist/compose/docker-compose.yaml zawiera n8n oraz usługę, która importuje przepływ pracy przed uruchomieniem n8n:
services: n8n: image: n8nio/n8n:1.110.1 environment: OPENAI_BASE_URL: https://api.openai.com/v1 OPENAI_API_KEY: ${OPENAI_API_KEY} N8N_BLOCK_ENV_ACCESS_IN_NODE: "true" ports: - 127.0.0.1:5678:5678 [… omitted: the labels the build writes on every service, naming the Aggregate, the component, the environment and the compiler's version] volumes: - type: volume source: n8n--data target: /home/node/.n8n networks: - compose depends_on: n8n--import-flow: condition: service_completed_successfully [… omitted: the service's health check] n8n--import-flow: image: n8nio/n8n:1.110.1 command: - import:workflow - --input=/flows/workflow.json entrypoint: - n8n [… omitted: the labels the build writes on every service] volumes: - type: volume source: n8n--data target: /home/node/.n8n networks: - compose restart: "no" configs: - source: n8n-flow target: /flows/workflow.jsonPrzepływ pracy trafia do n8n przez n8n import:workflow, uruchamiane na tym samym wolumenie danych przy każdym starcie stosu, przed samym n8n. N8N_BLOCK_ENV_ACCESS_IN_NODE ma wartość "true", czyli blokadę n8n na odczyt środowiska przez przepływ pracy, ponieważ encja Aggregate pozostawia allow_env_access_in_nodes na false. Dlatego węzeł OpenAI Chat Model odczytuje swój klucz z własnego magazynu poświadczeń n8n, tak jak wyzwalacz czatu odczytuje swojego użytkownika i hasło, a opisane niżej uruchomienie zapisuje jedno i drugie. Encja Recipe dla Compose dla n8n publikuje port na komputerze użytkownika tylko tam, gdzie encja Release ustawia published_port w infra n8n, i wtedy wyłącznie na adresie pętli zwrotnej, 127.0.0.1; bez tego usługa jest osiągalna tylko w sieci stosu.
Z asystentem AI
Asystent AI skonfigurowany z narzędziami Aggrega może zrobić to samo: wystarczy wkleić do niego ten prompt.
Używaj wyłącznie narzędzi Aggrega i nie twórz samodzielnie żadnego folderu. Jeśli folder Workspace nie zawiera jeszcze folderu `import-n8n`, wywołaj raz narzędzie `scaffold` z `example` ustawionym na `import-n8n` i bez `dir`: zapisuje ono przykład w nowym folderze `import-n8n`, którego folder `source` zawiera to, co importuje ta strona. Następnie wywołaj narzędzie `import` z `workspace_root` ustawionym na `import-n8n/source`, `source` ustawionym na `support-agent.json` i `target` ustawionym na `compose`: odczytuje ono potrzebne odpowiedzi z `import-answers.yaml` obok `support-agent.json`, zapisuje szkice w `import-n8n/source` i pobiera to, czego potrzebują. Następnie wywołaj narzędzie `validate` z `workspace_root` ustawionym na `import-n8n/source` i `release` ustawionym na `release.yaml`, a potem narzędzie `build` z `workspace_root` ustawionym na `import-n8n/source`, `release` ustawionym na `release.yaml` i `write` ustawionym na true. Podaj mi, które pliki zapisał build; znajdują się w `import-n8n/source/dist/`.Otwieranie w VS Code
Po zainstalowaniu rozszerzenia Aggrega dla Visual Studio Code należy otworzyć w VS Code folder import-n8n/source, w którym import zapisał szkice. Folder zawiera jedną encję Release, szkic release.yaml, więc edytor sam ją wybiera i podczas edycji sprawdza szkice względem tej encji Release, zaznaczając to, co znajdzie, w pliku i w panelu Problemy. Aggrega: Show topology graph w palecie poleceń rysuje komponenty encji Release i połączenia między nimi. Aggrega: Build, Aggrega: Preview build i Aggrega: Pull działają na tej samej encji Release, a każde z nich jest też przyciskiem w panelu Commands widoku Aggrega na pasku działań; Build zapisuje swoje pliki w dist/ tego folderu. Resztę opisuje Używanie Aggrega w Visual Studio Code.
Uruchomienie
n8n odczytuje z własnego magazynu oba poświadczenia wybrane przez przepływ pracy, według ich identyfikatorów: klucz OpenAI pod Rb7nW2xQ9kT4mZ1c, a użytkownika i hasło czatu pod Vx3mQ8rLb2Nk7Tz5. Własny wiersz poleceń n8n zapisuje je pod tymi identyfikatorami z pliku. Należy wpisać je do credentials.json, z własnymi wartościami:
[ {"id": "Rb7nW2xQ9kT4mZ1c", "name": "OpenAI account", "type": "openAiApi", "data": {"apiKey": "your OpenAI key"}}, {"id": "Vx3mQ8rLb2Nk7Tz5", "name": "Chat basic auth", "type": "httpBasicAuth", "data": {"user": "a user of your own", "password": "a password of your own"}}]Należy ustawić klucz w powłoce, tak jak odczytuje go szkic encji Release, i uruchomić stos:
export OPENAI_API_KEY='your OpenAI key'docker compose -p support-agent -f dist/compose/docker-compose.yaml up -d --wait-p nadaje nazwę projektowi, jak wyjaśnia krok uruchomienia w Jak przebiega import. --wait kończy działanie, gdy n8n zgłosi stan zdrowy, po tym jak usługa importująca przepływ pracy zostanie uruchomiona i zakończy działanie. Należy skopiować poświadczenia do kontenera n8n, zaimportować je i usunąć kopię:
docker compose -p support-agent -f dist/compose/docker-compose.yaml exec -T n8n sh -c 'umask 077; cat > /tmp/credentials.json' < credentials.jsondocker compose -p support-agent -f dist/compose/docker-compose.yaml exec n8n n8n import:credentials --input=/tmp/credentials.jsondocker compose -p support-agent -f dist/compose/docker-compose.yaml exec n8n rm /tmp/credentials.json[… omitted: n8n's notices about its settings file's permissions, error tracking and deprecated settings]Successfully imported 2 credentials.n8n przechowuje teraz oba poświadczenia, więc należy usunąć credentials.json:
rm credentials.jsonNastępnie należy aktywować przepływ pracy i ponownie uruchomić n8n, aby aktywacja zadziałała:
docker compose -p support-agent -f dist/compose/docker-compose.yaml exec n8n n8n update:workflow --id=sQ4vT8nKp2LmX7bR --active=truedocker compose -p support-agent -f dist/compose/docker-compose.yaml restart n8nGdy docker compose -p support-agent -f dist/compose/docker-compose.yaml ps n8n ponownie pokaże n8n jako (healthy), docker compose -p support-agent -f dist/compose/docker-compose.yaml logs n8n wypisze Activated workflow "Support agent" (ID: sQ4vT8nKp2LmX7bR).
Testowanie
Należy otworzyć http://127.0.0.1:5678, adres publikowany przez published_port: edytor n8n przy pierwszej wizycie prosi o konto właściciela, a potem pokazuje Support agent.
Wyzwalacz czatu przyjmuje wiadomość tylko z zapisanymi wyżej użytkownikiem i hasłem; bez nich odpowiada HTTP/1.1 401 Unauthorized i Authorization is required!, a przy błędnym haśle HTTP/1.1 403 Forbidden. Gdy oba znajdują się w CHAT_USER i CHAT_PASSWORD, curl odczytuje je ze swojego standardowego wejścia, dzięki czemu nie pojawiają się w żadnym wierszu poleceń:
printf 'user = "%s:%s"\n' "$CHAT_USER" "$CHAT_PASSWORD" | curl --config - -sS -i -X POST \ http://127.0.0.1:5678/webhook/a3c9e1f2-4b5d-4e6f-8a7b-9c0d1e2f3a04/chat -H 'Content-Type: application/json' \ -d '{"action": "sendMessage", "sessionId": "s1", "chatInput": "In one short sentence: what does a support plan cover?"}'HTTP/1.1 500 Internal Server Error[… omitted: the response's other headers]
{"message":"Error in workflow"}Uruchomienie zapisało wartość zastępczą jako klucz OpenAI, więc przepływ pracy zatrzymał się na wywołaniu modelu. n8n przechowuje to wykonanie, które edytor wymienia wśród wykonań przepływu pracy, wraz z odmową OpenAI: Incorrect API key provided: sk-place*****************-key. Z własnym kluczem odpowiedzią jest HTTP/1.1 200 OK i odpowiedź agenta w postaci {"output": "…"}.
W Kubernetes, po zastosowaniu buildu opisanego w W Kubernetes, n8n przechowuje dane w wolumenie, który istnieje tak długo jak jego pod, więc nowy pod startuje bez tego, co zostało zapisane; zamiast tego należy zapisać poświadczenia i aktywować przepływ pracy w działającej instancji. Należy przygotować credentials.json tak jak w Uruchomienie, zaimportować go przez kubectl exec ze standardowego wejścia w przestrzeni nazw, do której zastosowano build, a następnie go usunąć:
kubectl exec -i -n <namespace> deploy/n8n -- n8n import:credentials --input=/dev/stdin < credentials.jsonDefaulted container "main" out of: main, import-flow (init)[… omitted: n8n's notices about its settings file's permissions, error tracking and deprecated settings]Successfully imported 2 credentials.Należy przekierować port lokalny do obiektu Service n8n, n8n-default, i pozostawić polecenie uruchomione:
kubectl port-forward -n <namespace> svc/n8n-default 5678:5678Z innego terminala należy skonfigurować konto właściciela przez API n8n, które loguje użytkownika i przechowuje sesję w cookies.txt, a następnie aktywować przepływ pracy:
curl -sS -c cookies.txt -X POST http://127.0.0.1:5678/rest/owner/setup -H 'Content-Type: application/json' \ -d '{"email": "owner@example.com", "firstName": "Your", "lastName": "Name", "password": "a password of your own"}'curl -sS -b cookies.txt -X PATCH http://127.0.0.1:5678/rest/workflows/sQ4vT8nKp2LmX7bR \ -H 'Content-Type: application/json' -d '{"active": true}'Druga odpowiedź to przepływ pracy z "active":true. Powyższa wiadomość czatu dociera wtedy do niego pod tym samym adresem, bez zmian; uruchomienie otrzymało ten sam {"message":"Error in workflow"} i tę samą odmowę w wykonaniu.
Stos należy zatrzymać poniższym poleceniem. -v usuwa też wolumen danych n8n, a wraz z nim zapisane poświadczenia i aktywację:
docker compose -p support-agent -f dist/compose/docker-compose.yaml down -vNa Kubernetes
Ten sam przepływ pracy importuje się dla Kubernetes z celem helm. Szkice dla Docker Compose znajdują się już w source, a import nigdy nie nadpisuje tam encji Aggregate, dlatego należy wygenerować te szkice do osobnego folderu za pomocą --output-dir, a następnie z niego przeprowadzić walidację i kompilację:
aggrega import support-agent.json --target helm --output-dir helmcd helmaggrega validate --release release.yamlaggrega build --release release.yamlSzkice różnią się tam, gdzie różni się cel. Encja Manifest mapuje platformę na helm/n8n, model na helm/openai, a klucz na helm/k8s-existing-secret, który odczytuje go z obiektu Secret istniejącego już w przestrzeni nazw. Encja Release dołącza klucz jako core/referenced-secret, wskazując ten Secret, openai-api-key, z pliku odpowiedzi.
Kompilacja zapisuje zwykłe manifesty Kubernetes w dist/helm/ w katalogu głównym obszaru roboczego, source, co z perspektywy helm oznacza ../dist/helm/. Należy utworzyć Secret w przestrzeni nazw, do której się stosuje, z kluczem pod kluczem danych value, a następnie zastosować folder, jak wyjaśnia krok uruchomienia w Jak przebiega import. Przepływ pracy nadal odczytuje swoje poświadczenia z własnego magazynu n8n, który na Kubernetes wypełnia Testowanie.