

Bir Dify uygulamasını içe aktarma
Bu adım adım kılavuz, Dify’dan dışa aktarılan bir uygulamayı — bir OpenAI modeli üzerinde çalışan bir sohbet asistanı — yazıldıkları haliyle uygulamayı taşıyan, standart kütüphanenin Dify kurulumunu Kubernetes için derleyen bir Aggregate, bir Release ve bir Manifest’e içe aktarır, ardından bunları derler ve sonucu çalıştırır. Aşağıdaki her dosya ve her çıktı bloğu gerçek bir çalıştırmadan gelir; uygulama ve kılavuzun her aşaması import-dify örneğindedir; orada bir denetim betiği içe aktarmayı yeniden çalıştırır, yazdıklarını, yazdırdıklarını ve bu sayfanın alıntıladığı blokları orada tutulan dosyalarla karşılaştırır ve içe aktarmanın yazdıklarını doğrulayıp derler.
Örneği oluşturun
Bu içe aktarmayı bu sayfadaki komutlarla çalıştırabilir ya da yapay zekâ asistanınıza sizin için çalıştırtabilirsiniz.
Örneği, adını taşıyan yeni bir klasöre yazın:
aggrega scaffold --example import-difyArdından sırada çalıştırılacak komutları yazdırır. İlki yeni klasöre geçer; ondan sonraki, aşağıda, yeni klasörün içindeki, bu sayfanın içe aktardıklarını barındıran ve içe aktarmanın çalıştığı yer olan source klasörüne geçer:
cd import-dify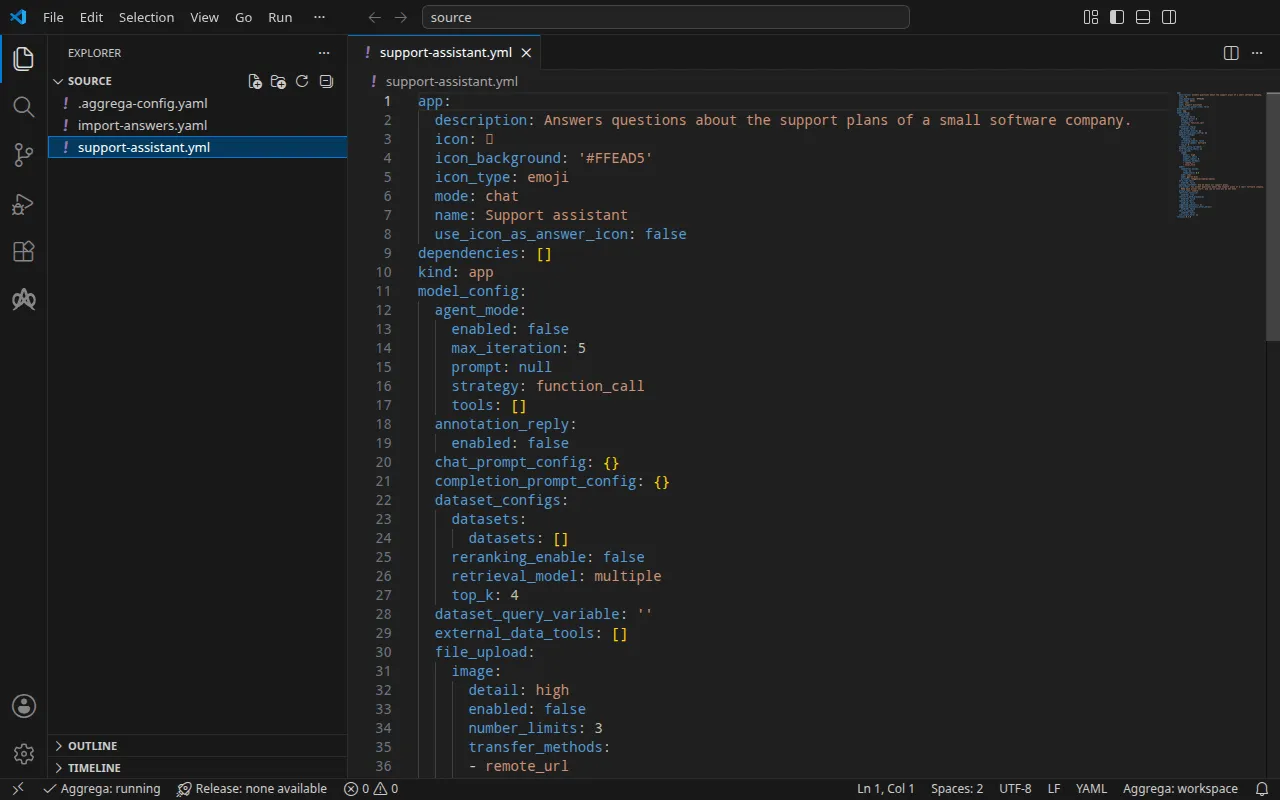
Uygulama
Bu kılavuz için yazılan support-assistant.yml, Dify’ın DSL’inde, yani Dify’ın bir uygulama için dışa aktardığı YAML’da, 0.7.0 DSL sürümünde bir sohbet uygulamasıdır: bir açılış ifadesi, kısa bir istem ve yanıt verirken kullandığı, sağlayıcısıyla adlandırılan model:
model: completion_params: stop: [] temperature: 0.4 mode: chat name: gpt-4o-mini provider: langgenius/openai/openaiYanındaki bir .aggrega-config.yaml klasörü bir çalışma alanı yapar:
# The workspace key marks this directory as the workspace root, so an import run# here writes its drafts beside support-assistant.yml.workspace: {}# The registry the importer is fetched from the first time an import needs it.default_registry: hub.aggrega.aive import-answers.yaml, hiçbir uygulamanın tutamayacağı şeylerin yanıtlarını tutar: kurulumun uygulama sırrı, yani Dify’ın oturumları imzaladığı ve sakladığı model sağlayıcı anahtarlarını şifrelediği anahtar; ve uygulamanın altında içe aktarıldığı sahip hesabı, e-postası ve parolası. Kubernetes’te her sır bir Kubernetes Secret’ından okunur, dolayısıyla yanıtı o Secret’ın adıdır; Docker Compose’da bölümünün gösterdiği gibi, aynı dosya Docker Compose için bir içe aktarmaya da hizmet eder:
# Values the import could not draft from the source, keyed by the drafted file and the key path inside# it. Write each one beside its key; an import of the same source, and a sync, read them from here and# ask nothing. A secret is never written here: its key asks where the secret comes from — a variable# name, ${NAME}, or the name of a Kubernetes Secret.release.yaml: # Passed down to core/dify's secret_key parameter, which has no default; that parameter's description # in core/dify says what the value is. spec.parameters.secret_key: "dify-credentials" # Email address of the installation's owner account, read only when values.app_definition is set. The # step that imports the application creates this account when it performs Dify's first-time setup, and # signs in as it; on an installation whose setup has already run, it names an existing account allowed # to import applications, and the password attached to the owner_password slot is that account's. # Required when values.app_definition is set: the build halts when it is empty. It has no default. spec.boundaries.platform.aggregates.dify.components.api.infra.owner_email: "owner@example.com" # The origin of the secret value, written by the operator in the Release. Read exactly as # values.origin is. Write it here or in values.origin, never in both. A secret: name where it comes # from, never the value. spec.boundaries.platform.aggregates.dify.components.api.features.owner_password.infra.origin: "dify-owner"owner@example.com size ait bir e-posta adresini temsil eder; dify-credentials ve dify-owner, Çalıştırın bölümünün oluşturduğu Secret’lardır. Dosya olmadan, bir terminaldeki içe aktarma üç değerin her birini, her seferinde bir soru olacak şekilde sorar ve yanıtlarınızı yeni bir yanıt dosyasına yazar; hiçbir şeyin sorulamadığı yerde, o dosyayı üç anahtar ve boş yanıtlarla yazar, bunları listeler ve 1 durum koduyla çıkar. İçe aktarma yanıtları dosyası dosyayı ayrıntılı olarak açıklar.
Çalışma alanı hiçbir katalog klasörü belirtmediği için içe aktarma, standart kütüphane kataloğunu içe aktarıcısını getirdiği kayıt defterinden okur. Bu, yayımlanmış kataloğun imzalı bir anlık görüntüsüdür: ilk içe aktarma onu getirir, doğrular ve çalışma alanının içerik önbelleğinde tutar; içe aktarmanın taslaklarının yanına yazdığı kayıt da onu özetiyle adlandırır. Kendi katalog klasörlerini AGGREGA_CATALOG_DIRS içinde veya workspace.catalog_dirs altında belirten bir çalışma alanı ise bunun yerine bunlara göre içe aktarır. source klasörüne geçin:
cd sourceİçe aktarmayı çalıştırma
Standart kütüphanenin Dify kurulumu Kubernetes ve Docker Compose üzerinde gerçekleştirilir. Bu kılavuz helm hedefini belirtir:
aggrega import support-assistant.yml --target helmStandart çıktıda yazdıklarını listeler:
wrote aggregate.yamlwrote release.yamlwrote manifest.yamlwrote .aggrega-import.jsonStandart hatada, <workspace> onu çalıştırdığınız klasörü temsil edecek şekilde:
[… omitted: a warning that the importer runs unverified, printed where its module is read from beside its Plugin entity in a catalog folder rather than fetched]read as the dify format, with drafted paths relative to <workspace>warn: node model_config.model (model) names the model "gpt-4o-mini" of the model provider "langgenius/openai/openai", whose credentials are set inside Dify, and core/ai-agent/dify configures that for itself rather than reaching it through a socket, so the draft wires no part for itmade no choice for model_config.model (model)Pull complete: <workspace>/release.lock (entities=25, source_artifacts=0, external_inputs=0)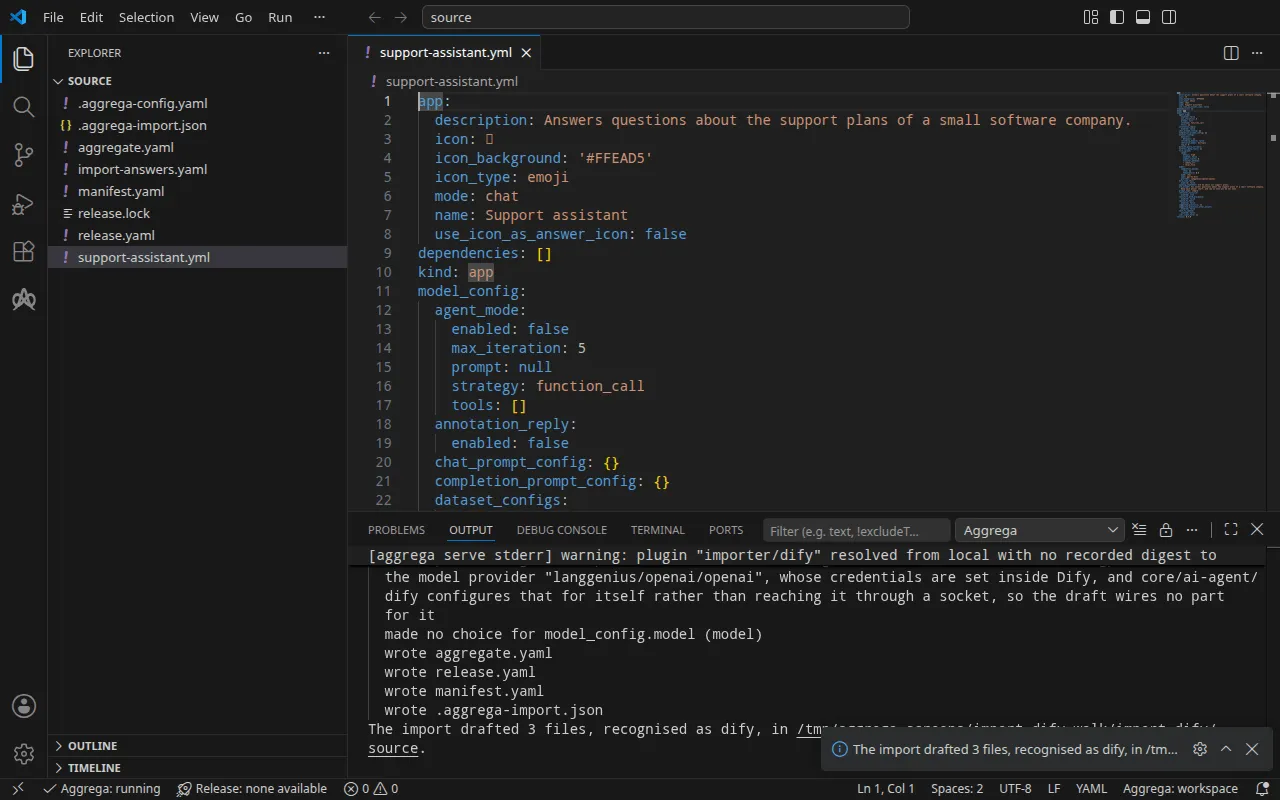
warnsatırı, modelin Dify içinde kaldığını söyler: Dify model sağlayıcılarını ve bunların anahtarlarını kendisi yapılandırır; bu yüzden taslak hiçbir model bağlamaz. Dify çalıştıktan sonra, Test edin bölümünün gösterdiği gibi, Dify’ın OpenAI sağlayıcısını kurar ve sağlayıcının anahtarını belirlersiniz.Pull completesatırı pull işlemidir. Her değer yanıt dosyasından yanıtlandığı için içe aktarma, taslağı hazırlanan Release’in bağımlılıklarınıaggrega pull’un yaptığı gibi pull etti verelease.lockdosyasını yazdı; aşağıdaki derleme başka bir şeye ihtiyaç duymaz.
Ne yazar
Aggregate, Release ve Manifest, uygulamanın adı olan ve app altında bulunan Support assistant değerinin support-assistant biçimine indirgenmesiyle imported/support-assistant olarak adlandırılır — adı olmayan bir uygulama dosyasının adını alır — ve içe aktarıcının target_namespace ayarının belirlediği ad alanı altında yer alır; bu ad alanı, başka birini ayarlamadığınız sürece imported olur (Ayarlar).
aggregate.yaml — standart kütüphanenin Dify kurulumu core/dify; taslağın aggregates altında birleştirdiği bir Aggregate. Uygulama, app_definition parametresinde yazıldığı gibi taşınır; burada büyük kısmı çıkarılmıştır. Kurulumun secret_key’i ise taslağın bildirdiği bir parametreden aktarılır:
apiVersion: aggrega.ai/v1beta1kind: Aggregatemetadata: name: imported/support-assistant version: 0.1.0 description: Draft Aggregate imported from a source in the dify format.spec: parameters: secret_key: type: string required: true minLength: 1 description: "Passed down to core/dify's secret_key parameter, which has no default; that parameter's description in core/dify says what the value is." aggregates: # An import sees the Components of the workspace's catalog and none of its Aggregates, so it does not check that the catalog holds core/dify. dify: type: core/dify parameters: secret_key: "{{ .parameters.secret_key }}" app_definition: | app: description: Answers questions about the support plans of a small software company. [… omitted: the rest of the application, as exported] version: 0.7.0Kurulum on bileşenden oluşur — Dify’ın API sunucusu, çalışanı (worker), zamanlayıcısı, web ön yüzü, kod sanal alanı, eklenti çalışma zamanı, bir çıkış proxy’si, PostgreSQL, Redis uyumlu bir önbellek ve Weaviate — ve bunlar birbirine bağlıdır; uygulamanın içe aktarılması, API sunucusunun Recipe’sinin işlediği bir adımdır. Kurulumun uygulama gizli anahtarının core/dify içinde varsayılan bir değeri yoktur; bu yüzden taslak secret_key’i varsayılanı olmayan kendi parametresi olarak bildirir ve Release’in karşılaması için aşağıya aktarır. Kurulumun diğer kimlik bilgileri, Çalıştırma bölümünün açıkladığı gibi, core/dify’ın onlara verdiği varsayılanları korur.
release.yaml — kurulumu bir sınıra, platform sınırına yönlendiren ve uygulamanın sağlayamadıklarını yanıt dosyasından karşılayan Release:
apiVersion: aggrega.ai/v1beta1kind: Releasemetadata: name: imported/support-assistant # environment is a drafted default, since no source names the environment this Release deploys to; change it to name the one it deploys to. environment: development version: 0.1.0 description: Draft Release imported from a source in the dify format.spec: aggregate: imported/support-assistant manifest: imported/support-assistant parameters: # Left for the Release, since the source cannot supply it: secret_key, which the drafted Aggregate declares and passes down to core/dify; that parameter's description there says what the value is secret_key: "dify-credentials" boundaries: platform: aggregates: dify: components: api: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: true # Left for the Release, since the source cannot supply it: components.api.infra.owner_email, the email of the installation's owner account the application is imported under, on the api component of core/dify owner_email: "owner@example.com" features: owner_password: type: core/referenced-secret infra: # Left for the Release, since the source cannot supply it: the name of a Kubernetes Secret already in the namespace holding, under the data key value, the owner account's password. origin: "dify-owner" worker: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: true scheduler: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: trueenvironmentdevelopmentdeğerindedir; bu, üstündeki yorumun Release’in dağıtıldığı ortamla değiştirilmesini söylediği bir varsayılandır.secret_key, uygulama gizli anahtarını tutan Secret’ın adıdır,dify-credentials; kurulumun adlandırdığısecret-keyveri anahtarı altındadır: Manifest her kimlik bilgisini ad alanında zaten bulunan bir Secret’tan okur.- Sahip hesabı, kurulumu sınırına yerleştiren yönlendirme girdisinde, kurulumun
apibileşeninde ayarlanır: e-postası ve parolası; parola, onu tutandify-owneradlı Secret’ıvalueveri anahtarı altında adlandıran bircore/referenced-secretolarak eklenir. Yanıtlanan değerlerin üstündeki yorumlar, içe aktarmanın bunları neden taslak olarak yazamadığını söyler. marketplace_enabled, her hedefte API sunucusuapi, onun işçisi ve zamanlayıcısı üzerindetruedeğerindedir: Release izin vermedikçe kurulum Dify’ın sağlayıcı firmasına ait hiçbir şeye ulaşmaz ve uygulamanın yanıtladığı OpenAI sağlayıcısı, Test edin bölümünün gösterdiği gibi Dify’ın kendi eklenti pazarından kurduğu bir eklentidir. Üçünden her biri kendi ayarını okur.
manifest.yaml — kurulumun oluşturduğu her bileşen için bir Helm Recipe’si ve ad alanında zaten bulunan bir Secret’tan kimlik bilgisi okuyan gerçekleştirme:
apiVersion: aggrega.ai/v1beta1kind: Manifestmetadata: name: imported/support-assistant version: 0.1.0spec: mappings: components: type: core/datastore/postgres: helm/postgres core/datastore/redis: helm/redis core/datastore/weaviate: helm/weaviate core/ai-agent/dify-ssrf-proxy: helm/dify-ssrf-proxy core/ai-agent/dify-sandbox: helm/dify-sandbox core/ai-agent/dify-plugin-daemon: helm/dify-plugin-daemon core/ai-agent/dify: helm/dify core/ai-agent/dify-worker: helm/dify-worker core/ai-agent/dify-worker-beat: helm/dify-worker-beat core/ai-agent/dify-web: helm/dify-web features: type: core/referenced-secret: helm/k8s-existing-secret--target, taslağın kendi bileşen türlerinin yanı sıra taslağın oluşturduğu kurulumun bileşen türlerini de eşler. Katalog, PostgreSQL için olduğu gibi bir tür için birden çok Helm Recipes sunduğunda, türün adını taşıyan helm/postgres’i eşler.
.aggrega-import.json, içe aktarmanın yazdıklarının kaydıdır ve daha sonraki bir aggrega import --sync bunu okur; release.lock ise Release’in çözümlendiği her katalog varlığını sürüm ve özet (digest) ile sabitler.
Doğrulama ve derleme
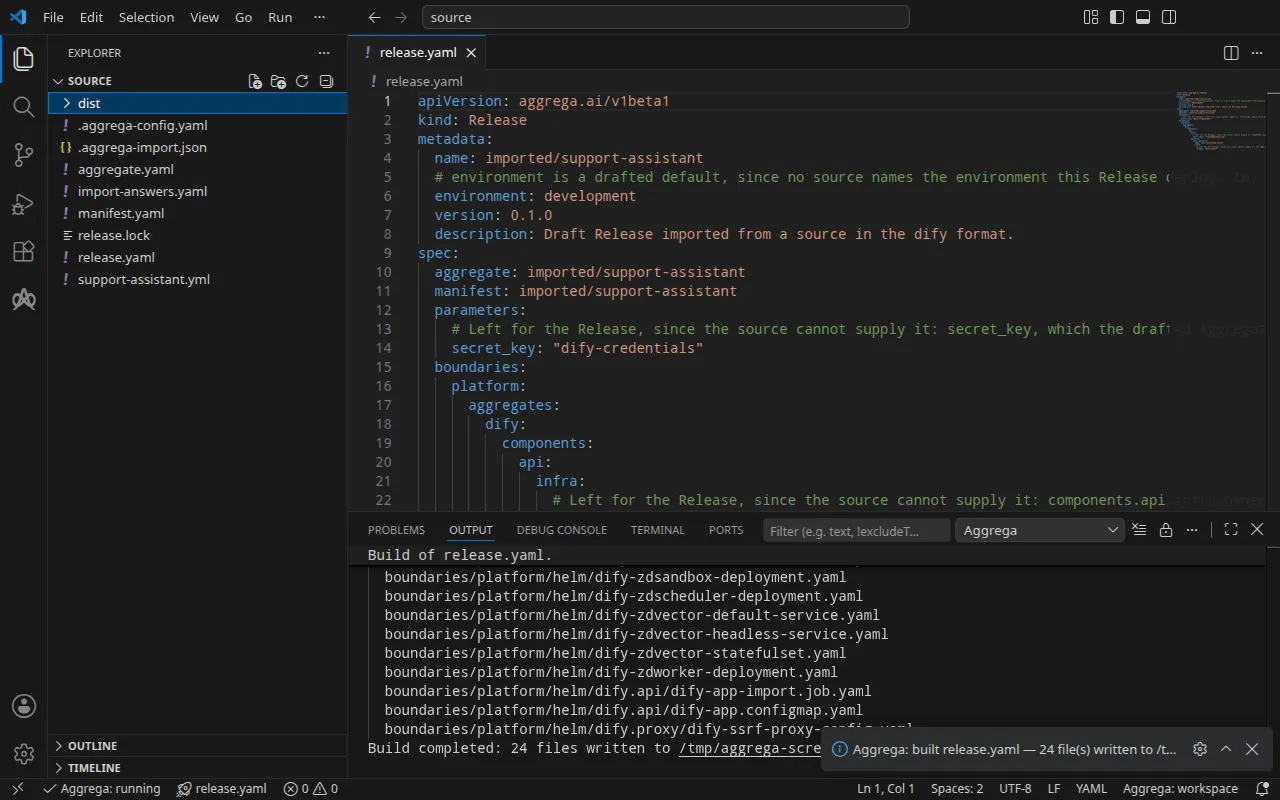
aggrega validate --release release.yamlaggrega build --release release.yaml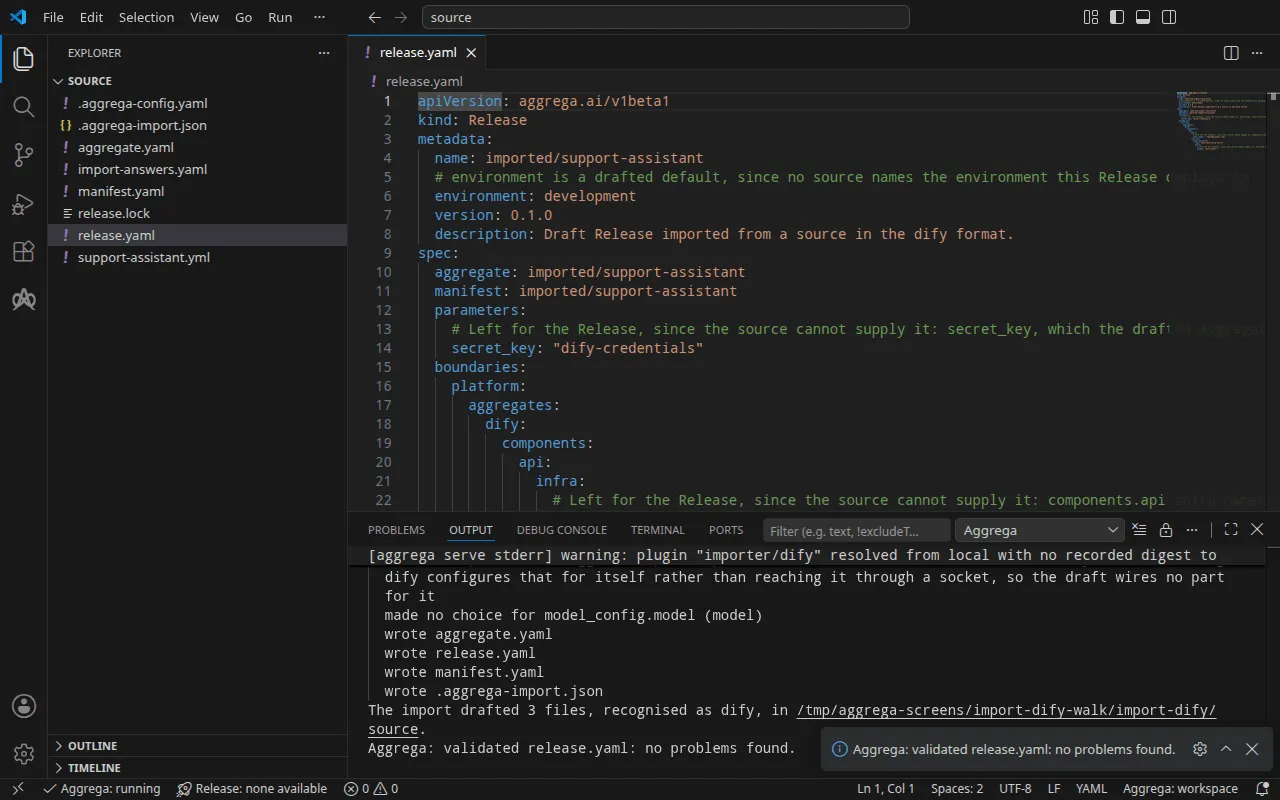
Doğrulama şunu yazdırır:
notice: LINT: Feature "core/referenced-secret" at core/referenced-secret:1.0.0 declares property "origin" in both values: and infra: pillars (path: origin)release dependency validation passed: release.yaml (schema-pillar + dependency pillars)ve derleme, <workspace> taslakları içeren klasörü temsil edecek şekilde:
notice: LINT: Feature "core/referenced-secret" at core/referenced-secret:1.0.0 declares property "origin" in both values: and infra: pillars (path: origin)[… omitted: a total build time, which differs per run]Build completed: 24 files written to <workspace>/distnotice satırı yalnızca bilgilendirme amaçlıdır: gizli bilgi Feature’ı kendi origin değerini Aggregate’in values alanından ya da Release’in infra alanından kabul eder ve bildirim, bir yaprağın ikisinde de bildirildiğini raporlar. Hiçbir kararı değiştirmez.
Derleme, kurulumun Kubernetes manifestlerini dist/boundaries/platform/helm/ altına yazar. Bunların arasında uygulamayı içe aktaran Job, dify.api/dify-app-import.job.yaml vardır. Bu Job, Dify’ın API sunucusunun yanıt vermesini bekler, Dify’ın ilk kurulumu henüz çalışmamışsa bu kurulumu Release’in adlandırdığı sahip hesabı olarak gerçekleştirir ve uygulamayı içe aktarır:
spec: podFailurePolicy: rules: - action: FailJob onExitCodes: containerName: import operator: In values: [2] template: spec: restartPolicy: Never containers: - name: import image: "langgenius/dify-api:1.17.0" command: ["python", "/seed/import.py"] env: - name: DIFY_API_URL value: "http://dify-zdapi-default:5001" - name: OWNER_EMAIL value: "owner@example.com" - name: OWNER_PASSWORD valueFrom: secretKeyRef: name: "dify-owner" key: "value" volumeMounts: - name: seed mountPath: /seed readOnly: true volumes: - name: seed configMap: name: dify-zdapi-appUygulamanın kendisi yanındaki ConfigMap’tedir. Dify, adımın gönderdiğini istek zaman aşımı veya hız sınırı dışındaki bir istemci hatası yanıtıyla ya da içe aktarmanın başarısız olduğunu bildirerek reddettiğinde, adım Dify’ın yanıtındaki iletiyi yazdırır ve tanım app.name altında hiçbir uygulama adlandırmadığında yaptığı gibi 2 durum koduyla çıkar; yeniden deneme de aynı şekilde reddedileceğinden Job’un podFailurePolicy’si Job’u o denemede başarısız kılar; sunucunun yaklaşık on dakika içinde yanıt vermemesi gibi diğer her hata yeniden denenir.
Bir yapay zekâ asistanıyla
Aggrega’nın araçlarıyla kurulmuş bir yapay zekâ asistanı da aynısını yapabilir: bu istemi ona yapıştırın.
Yalnızca Aggrega araçlarını kullan ve kendin hiçbir klasör oluşturma. Workspace klasöründe henüz bir `import-dify` klasörü yoksa, `scaffold` aracını `example` değeri `import-dify` olarak ve `dir` olmadan bir kez çağır: araç örneği yeni bir `import-dify` klasörüne yazar; bu klasörün `source` klasörü bu sayfanın içe aktardıklarını içerir. Ardından `import` aracını `workspace_root` değeri `import-dify/source`, `source` değeri `support-assistant.yml` ve `target` değeri `helm` olarak çağır: araç ihtiyaç duyduğu yanıtları `support-assistant.yml` dosyasının yanındaki `import-answers.yaml` dosyasından okur, taslaklarını `import-dify/source` içine yazar ve onların ihtiyaç duyduklarını çeker. Ardından `validate` aracını `workspace_root` değeri `import-dify/source` ve `release` değeri `release.yaml` olarak, `build` aracını da `workspace_root` değeri `import-dify/source`, `release` değeri `release.yaml` ve `write` değeri true olarak çağır. Derlemenin hangi dosyaları yazdığını bana söyle; bunlar `import-dify/source/dist/` altındadır.VS Code’da açın
Visual Studio Code için Aggrega uzantısı yüklüyken, içe aktarmanın taslaklarını yazdığı import-dify/source klasörünü VS Code’da açın. Klasörde tek bir Release, yani taslak release.yaml bulunur; bu nedenle düzenleyici onu sizin için seçer; Docker Compose üzerinde bölümü compose içine ikinci bir Release taslağı çıkardıktan sonra, düzenleyicinin üzerinde çalışacağını Aggrega: Select Release… seçer. Düzenleyici, siz düzenlerken taslakları seçili Release’e göre denetler ve bulduklarını dosyada ve Sorunlar panelinde işaretler. Komut Paleti’ndeki Aggrega: Show topology graph, seçili Release’in bileşenlerini ve aralarındaki bağlantıları çizer. Aggrega: Build, Aggrega: Preview build ve Aggrega: Pull aynı Release üzerinde çalışır ve her biri etkinlik çubuğundaki Aggrega görünümünün Commands panelinde bir düğmedir de; Build dosyalarını klasörün dist/ dizinine yazar. Gerisini Aggrega’yı Visual Studio Code’da kullanma anlatır.
Çalıştırın
Manifestleri uygulamadan önce, okudukları Secret’ları oluşturun. Var olmayan bir Secret’ı adlandıran bir iş yükü başlamaz. Bunlardan ikisi yanıt dosyasının adlandırdıklarını tutar: sahibin parolasını value altında tutan dify-owner ve uygulama gizli anahtarını secret-key altında tutan dify-credentials. Kurulumun diğer dört kimlik bilgisi — veritabanı parolası ve bileşenlerinin birbirine sunduğu üç anahtar — core/dify’ın onlara verdiği varsayılanları korur ve Kubernetes’te her varsayılan, manifestlerin onu okuduğu Secret’ın adıdır: db-password altında dify-db-password-for-evaluation-only, code-execution-key altında dify-code-execution-key-for-evaluation-only, plugin-daemon-key altında dify-plugin-daemon-key-for-evaluation-only ve inner-api-key altında dify-inner-api-key-for-evaluation-only. Bu dördünü de her biri kendi belirlediğiniz bir değeri tutacak şekilde oluşturun; bunları başka adlı Secret’lardan okumak için adları, Aggregate’in dify girdisinde, parameters altında, db_password, code_execution_key, plugin_daemon_key ve inner_api_key olarak core/dify’a iletin.
Aşağıda onunla oturum açacağınız için sahibin parolasını kabuğunuzda DIFY_OWNER_PASSWORD olarak ayarlayın. Dify, bir harf ve bir rakam içeren en az sekiz karakterlik bir sahip parolası kabul eder: başka bir parola verilirse içe aktarma Job’ı, Dify ilk kurulumu reddettiği anda başarısız olur ve günlüğünde first-time setup was refused with HTTP 422: Validation error for parameter 'payload' yazar; bu, Dify’ın reddettiği bir sahip hesabına verdiği yanıttır. Aşağıdaki bekleme Job’ın tamamlanmasını bekler ve başarısız olan bir Job hiçbir zaman tamamlanmaz, bu yüzden bekleme o durumda zaman aşımına kadar sürer; yanında ikinci bir terminalde kubectl wait --for=condition=failed job/dify-zdapi-app-import --timeout=15m komutunu çalıştırın; bu bekleme, Job başarısız olur olmaz geri döner. Job’ı ve dify-owner Secret’ını silin, Secret’ı Dify’ın kabul ettiği bir parolayla yeniden oluşturun ve yeniden uygulayın.
Diğer beş Secret’ın her biri için tek satır tutan bir dosya yazın: veri anahtarı, = ve kendi belirlediğiniz bir değer — secret-key= ile dify-credentials.env, db-password= ile db-password.env, code-execution-key= ile code-execution-key.env, plugin-daemon-key= ile plugin-daemon-key.env ve inner-api-key= ile inner-api-key.env. Ardından altı Secret’ı oluşturun. Artık değerleri küme tutar, bu yüzden dosyaları silin:
printf 'value=%s\n' "$DIFY_OWNER_PASSWORD" > dify-owner.envkubectl create secret generic dify-owner --from-env-file=dify-owner.envkubectl create secret generic dify-credentials --from-env-file=dify-credentials.envkubectl create secret generic dify-db-password-for-evaluation-only --from-env-file=db-password.envkubectl create secret generic dify-code-execution-key-for-evaluation-only --from-env-file=code-execution-key.envkubectl create secret generic dify-plugin-daemon-key-for-evaluation-only --from-env-file=plugin-daemon-key.envkubectl create secret generic dify-inner-api-key-for-evaluation-only --from-env-file=inner-api-key.envrm dify-owner.env dify-credentials.env db-password.env code-execution-key.env plugin-daemon-key.env inner-api-key.envManifestleri, Bir içe aktarma nasıl çalışır bölümünün çalıştırma adımının açıkladığı gibi uygulayın — -R, dify.api/ ve dify.proxy/ içindeki Job’a ve iki ConfigMap’e ulaşır — ardından içe aktarma Job’ını bekleyip günlüğünü okuyun ve eklenti çalışma zamanını bekleyin:
kubectl apply -R -f dist/boundaries/platform/helm/kubectl wait --for=condition=complete job/dify-zdapi-app-import --timeout=15mkubectl logs job/dify-zdapi-app-importkubectl rollout status statefulset/dify-zdpluginsservice/dify-zdapi-default createddeployment.apps/dify-zdapi created[… omitted: a line for each of the other Services, Deployments and StatefulSets]job.batch/dify-zdapi-app-import createdconfigmap/dify-zdapi-app createdconfigmap/dify-zdproxy-config createdjob.batch/dify-zdapi-app-import condition metfirst-time setup done: owner account owner@example.comimported 'Support assistant' as application 7e03e85c-b13f-4ddc-b539-040470a61d4cpartitioned roll out complete: 1 new pods have been updated...Günlük, Test edin bölümünün ihtiyaç duyduğu uygulama tanımlayıcısını adlandırır.
Test edin
Dify’ın API’si http://127.0.0.1:5001 adresinde yanıt verir. Kubernetes’te, yerel bir bağlantı noktasını uyguladığınız ad alanındaki API sunucusunun Service’ine, dify-zdapi-default’a yönlendirin ve komutu ikinci bir terminalde çalışır durumda bırakın:
kubectl port-forward -n <namespace> svc/dify-zdapi-default 5001:5001Docker Compose’da bölümünün gösterdiği gibi başlatılan Docker Compose’da Release, API’yi zaten bu adreste, konsolu ise http://127.0.0.1:3001 adresinde yayımlar. Konsolun oturum açma sayfası olan http://127.0.0.1:3001/signin adresini açın; / oraya yönlendirir. Sayfa isteklerini http://127.0.0.1:5001 adresindeki API’ye gönderir ve Dify’ın API’si bir tarayıcıya yalnızca taslaktaki console_url değerinin belirttiği adresten, http://127.0.0.1:3001 adresinden sunulan sayfalar için yanıt verir; bu yüzden orada sahip olarak oturum açın. Başka herhangi bir adreste açıldığında konsolun istekleri böyle bir yanıt almaz ve tarayıcı her yanıtı reddeder; konsolu başka bir bağlantı noktasında yayımlarsanız console_url değerini de onunla birlikte değiştirin.
Uygulama, hiçbir tarayıcı olmadan API üzerinden de yanıt verir. DIFY_OWNER_PASSWORD değişkeninin ayarlı olduğu bir terminalde sahip olarak oturum açın. Konsol API’si parolayı Base64 ile kodlanmış olarak alır ve oturum açma, oturumu cookies.txt içinde bırakır. Sonraki her konsol isteği, aynı dosyadaki CSRF belirtecini bir X-CSRF-Token başlığında taşıyarak oturumu geri gönderir; bu belirteç olmadan yapılan bir istek CSRF token is missing or invalid. ile reddedilir.
printf '{"email": "owner@example.com", "password": "%s"}' "$(printf %s "$DIFY_OWNER_PASSWORD" | base64 | tr -d '\n')" | curl -sS -c cookies.txt http://127.0.0.1:5001/console/api/login -H 'Content-Type: application/json' -d @-CSRF=$(awk '$6 == "csrf_token" {print $7}' cookies.txt){"result":"success"}Dify’ın model sağlayıcıları eklentidir ve yeni bir kurulumda hiçbiri bulunmaz. Dify’ın OpenAI sağlayıcısını, çalıştırmanın kurduğu sürüm olan 1.1.0 sürümünde kurun; eklenti çalışma zamanı onu, taslaktaki marketplace_enabled değerinin kurulumun erişmesine izin verdiği Dify pazar yerinden getirir, bu yüzden kurulumun internete erişebilmesi gerekir:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" -H 'Content-Type: application/json' \ http://127.0.0.1:5001/console/api/workspaces/current/plugin/install/marketplace \ -d '{"plugin_unique_identifiers": ["langgenius/openai:1.1.0@1ded02acee56efd5788c86fd447d792e4923e959554a4942f440c7859d164340"]}'{"all_installed":false,"task_id":"01a1dc0a-653d-756b-a104-e5d6d1e43695","task":null}marketplace_enabled Release’ten silindiğinde Dify bunun yerine isteği {"code":"invalid_param","message":"marketplace is not enabled","status":400} ile reddeder. Kurulum arka planda çalışır. Yanıtın adlandırdığı task_id ile, status değeri success olana kadar görevini sorgulayın:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" \ http://127.0.0.1:5001/console/api/workspaces/current/plugin/tasks/<task id>{"task":{"id":"01a1dc0a-653d-756b-a104-e5d6d1e43695",[… omitted: when it was created and last updated],"status":"success","total_plugins":1,"completed_plugins":1,"plugins":[{"plugin_unique_identifier":"langgenius\/openai:1.1.0@1ded02acee56efd5788c86fd447d792e4923e959554a4942f440c7859d164340",[… omitted: the plugin's status, its icon and its names in four languages]}]}}Sağlayıcının anahtarını openai.json dosyasına {"credentials": {"openai_api_key": "your OpenAI key"}} biçiminde yazın, ayarlayın ve dosyayı silin:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" -H 'Content-Type: application/json' \ http://127.0.0.1:5001/console/api/workspaces/current/model-providers/langgenius/openai/openai/credentials \ -d @openai.jsonrm openai.jsonDify, anahtarı saklamadan önce sağlayıcıya tek bir istekle denetler ve sağlayıcının kabul ettiği bir anahtar için {"result":"success"} yanıtını verir. Çalıştırma bir yer tutucu ayarladı ve Dify bunu OpenAI’ın yanıtıyla reddetti:
{"code":"invalid_param","message":"Error code: 401 - {'error': {'message': 'Incorrect API key provided: sk-place*****************-key. You can find your API key at https:\/\/platform.openai.com\/account\/api-keys.', 'type': 'invalid_request_error', 'code': 'invalid_api_key', 'param': None}, 'status': 401}","status":400}Bir uygulama, kendine ait bir API anahtarıyla yapılan isteklere yanıt verir. Uygulamayı içe aktaran adımın günlüğündeki uygulama tanımlayıcısıyla bir tane oluşturun — Docker Compose’da docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml logs dify-zdapi-app-import:
curl -sS -X POST -b cookies.txt -H "X-CSRF-Token: $CSRF" \ http://127.0.0.1:5001/console/api/apps/<application id>/api-keys{"id":"8d6c1eb1-cf61-4825-9b04-f32689ed0489","type":"app","token":"[… omitted: the key]","last_used_at":null,"created_at":1794693042}ve anahtarla, yani yanıttaki token ile uygulamaya bir ileti gönderin:
curl -sS http://127.0.0.1:5001/v1/chat-messages \ -H 'Authorization: Bearer <app key>' -H 'Content-Type: application/json' \ -d '{"inputs": {}, "query": "In one short sentence: what does a support plan cover?", "response_mode": "blocking", "user": "test-it"}'Yer tutucu reddedildiği için modelin anahtarı yoktur ve Dify bunu söyler:
{"code":"provider_not_initialize","message":"Model gpt-4o-mini credentials is not initialized.","status":400}Kubernetes ve Docker Compose’daki çalıştırmalar aynı yanıtları aldı. Sağlayıcının kabul ettiği bir anahtarla, yanıt modelin cevabını answer alanında taşır.
Kubernetes’te bağlantı noktası yönlendirmesini durdurun, ardından uyguladıklarınızı, Secret’ları ve oturum dosyasını kaldırın:
kubectl delete -R -f dist/boundaries/platform/helm/kubectl delete secret dify-owner dify-credentials dify-db-password-for-evaluation-only dify-code-execution-key-for-evaluation-only dify-plugin-daemon-key-for-evaluation-only dify-inner-api-key-for-evaluation-onlykubectl delete pvc data-dify-zddb-0 storage-dify-zdplugins-0 data-dify-zdvector-0rm cookies.txtKubernetes, bir StatefulSet silindiğinde onun oluşturduğu birim taleplerini korur; bu yüzden üçüncü komut bunları ve onlarla birlikte veritabanını, kurulu eklentiyi ve vektör deposunu kaldırır. Docker Compose’da docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml down -v yığını ve birimlerini kaldırır.
Docker Compose üzerinde
Aynı uygulama, aynı yanıt dosyasından, compose hedefiyle Docker Compose için içe aktarılır. Kubernetes için taslaklar zaten source içinde durduğundan, Compose taslaklarını --output-dir ile ayrı bir klasöre oluşturun; içe aktarma yine de uygulamanın yanındaki yanıt dosyasını okur:
aggrega import support-assistant.yml --target compose --output-dir composeDocker Compose’da adlandırılacak bir Secret yoktur; bu yüzden compose için taslak, uygulama sırrını ve sahibin parolasını kendisi yazar; her biri, Docker Compose’un yığını başlatan kişinin ortamından doldurduğu bir değişken başvurusu olarak yazılır. Orada yalnızca sahibin e-postası gerekir. İçe aktarma, iki Secret adını uygulamadan yanıt dosyasında tutar ve bunu standart hata çıktısında belirtir:
info: the answers file <workspace>/import-answers.yaml also answers spec.boundaries.platform.aggregates.dify.components.api.features.owner_password.infra.origin in release.yaml, spec.parameters.secret_key in release.yaml, which these drafts do not leave empty; those answers are kept there and not appliedTaslak Release, uygulama sırrını DIFY_SECRET_KEY değişkeninden, sahibin parolasını DIFY_OWNER_PASSWORD değişkeninden okur ve API’yi geri döngü adresinin 5001 numaralı bağlantı noktasında, ön ucu, console’u ise 3001’de yayımlar:
parameters: # Passed by reference, never as a value: secret_key, which the drafted Aggregate declares and passes down to core/dify; that parameter's description there says what the value is; it is read from the variable DIFY_SECRET_KEY, which a target substituting variable references, as Docker Compose does when the stack starts, reads from the environment, so no file carries the value. secret_key: "${DIFY_SECRET_KEY}" [… omitted: the boundary, the marketplace switch, and the owner's email, answered as above] # Published on this machine's loopback address, 127.0.0.1: reachable from this machine only, by any process running on it. Delete this line to keep the service internal. published_port: 5001 console_url: "http://127.0.0.1:3001" features: owner_password: type: core/referenced-secret infra: # Attached by reference, never as a value: the owner account's password, read from the variable DIFY_OWNER_PASSWORD, which a target substituting variable references, as Docker Compose does when the stack starts, reads from the environment, so no file carries the value. origin: "${DIFY_OWNER_PASSWORD}" [… omitted: the worker and the scheduler, each with the marketplace switch, as above] console: infra: # Published on this machine's loopback address, 127.0.0.1: reachable from this machine only, by any process running on it. Delete this line to keep the service internal. published_port: 3001Yorumunun söylediği gibi her bağlantı noktasına yalnızca sizin makinenizden erişilebilir ve bir satırı silmek o hizmeti yalnızca yığının ağında tutar. Ön uç, kapsayıcısının içinde 3000’i dinler ve 3001’de yayımlanır; bu yüzden 3000’i yayımlayan başka bir örnekle yan yana çalışabilir. API sunucusunun console_url değeri ön ucun yayımlandığı adrestir; bu nedenle ön uç için değiştirdiğiniz bir bağlantı noktası orada da değiştirilir.
Manifest, her bileşeni kendi Compose Recipe’ine ve core/referenced-secret’ı compose/dotenv-referenced-secret’a eşler; ikincisi her başvuruyu Compose dosyasına olduğu gibi yazar. Yeni klasörden doğrulayın ve derleyin:
cd composeaggrega validate --release release.yamlaggrega build --release release.yamlDerleme, çalışma alanının kökündeki dist altına yazar ve çalışma alanı hâlâ .aggrega-config.yaml dosyasını içeren klasör olan source’tur: Compose dosyası source/dist/boundaries/platform/compose/docker-compose.yaml olup compose klasöründen bakıldığında ../dist/boundaries/platform/compose/docker-compose.yaml olur ve compose içine hiçbir dist klasörü yazılmaz. Dosya, iki değerden herhangi birini değil, SECRET_KEY: ${DIFY_SECRET_KEY} ve OWNER_PASSWORD: ${DIFY_OWNER_PASSWORD} içerir. Yığını başlatmadan önce her iki değişkeni kabuğunuzda veya Compose dosyasının yanındaki bir .env dosyasında ayarlayın.
Kurulumun diğer dört kimlik bilgisi core/dify’ın onlara verdiği varsayılanları korur ve Docker Compose’da her varsayılan, Compose dosyasına olduğu gibi yazılan değerin kendisidir: DB_PASSWORD: dify-db-password-for-evaluation-only, veritabanında aynı POSTGRES_PASSWORD ile, ve benzer şekilde dify-code-execution-key-for-evaluation-only, dify-plugin-daemon-key-for-evaluation-only ve dify-inner-api-key-for-evaluation-only. Kataloğu okuyan herkes bu varsayılanları bilir; bu yüzden yalnızca değerlendirme amaçlıdır. Birini değiştirmek için taslak Aggregate’te onun için bir dize parametresi bildirin, taslağın secret_key’i aktardığı gibi onu dify girdisinin parameters alanında core/dify’ın ona verdiği adla — db_password, code_execution_key, plugin_daemon_key veya inner_api_key — aktarın ve Release’in parameters alanında karşılayın. db_password: "${DIFY_DB_PASSWORD}" yazan bir Release, DB_PASSWORD: ${DIFY_DB_PASSWORD} ve POSTGRES_PASSWORD: ${DIFY_DB_PASSWORD} içeren bir Compose dosyası derler; bunlar yukarıdaki ikisi gibi ortamdan doldurulur.
Çalıştırın bölümünün anlattığı gibi, Dify’ın kabul ettiği bir sahip parolasıyla yığını compose klasöründen başlatın:
export DIFY_SECRET_KEY='a long random value of your own'export DIFY_OWNER_PASSWORD='a password of your own'docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml up -d --waitÇalıştırmada --wait, her sunucu sağlıklı olduğunu bildirdiğinde yaklaşık bir dakika içinde döndü. Uygulamayı içe aktaran adım onların yanında çalışır ve içe aktarmayı yaptıktan sonra çıkar; ardından günlüğü şöyledir:
first-time setup done: owner account owner@example.comimported 'Support assistant' as application 7fae73f4-826b-4918-a623-a3383aa0da8cTest edin bölümü kuruluma yayımlanan iki bağlantı noktasından erişir.