

Імпорт застосунку Dify
Цей покроковий посібник імпортує застосунок, експортований із Dify, — чат-асистента на моделі OpenAI, — у сутності Aggregate, Release і Manifest, які в записаному вигляді збирають для Kubernetes інсталяцію Dify зі стандартної бібліотеки, що несе цей застосунок, а потім збирає їх і запускає результат. Кожен файл і кожен блок виводу нижче взято з реального запуску; застосунок і кожен етап посібника містяться в прикладі import-dify, де скрипт перевірки знову запускає імпорт, порівнює те, що він записує, те, що він виводить, і блоки, які цитує ця сторінка, з файлами, що там зберігаються, а також валідує і збирає те, що записав імпорт.
Створення прикладу
Цей імпорт можна виконати командами з цієї сторінки або доручити його вашому ШІ-асистенту.
Запишіть приклад у нову теку, названу за ним:
aggrega scaffold --example import-difyПотім вона виводить команди, які слід виконати далі. Перша переходить у нову теку; наступна, нижче, переходить у її теку source, яка містить те, що імпортує ця сторінка, і де виконується імпорт:
cd import-dify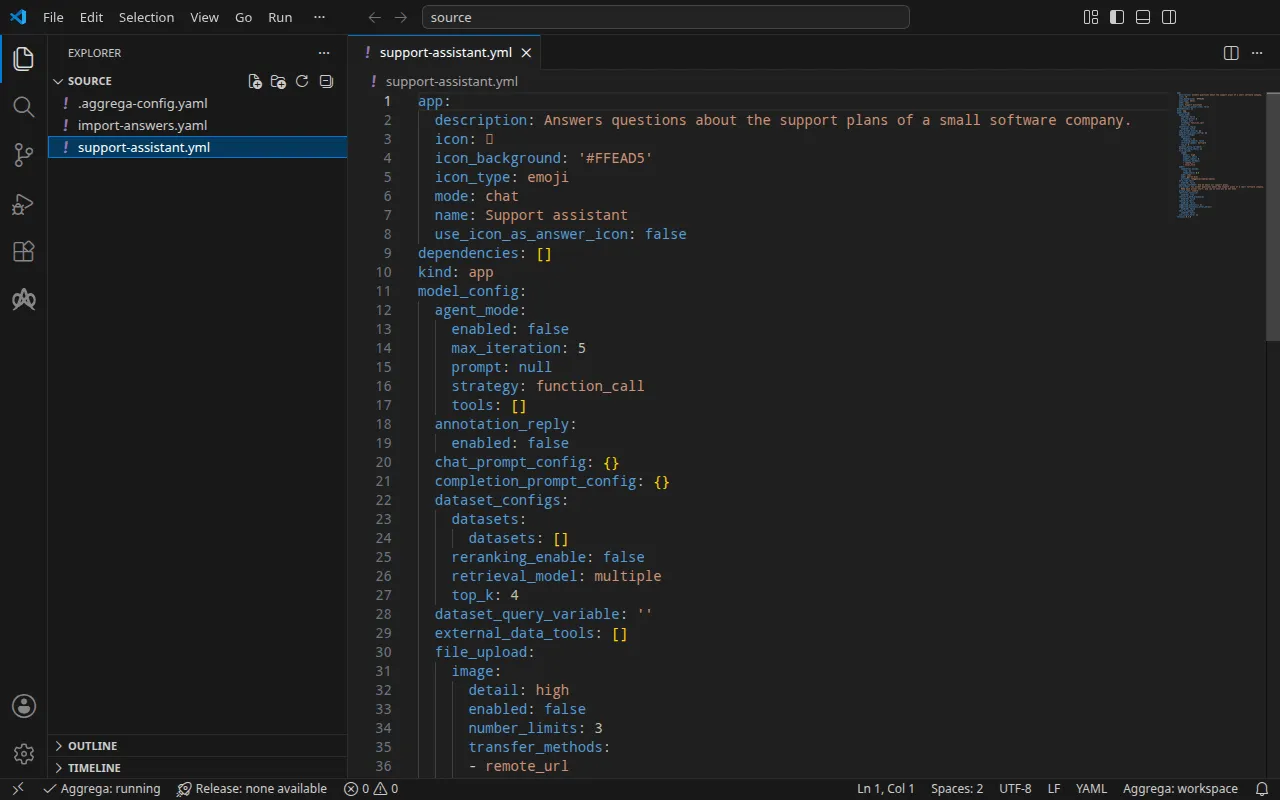
Застосунок
support-assistant.yml, написаний для цього посібника, — це чат-застосунок у DSL Dify, тобто YAML, який Dify експортує для застосунку, версії DSL 0.7.0: вітальне повідомлення, короткий промпт і модель, якою він відповідає, названа за її постачальником:
model: completion_params: stop: [] temperature: 0.4 mode: chat name: gpt-4o-mini provider: langgenius/openai/openaiПоруч із ним файл .aggrega-config.yaml робить теку робочим простором:
# The workspace key marks this directory as the workspace root, so an import run# here writes its drafts beside support-assistant.yml.workspace: {}# The registry the importer is fetched from the first time an import needs it.default_registry: hub.aggrega.aiа import-answers.yaml містить відповіді на те, чого не може містити жоден застосунок: секрет застосунку інсталяції — ключ, яким Dify підписує сесії і яким шифрує збережені ключі постачальників моделей; та обліковий запис власника, під яким імпортується застосунок, — його електронну пошту й пароль. У Kubernetes кожен секрет читається з Kubernetes Secret, тож відповіддю є назва цього Secret; той самий файл слугує й для імпорту для Docker Compose, як показано в розділі У Docker Compose:
# Values the import could not draft from the source, keyed by the drafted file and the key path inside# it. Write each one beside its key; an import of the same source, and a sync, read them from here and# ask nothing. A secret is never written here: its key asks where the secret comes from — a variable# name, ${NAME}, or the name of a Kubernetes Secret.release.yaml: # Passed down to core/dify's secret_key parameter, which has no default; that parameter's description # in core/dify says what the value is. spec.parameters.secret_key: "dify-credentials" # Email address of the installation's owner account, read only when values.app_definition is set. The # step that imports the application creates this account when it performs Dify's first-time setup, and # signs in as it; on an installation whose setup has already run, it names an existing account allowed # to import applications, and the password attached to the owner_password slot is that account's. # Required when values.app_definition is set: the build halts when it is empty. It has no default. spec.boundaries.platform.aggregates.dify.components.api.infra.owner_email: "owner@example.com" # The origin of the secret value, written by the operator in the Release. Read exactly as # values.origin is. Write it here or in values.origin, never in both. A secret: name where it comes # from, never the value. spec.boundaries.platform.aggregates.dify.components.api.features.owner_password.infra.origin: "dify-owner"owner@example.com позначає вашу власну електронну адресу; dify-credentials і dify-owner — це Secret, які створює розділ Запуск. Без цього файлу імпорт у терміналі запитує кожне з трьох значень, по одному питанню за раз, і записує ваші відповіді в новий файл відповідей; там, де нічого не можна запитати, він записує цей файл із трьома ключами та порожніми відповідями, перелічує їх і завершується зі статусом 1. Файл відповідей імпорту описує цей файл повністю.
Робочий простір не вказує жодної теки каталогу, тому імпорт читає каталог стандартної бібліотеки з реєстру, з якого отримує свій імпортер: підписаний знімок опублікованого каталогу, який перший імпорт отримує, перевіряє та зберігає в кеші вмісту робочого простору і який запис, що його імпорт пише поруч зі своїми чернетками, називає за дайджестом. Робочий простір, що вказує власні теки каталогу — у AGGREGA_CATALOG_DIRS або в workspace.catalog_dirs, — натомість імпортує на їх основі. Перейдіть у source:
cd sourceЗапуск імпорту
Інсталяція Dify зі стандартної бібліотеки реалізується на Kubernetes і на Docker Compose. Цей посібник називає ціль helm:
aggrega import support-assistant.yml --target helmУ стандартний вивід він виводить перелік записаного:
wrote aggregate.yamlwrote release.yamlwrote manifest.yamlwrote .aggrega-import.jsonУ стандартний потік помилок, де <workspace> позначає теку, у якій ви його запустили:
[… omitted: a warning that the importer runs unverified, printed where its module is read from beside its Plugin entity in a catalog folder rather than fetched]read as the dify format, with drafted paths relative to <workspace>warn: node model_config.model (model) names the model "gpt-4o-mini" of the model provider "langgenius/openai/openai", whose credentials are set inside Dify, and core/ai-agent/dify configures that for itself rather than reaching it through a socket, so the draft wires no part for itmade no choice for model_config.model (model)Pull complete: <workspace>/release.lock (entities=25, source_artifacts=0, external_inputs=0)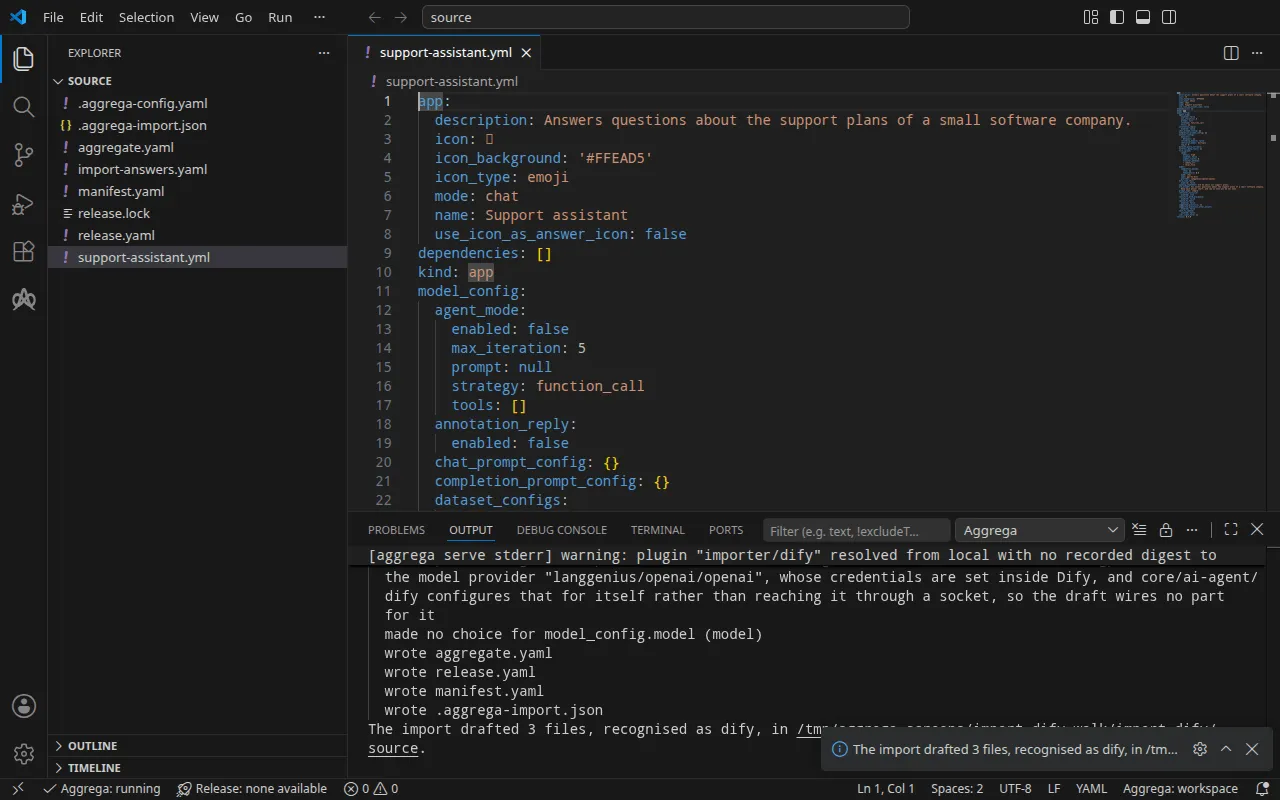
- Рядок
warnповідомляє, що модель залишається всередині Dify: Dify сам налаштовує своїх постачальників моделей і їхні ключі, тому чернетка не під’єднує жодної моделі. Коли Dify запущено, ви встановлюєте його постачальника OpenAI і задаєте ключ постачальника, як показано в розділі Перевірка. - Рядок
Pull complete— це pull. Оскільки кожне значення мало відповідь у файлі відповідей, імпорт виконав pull залежностей чернеткової сутності Release, як це робитьaggrega pull, і записавrelease.lock; збірці нижче більше нічого не потрібно.
Що він записує
Сутності Aggregate, Release і Manifest отримують назву imported/support-assistant за назвою застосунку, Support assistant у app, скороченою до support-assistant — застосунок без назви отримує назву за своїм файлом — у просторі імен, який задає налаштування target_namespace імпортера, тобто imported, якщо ви не задасте інший (Налаштування).
aggregate.yaml — інсталяція Dify зі стандартної бібліотеки, core/dify, сутність Aggregate, яку чернетка компонує в aggregates, із застосунком, перенесеним як написано, у її параметрі app_definition, більшу частину якого тут пропущено, і з secret_key інсталяції, переданим із параметра, який оголошує чернетка:
apiVersion: aggrega.ai/v1beta1kind: Aggregatemetadata: name: imported/support-assistant version: 0.1.0 description: Draft Aggregate imported from a source in the dify format.spec: parameters: secret_key: type: string required: true minLength: 1 description: "Passed down to core/dify's secret_key parameter, which has no default; that parameter's description in core/dify says what the value is." aggregates: # An import sees the Components of the workspace's catalog and none of its Aggregates, so it does not check that the catalog holds core/dify. dify: type: core/dify parameters: secret_key: "{{ .parameters.secret_key }}" app_definition: | app: description: Answers questions about the support plans of a small software company. [… omitted: the rest of the application, as exported] version: 0.7.0Інсталяція складається з десяти компонентів — API-сервера Dify, його воркера, планувальника, вебінтерфейсу, пісочниці коду, середовища виконання плагінів, проксі для вихідного трафіку, PostgreSQL, сумісного з Redis кешу та Weaviate, — з’єднаних між собою, а імпорт застосунку — це крок, який рендерить сутність Recipe її API-сервера. Її секрет застосунку не має значення за замовчуванням у core/dify, тому чернетка оголошує secret_key як власний параметр без значення за замовчуванням і передає його далі, щоб його заповнила сутність Release. Інші облікові дані інсталяції зберігають значення за замовчуванням, які їм надає core/dify, як описано в розділі Запуск.
release.yaml — сутність Release, яка спрямовує інсталяцію в межу platform і заповнює з файлу відповідей те, чого застосунок не може надати:
apiVersion: aggrega.ai/v1beta1kind: Releasemetadata: name: imported/support-assistant # environment is a drafted default, since no source names the environment this Release deploys to; change it to name the one it deploys to. environment: development version: 0.1.0 description: Draft Release imported from a source in the dify format.spec: aggregate: imported/support-assistant manifest: imported/support-assistant parameters: # Left for the Release, since the source cannot supply it: secret_key, which the drafted Aggregate declares and passes down to core/dify; that parameter's description there says what the value is secret_key: "dify-credentials" boundaries: platform: aggregates: dify: components: api: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: true # Left for the Release, since the source cannot supply it: components.api.infra.owner_email, the email of the installation's owner account the application is imported under, on the api component of core/dify owner_email: "owner@example.com" features: owner_password: type: core/referenced-secret infra: # Left for the Release, since the source cannot supply it: the name of a Kubernetes Secret already in the namespace holding, under the data key value, the owner account's password. origin: "dify-owner" worker: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: true scheduler: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: trueenvironmentмає значенняdevelopment— значення за замовчуванням, яке, як каже коментар над ним, слід змінити на середовище, у яке розгортається сутність Release.secret_key— це назва об’єкта Secret, що містить секрет застосунку,dify-credentials, під ключем даних, який називає інсталяція,secret-key: сутність Manifest читає всі облікові дані з об’єкта Secret, що вже є в просторі імен.- Обліковий запис власника задається на компоненті
apiінсталяції, у записі маршрутизації, що розміщує інсталяцію в її межі: його електронна адреса і його пароль, прикріплений якcore/referenced-secret, що називає об’єкт Secret, який його містить,dify-owner, під ключем данихvalue. Коментарі над наданими значеннями пояснюють, чому імпорт не зміг їх підготувати. marketplace_enabledмає значенняtrueна сервері API,api, його воркері та його планувальнику, для кожної цілі: встановлення не звертається ні до чого від постачальника Dify, якщо сутність Release цього не дозволяє, а постачальник OpenAI, яким відповідає застосунок, — це плагін, який Dify встановлює зі свого маркетплейсу плагінів, як показує розділ Перевірка. Кожен із трьох читає власне налаштування.
manifest.yaml — сутність Recipe для Helm для кожного компонента, з яких складається інсталяція, і реалізація, що читає облікові дані з об’єкта Secret, який уже є в просторі імен:
apiVersion: aggrega.ai/v1beta1kind: Manifestmetadata: name: imported/support-assistant version: 0.1.0spec: mappings: components: type: core/datastore/postgres: helm/postgres core/datastore/redis: helm/redis core/datastore/weaviate: helm/weaviate core/ai-agent/dify-ssrf-proxy: helm/dify-ssrf-proxy core/ai-agent/dify-sandbox: helm/dify-sandbox core/ai-agent/dify-plugin-daemon: helm/dify-plugin-daemon core/ai-agent/dify: helm/dify core/ai-agent/dify-worker: helm/dify-worker core/ai-agent/dify-worker-beat: helm/dify-worker-beat core/ai-agent/dify-web: helm/dify-web features: type: core/referenced-secret: helm/k8s-existing-secret--target зіставляє типи компонентів інсталяції, яку компонує чернетка, а також її власні. Там, де каталог пропонує кілька сутностей Recipes для Helm для одного типу, як для PostgreSQL, він зіставляє ту, що названа за типом, helm/postgres.
.aggrega-import.json — це запис того, що записав імпорт, який читає пізніший aggrega import --sync, а release.lock закріплює кожну сутність каталогу, до якої розв’язується сутність Release, за версією та дайджестом.
Перевірка та збирання
aggrega validate --release release.yamlaggrega build --release release.yaml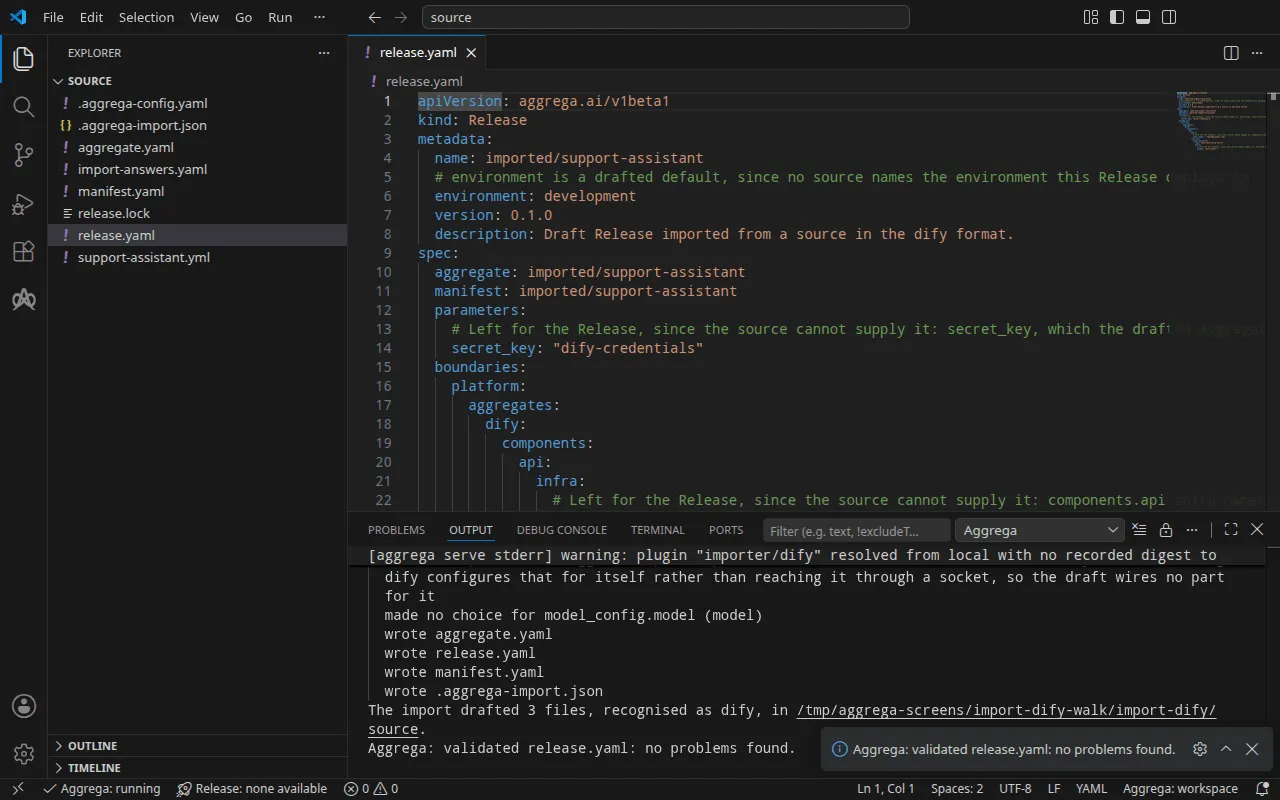
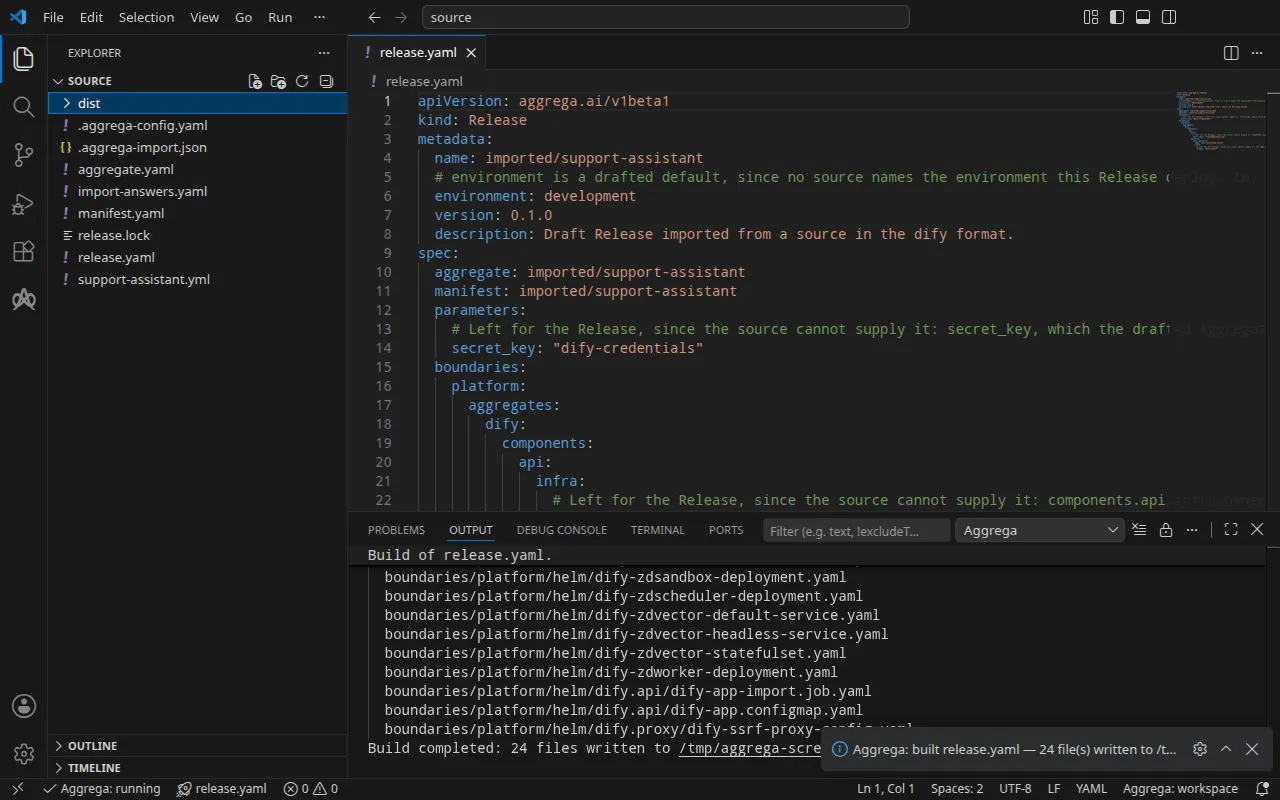
Перевірка виводить:
notice: LINT: Feature "core/referenced-secret" at core/referenced-secret:1.0.0 declares property "origin" in both values: and infra: pillars (path: origin)release dependency validation passed: release.yaml (schema-pillar + dependency pillars)і збирання, де <workspace> позначає теку з чернетками:
notice: LINT: Feature "core/referenced-secret" at core/referenced-secret:1.0.0 declares property "origin" in both values: and infra: pillars (path: origin)[… omitted: a total build time, which differs per run]Build completed: 24 files written to <workspace>/distРядок notice має рекомендаційний характер: секретна сутність Feature приймає свій origin із values сутності Aggregate або з infra сутності Release, і повідомлення сповіщає, що один листок оголошено в обох. Воно не змінює жодного вердикту.
Збірка записує маніфести Kubernetes інсталяції в dist/boundaries/platform/helm/. Серед них — Job, що імпортує застосунок, dify.api/dify-app-import.job.yaml. Він чекає, поки API-сервер Dify відповість, виконує початкове налаштування Dify від імені облікового запису власника, який називає сутність Release, якщо це налаштування ще не виконувалося, та імпортує застосунок:
spec: podFailurePolicy: rules: - action: FailJob onExitCodes: containerName: import operator: In values: [2] template: spec: restartPolicy: Never containers: - name: import image: "langgenius/dify-api:1.17.0" command: ["python", "/seed/import.py"] env: - name: DIFY_API_URL value: "http://dify-zdapi-default:5001" - name: OWNER_EMAIL value: "owner@example.com" - name: OWNER_PASSWORD valueFrom: secretKeyRef: name: "dify-owner" key: "value" volumeMounts: - name: seed mountPath: /seed readOnly: true volumes: - name: seed configMap: name: dify-zdapi-appСам застосунок міститься в ConfigMap поруч. Коли Dify відхиляє те, що надсилає йому крок, — відповіддю з помилкою клієнта, відмінною від тайм-ауту запиту чи обмеження частоти, або повідомленням, що імпорт не вдався, — крок виводить повідомлення з відповіді Dify і завершується зі статусом 2, як і тоді, коли визначення не називає жодного застосунку в app.name; podFailurePolicy об’єкта Job завершує цей Job невдачею на цій спробі, оскільки повторну спробу було б відхилено так само; будь-яка інша невдача, наприклад коли сервер не відповідає протягом приблизно десяти хвилин, повторюється.
З ШІ-асистентом
ШІ-асистент, налаштований з інструментами Aggrega, може зробити те саме: вставте в нього цей промпт.
Використовуй лише інструменти Aggrega і сам не створюй жодної теки. Якщо тека Workspace ще не містить теки `import-dify`, виклич інструмент `scaffold` один раз з `example`, встановленим на `import-dify`, і без `dir`: він запише приклад у нову теку `import-dify`, тека `source` якої містить те, що імпортує ця сторінка. Потім виклич інструмент `import` з `workspace_root`, встановленим на `import-dify/source`, `source`, встановленим на `support-assistant.yml`, і `target`, встановленим на `helm`: він прочитає потрібні відповіді з `import-answers.yaml` поруч із `support-assistant.yml`, запише свої чернетки в `import-dify/source` і завантажить те, що їм потрібно. Потім виклич інструмент `validate` з `workspace_root`, встановленим на `import-dify/source`, і `release`, встановленим на `release.yaml`, та інструмент `build` з `workspace_root`, встановленим на `import-dify/source`, `release`, встановленим на `release.yaml`, і `write`, встановленим на true. Скажи мені, які файли записало збирання; вони лежать у `import-dify/source/dist/`.Відкриття у VS Code
Коли розширення Aggrega для Visual Studio Code встановлено, відкрийте у VS Code теку import-dify/source, куди імпорт записав свої чернетки. Тека містить одну сутність Release, чернетку release.yaml, тож редактор сам вибирає її; щойно розділ У Docker Compose підготує другу сутність Release у compose, Aggrega: Select Release… вибирає ту, з якою працює редактор. Редактор перевіряє чернетки щодо вибраної сутності Release під час редагування, позначаючи знайдене у файлі та на панелі «Проблеми». Aggrega: Show topology graph у палітрі команд малює компоненти вибраної сутності Release і зв’язки між ними. Aggrega: Build, Aggrega: Preview build і Aggrega: Pull діють на ту саму сутність Release, і кожна з них також є кнопкою на панелі Commands подання Aggrega на панелі дій; Build записує свої файли в dist/ теки. Решту описує Використання Aggrega у Visual Studio Code.
Запуск
Перш ніж застосовувати маніфести, створіть об’єкти Secret, які вони читають. Робоче навантаження, яке посилається на Secret, що не існує, не запускається. Два з них містять те, що назвав файл відповідей: dify-owner, що містить пароль власника під ключем value, і dify-credentials, що містить секрет застосунку під ключем secret-key. Чотири інші облікові дані інсталяції — пароль її бази даних і три ключі, які її компоненти пред’являють одне одному, — зберігають типові значення, які їм дає core/dify, і в Kubernetes кожне типове значення є назвою об’єкта Secret, з якого маніфести його читають: dify-db-password-for-evaluation-only під ключем db-password, dify-code-execution-key-for-evaluation-only під ключем code-execution-key, dify-plugin-daemon-key-for-evaluation-only під ключем plugin-daemon-key і dify-inner-api-key-for-evaluation-only під ключем inner-api-key. Створіть і ці чотири, кожен із власним значенням; щоб читати їх з об’єктів Secret з іншими назвами, передайте назви до core/dify у записі dify сутності Aggregate, під parameters, як db_password, code_execution_key, plugin_daemon_key і inner_api_key.
Задайте пароль власника у вашій оболонці як DIFY_OWNER_PASSWORD, оскільки нижче ви входите з ним. Dify приймає пароль власника завдовжки щонайменше вісім символів, що містить літеру й цифру: з будь-яким іншим Job імпорту завершується невдачею, щойно Dify відхилить початкове налаштування, і в його журналі видно first-time setup was refused with HTTP 422: Validation error for parameter 'payload' — відповідь, яку Dify дає на обліковий запис власника, що його він відхиляє. Очікування нижче чекає на завершення Job, а Job, що зазнав невдачі, ніколи не досягає стану завершення, тож тоді очікування триває до свого тайм-ауту; запустіть kubectl wait --for=condition=failed job/dify-zdapi-app-import --timeout=15m поруч, у другому терміналі, і це очікування поверне керування, щойно Job зазнає невдачі. Видаліть Job і об’єкт Secret dify-owner, створіть Secret знову з паролем, який Dify приймає, і знову застосуйте маніфести.
Для кожного з п’яти інших об’єктів Secret запишіть файл з одним рядком: ключ даних, = і власне значення — dify-credentials.env із secret-key=, db-password.env із db-password=, code-execution-key.env із code-execution-key=, plugin-daemon-key.env із plugin-daemon-key= і inner-api-key.env із inner-api-key=. Потім створіть шість об’єктів Secret. Після цього значення зберігає кластер, тож видаліть файли:
printf 'value=%s\n' "$DIFY_OWNER_PASSWORD" > dify-owner.envkubectl create secret generic dify-owner --from-env-file=dify-owner.envkubectl create secret generic dify-credentials --from-env-file=dify-credentials.envkubectl create secret generic dify-db-password-for-evaluation-only --from-env-file=db-password.envkubectl create secret generic dify-code-execution-key-for-evaluation-only --from-env-file=code-execution-key.envkubectl create secret generic dify-plugin-daemon-key-for-evaluation-only --from-env-file=plugin-daemon-key.envkubectl create secret generic dify-inner-api-key-for-evaluation-only --from-env-file=inner-api-key.envrm dify-owner.env dify-credentials.env db-password.env code-execution-key.env plugin-daemon-key.env inner-api-key.envЗастосуйте маніфести, як пояснює крок запуску в розділі Як виконується імпорт — -R охоплює Job і два ConfigMap у dify.api/ та dify.proxy/ — потім дочекайтеся Job імпорту й прочитайте його журнал, а також дочекайтеся середовища виконання плагінів:
kubectl apply -R -f dist/boundaries/platform/helm/kubectl wait --for=condition=complete job/dify-zdapi-app-import --timeout=15mkubectl logs job/dify-zdapi-app-importkubectl rollout status statefulset/dify-zdpluginsservice/dify-zdapi-default createddeployment.apps/dify-zdapi created[… omitted: a line for each of the other Services, Deployments and StatefulSets]job.batch/dify-zdapi-app-import createdconfigmap/dify-zdapi-app createdconfigmap/dify-zdproxy-config createdjob.batch/dify-zdapi-app-import condition metfirst-time setup done: owner account owner@example.comimported 'Support assistant' as application 7e03e85c-b13f-4ddc-b539-040470a61d4cpartitioned roll out complete: 1 new pods have been updated...Журнал називає ідентифікатор застосунку, потрібний у розділі Перевірка.
Тестування
API Dify відповідає за адресою http://127.0.0.1:5001. У Kubernetes перенаправте локальний порт на Service API-сервера, dify-zdapi-default, у просторі імен, до якого ви застосували маніфести, і залиште команду працювати в другому терміналі:
kubectl port-forward -n <namespace> svc/dify-zdapi-default 5001:5001У Docker Compose, запущеному так, як показано в розділі У Docker Compose, сутність Release уже публікує API за цією адресою, а консоль — за http://127.0.0.1:3001. Відкрийте http://127.0.0.1:3001/signin, сторінку входу консолі; / перенаправляє туди. Сторінка надсилає свої запити до API за http://127.0.0.1:5001, а API Dify відповідає браузеру лише для сторінок, що подаються з адреси, яку називає чернетковий console_url, http://127.0.0.1:3001, тож увійдіть там як власник. Якщо відкрити консоль за будь-якою іншою адресою, її запити не отримують такої відповіді, і браузер відхиляє кожну відповідь; щоб опублікувати консоль на іншому порту, змініть разом із ним і console_url.
Застосунок також відповідає через API, без участі браузера. У терміналі, де задано DIFY_OWNER_PASSWORD, увійдіть як власник. API консолі приймає пароль, закодований у Base64, а вхід залишає сесію в cookies.txt. Кожен наступний запит до консолі надсилає сесію назад разом із токеном CSRF з того самого файлу в заголовку X-CSRF-Token; запит без нього відхиляється з CSRF token is missing or invalid.
printf '{"email": "owner@example.com", "password": "%s"}' "$(printf %s "$DIFY_OWNER_PASSWORD" | base64 | tr -d '\n')" | curl -sS -c cookies.txt http://127.0.0.1:5001/console/api/login -H 'Content-Type: application/json' -d @-CSRF=$(awk '$6 == "csrf_token" {print $7}' cookies.txt){"result":"success"}Постачальники моделей Dify — це плагіни, і нова інсталяція не містить жодного. Встановіть постачальника OpenAI для Dify версії 1.1.0, тієї, яку встановив цей запуск; середовище виконання плагінів завантажує його з маркетплейсу Dify, доступ до якого інсталяції дає чернетковий marketplace_enabled, тож інсталяція повинна мати доступ до інтернету:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" -H 'Content-Type: application/json' \ http://127.0.0.1:5001/console/api/workspaces/current/plugin/install/marketplace \ -d '{"plugin_unique_identifiers": ["langgenius/openai:1.1.0@1ded02acee56efd5788c86fd447d792e4923e959554a4942f440c7859d164340"]}'{"all_installed":false,"task_id":"01a1dc0a-653d-756b-a104-e5d6d1e43695","task":null}Якщо видалити marketplace_enabled із сутності Release, Dify натомість відхиляє запит з {"code":"invalid_param","message":"marketplace is not enabled","status":400}. Інсталяція виконується у фоновому режимі. Запитуйте її завдання, з task_id, який називає відповідь, доки його status не стане success:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" \ http://127.0.0.1:5001/console/api/workspaces/current/plugin/tasks/<task id>{"task":{"id":"01a1dc0a-653d-756b-a104-e5d6d1e43695",[… omitted: when it was created and last updated],"status":"success","total_plugins":1,"completed_plugins":1,"plugins":[{"plugin_unique_identifier":"langgenius\/openai:1.1.0@1ded02acee56efd5788c86fd447d792e4923e959554a4942f440c7859d164340",[… omitted: the plugin's status, its icon and its names in four languages]}]}}Запишіть ключ постачальника в openai.json як {"credentials": {"openai_api_key": "your OpenAI key"}}, задайте його й видаліть файл:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" -H 'Content-Type: application/json' \ http://127.0.0.1:5001/console/api/workspaces/current/model-providers/langgenius/openai/openai/credentials \ -d @openai.jsonrm openai.jsonDify перевіряє ключ одним запитом до постачальника, перш ніж зберегти його, і відповідає {"result":"success"} для ключа, який постачальник приймає. Запуск задав заповнювач, і Dify відхилив його з відповіддю OpenAI:
{"code":"invalid_param","message":"Error code: 401 - {'error': {'message': 'Incorrect API key provided: sk-place*****************-key. You can find your API key at https:\/\/platform.openai.com\/account\/api-keys.', 'type': 'invalid_request_error', 'code': 'invalid_api_key', 'param': None}, 'status': 401}","status":400}Застосунок відповідає на запити, зроблені з його власним ключем API. Створіть такий ключ з ідентифікатором застосунку з журналу кроку, що його імпортує, — у Docker Compose це docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml logs dify-zdapi-app-import:
curl -sS -X POST -b cookies.txt -H "X-CSRF-Token: $CSRF" \ http://127.0.0.1:5001/console/api/apps/<application id>/api-keys{"id":"8d6c1eb1-cf61-4825-9b04-f32689ed0489","type":"app","token":"[… omitted: the key]","last_used_at":null,"created_at":1794693042}і надішліть застосунку повідомлення з ключем, тобто token з відповіді:
curl -sS http://127.0.0.1:5001/v1/chat-messages \ -H 'Authorization: Bearer <app key>' -H 'Content-Type: application/json' \ -d '{"inputs": {}, "query": "In one short sentence: what does a support plan cover?", "response_mode": "blocking", "user": "test-it"}'Оскільки заповнювач відхилено, модель не має ключа, і Dify про це повідомляє:
{"code":"provider_not_initialize","message":"Model gpt-4o-mini credentials is not initialized.","status":400}Запуски в Kubernetes і в Docker Compose отримали однакові відповіді. З ключем, який постачальник приймає, відповідь містить відповідь моделі в answer.
У Kubernetes зупиніть перенаправлення порту, потім видаліть те, що ви застосували, об’єкти Secret і файл сесії:
kubectl delete -R -f dist/boundaries/platform/helm/kubectl delete secret dify-owner dify-credentials dify-db-password-for-evaluation-only dify-code-execution-key-for-evaluation-only dify-plugin-daemon-key-for-evaluation-only dify-inner-api-key-for-evaluation-onlykubectl delete pvc data-dify-zddb-0 storage-dify-zdplugins-0 data-dify-zdvector-0rm cookies.txtKubernetes зберігає запити на томи, створені StatefulSet, коли цей StatefulSet видаляють, тож третя команда видаляє їх, а разом із ними базу даних, установлений плагін і векторне сховище. У Docker Compose docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml down -v видаляє стек і його томи.
У Docker Compose
Той самий застосунок імпортується для Docker Compose з ціллю compose, з того самого файлу відповідей. Чернетки для Kubernetes уже лежать у source, тож створіть чернетки для Compose в окремій теці за допомогою --output-dir; імпорт однаково читає файл відповідей поруч із застосунком:
aggrega import support-assistant.yml --target compose --output-dir composeУ Docker Compose немає Secret, який можна було б назвати, тож для compose чернетка сама записує секрет застосунку й пароль власника, кожен як посилання на змінну, яке Docker Compose заповнює із середовища того, хто запускає стек. Там потрібна лише електронна пошта власника. Імпорт зберігає дві назви Secret у файлі відповідей, не застосовуючи їх, і повідомляє про це в стандартному потоці помилок:
info: the answers file <workspace>/import-answers.yaml also answers spec.boundaries.platform.aggregates.dify.components.api.features.owner_password.infra.origin in release.yaml, spec.parameters.secret_key in release.yaml, which these drafts do not leave empty; those answers are kept there and not appliedЧернетка сутності Release читає секрет застосунку з DIFY_SECRET_KEY, а пароль власника — з DIFY_OWNER_PASSWORD, і публікує API на порту 5001, а фронтенд, console, — на порту 3001 адреси зворотної петлі:
parameters: # Passed by reference, never as a value: secret_key, which the drafted Aggregate declares and passes down to core/dify; that parameter's description there says what the value is; it is read from the variable DIFY_SECRET_KEY, which a target substituting variable references, as Docker Compose does when the stack starts, reads from the environment, so no file carries the value. secret_key: "${DIFY_SECRET_KEY}" [… omitted: the boundary, the marketplace switch, and the owner's email, answered as above] # Published on this machine's loopback address, 127.0.0.1: reachable from this machine only, by any process running on it. Delete this line to keep the service internal. published_port: 5001 console_url: "http://127.0.0.1:3001" features: owner_password: type: core/referenced-secret infra: # Attached by reference, never as a value: the owner account's password, read from the variable DIFY_OWNER_PASSWORD, which a target substituting variable references, as Docker Compose does when the stack starts, reads from the environment, so no file carries the value. origin: "${DIFY_OWNER_PASSWORD}" [… omitted: the worker and the scheduler, each with the marketplace switch, as above] console: infra: # Published on this machine's loopback address, 127.0.0.1: reachable from this machine only, by any process running on it. Delete this line to keep the service internal. published_port: 3001Кожен порт доступний лише з вашої машини, як сказано в його коментарі, а видалення рядка залишає цей сервіс лише в мережі стека. Фронтенд слухає на 3000 усередині свого контейнера і публікується на 3001, тож він може працювати поруч з іншим прикладом, що публікує 3000. console_url сервера API — це адреса, за якою опубліковано фронтенд, тож порт, який ви змінюєте для фронтенду, змінюється й там.
Сутність Manifest зіставляє кожен компонент із його сутністю Recipe для Compose, а core/referenced-secret — із compose/dotenv-referenced-secret, який записує кожне посилання у файл Compose без змін. Перевірте й зберіть із нової теки:
cd composeaggrega validate --release release.yamlaggrega build --release release.yamlЗбирання записує в dist у корені робочого простору, а робочим простором і далі є source, тека, що містить .aggrega-config.yaml: файл Compose — це source/dist/boundaries/platform/compose/docker-compose.yaml, що з compose є ../dist/boundaries/platform/compose/docker-compose.yaml, і жодна тека dist не записується всередині compose. Файл містить SECRET_KEY: ${DIFY_SECRET_KEY} і OWNER_PASSWORD: ${DIFY_OWNER_PASSWORD} замість будь-якого з цих значень. Задайте обидві змінні у своїй оболонці або у файлі .env поруч із файлом Compose, перш ніж запускати стек.
Чотири інші облікові дані інсталяції зберігають типові значення, які їм дає core/dify, і в Docker Compose кожне типове значення — це саме значення, записане у файл Compose без змін: DB_PASSWORD: dify-db-password-for-evaluation-only, з таким самим POSTGRES_PASSWORD у базі даних, і так само dify-code-execution-key-for-evaluation-only, dify-plugin-daemon-key-for-evaluation-only та dify-inner-api-key-for-evaluation-only. Кожен читач каталогу знає ці типові значення, тож вони придатні лише для ознайомлення. Щоб замінити одне з них, оголосіть для нього рядковий параметр у чернетці сутності Aggregate, передайте його в parameters запису dify під назвою, яку йому дає core/dify, — db_password, code_execution_key, plugin_daemon_key або inner_api_key, — так само як чернетка передає secret_key, і заповніть його в parameters сутності Release. Сутність Release, що записує db_password: "${DIFY_DB_PASSWORD}", збирає файл Compose з DB_PASSWORD: ${DIFY_DB_PASSWORD} і POSTGRES_PASSWORD: ${DIFY_DB_PASSWORD}, які заповнюються із середовища, як і два вищезгадані.
Запустіть стек із compose з паролем власника, який приймає Dify, як описано в розділі Запуск:
export DIFY_SECRET_KEY='a long random value of your own'export DIFY_OWNER_PASSWORD='a password of your own'docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml up -d --waitПід час запуску --wait повернувся приблизно за хвилину, щойно кожен сервер повідомив про справний стан. Крок, що імпортує застосунок, працює поруч із ними й завершується, виконавши імпорт; після цього його журнал містить:
first-time setup done: owner account owner@example.comimported 'Support assistant' as application 7fae73f4-826b-4918-a623-a3383aa0da8cПеревірка звертається до інсталяції через два опубліковані порти.