

Mengimpor aplikasi Dify
Panduan langkah demi langkah ini mengimpor sebuah aplikasi yang diekspor dari Dify — asisten obrolan di atas model OpenAI — ke dalam sebuah Aggregate, sebuah Release, dan sebuah Manifest yang, sebagaimana tertulis, membangun instalasi Dify dari pustaka standar, yang membawa aplikasi tersebut, untuk Kubernetes, lalu membangunnya dan menjalankan hasilnya. Setiap berkas dan setiap blok keluaran di bawah ini berasal dari eksekusi nyata; aplikasi dan setiap tahap panduan ini ada dalam contoh import-dify, tempat sebuah skrip pemeriksaan menjalankan impor lagi, membandingkan apa yang ditulisnya, apa yang dicetaknya, dan blok-blok yang dikutip halaman ini dengan berkas-berkas yang disimpan di sana, serta memvalidasi dan membangun apa yang ditulis oleh impor.
Membuat contoh
Anda dapat menjalankan impor ini dengan perintah di halaman ini, atau meminta asisten AI Anda menjalankannya untuk Anda.
Tulis contoh ke folder baru yang dinamai sesuai contoh itu:
aggrega scaffold --example import-difyKemudian ia mencetak perintah yang dijalankan berikutnya. Perintah pertama berpindah ke folder baru; perintah sesudahnya, di bawah, berpindah ke folder source milik folder baru itu, yang berisi apa yang diimpor halaman ini dan merupakan tempat impor dijalankan:
cd import-dify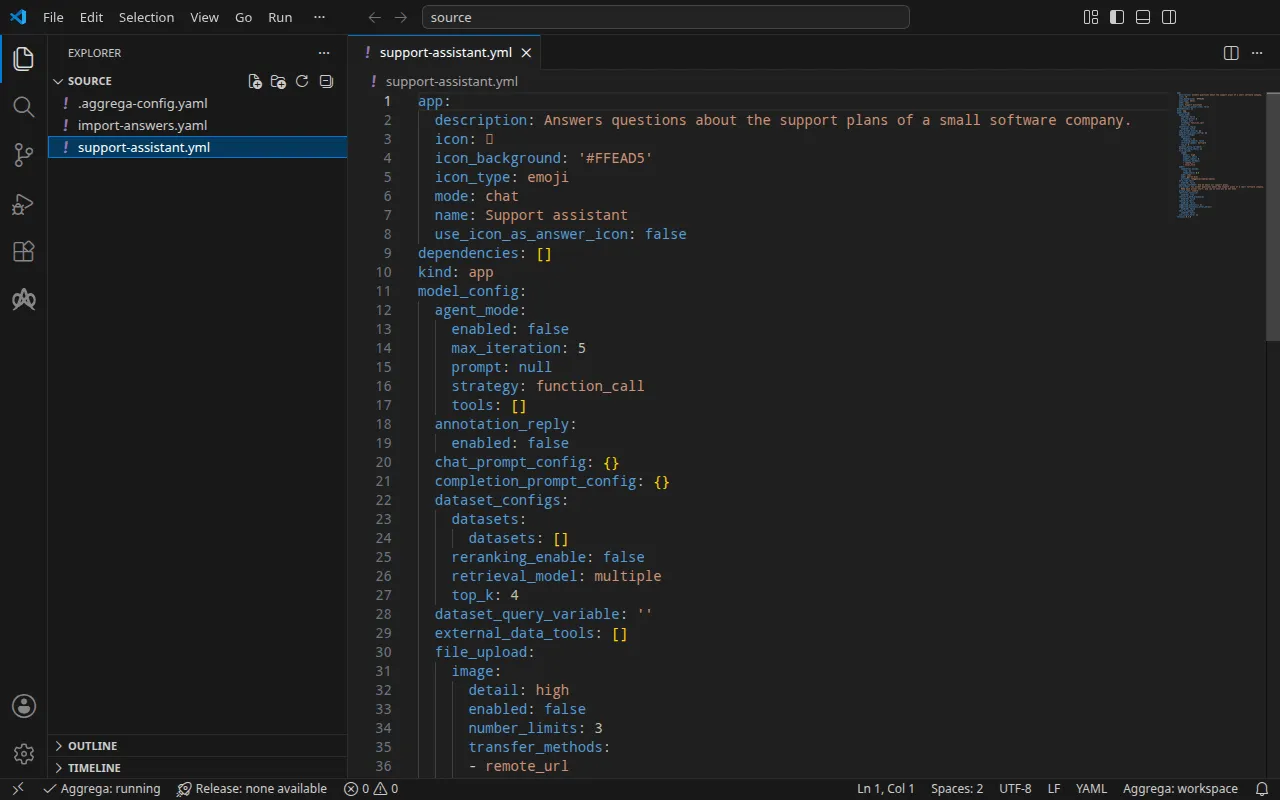
Aplikasi
support-assistant.yml, yang ditulis untuk panduan ini, adalah aplikasi obrolan dalam DSL Dify, yaitu YAML yang diekspor Dify untuk sebuah aplikasi, pada DSL versi 0.7.0: sebuah pernyataan pembuka, sebuah prompt singkat, dan model yang digunakannya untuk menjawab, yang disebut berdasarkan penyedianya:
model: completion_params: stop: [] temperature: 0.4 mode: chat name: gpt-4o-mini provider: langgenius/openai/openaiDi sampingnya, sebuah .aggrega-config.yaml menjadikan folder itu ruang kerja:
# The workspace key marks this directory as the workspace root, so an import run# here writes its drafts beside support-assistant.yml.workspace: {}# The registry the importer is fetched from the first time an import needs it.default_registry: hub.aggrega.aidan import-answers.yaml menyimpan jawaban atas hal-hal yang tidak dapat disimpan oleh aplikasi mana pun: rahasia aplikasi instalasi, yaitu kunci yang digunakan Dify untuk menandatangani sesi dan untuk mengenkripsi kunci penyedia model yang disimpannya; serta akun pemilik tempat aplikasi diimpor, beserta email dan kata sandinya. Di Kubernetes, setiap rahasia dibaca dari sebuah Secret Kubernetes, sehingga jawabannya adalah nama Secret tersebut; berkas yang sama juga melayani impor untuk Docker Compose, seperti yang ditunjukkan Di Docker Compose:
# Values the import could not draft from the source, keyed by the drafted file and the key path inside# it. Write each one beside its key; an import of the same source, and a sync, read them from here and# ask nothing. A secret is never written here: its key asks where the secret comes from — a variable# name, ${NAME}, or the name of a Kubernetes Secret.release.yaml: # Passed down to core/dify's secret_key parameter, which has no default; that parameter's description # in core/dify says what the value is. spec.parameters.secret_key: "dify-credentials" # Email address of the installation's owner account, read only when values.app_definition is set. The # step that imports the application creates this account when it performs Dify's first-time setup, and # signs in as it; on an installation whose setup has already run, it names an existing account allowed # to import applications, and the password attached to the owner_password slot is that account's. # Required when values.app_definition is set: the build halts when it is empty. It has no default. spec.boundaries.platform.aggregates.dify.components.api.infra.owner_email: "owner@example.com" # The origin of the secret value, written by the operator in the Release. Read exactly as # values.origin is. Write it here or in values.origin, never in both. A secret: name where it comes # from, never the value. spec.boundaries.platform.aggregates.dify.components.api.features.owner_password.infra.origin: "dify-owner"owner@example.com mewakili email milik Anda sendiri; dify-credentials dan dify-owner adalah Secret yang dibuat oleh Jalankan. Tanpa berkas tersebut, impor di terminal menanyakan masing-masing dari tiga nilai, satu pertanyaan setiap kali, dan menulis jawaban Anda ke dalam berkas jawaban baru; jika tidak ada yang dapat ditanyakan, impor menulis berkas tersebut dengan tiga kunci dan jawaban kosong, mencantumkannya, lalu keluar dengan status 1. Berkas jawaban impor menjelaskan berkas tersebut secara lengkap.
Ruang kerja tidak menyebutkan folder katalog apa pun, jadi impor membaca katalog pustaka standar dari registry tempat impor mengambil importer-nya: snapshot bertanda tangan dari katalog yang diterbitkan, yang diambil, diverifikasi, dan disimpan di cache konten ruang kerja oleh impor pertama, serta disebutkan melalui digest-nya dalam catatan yang ditulis impor di samping draf-drafnya. Ruang kerja yang menyebutkan folder katalognya sendiri — di AGGREGA_CATALOG_DIRS, atau di bawah workspace.catalog_dirs — mengimpor terhadap folder-folder itu sebagai gantinya. Pindah ke source:
cd sourceMenjalankan impor
Instalasi Dify dari pustaka standar direalisasikan di Kubernetes dan di Docker Compose. Panduan ini menyebut target helm:
aggrega import support-assistant.yml --target helmPada keluaran standar, impor mencantumkan apa yang ditulisnya:
wrote aggregate.yamlwrote release.yamlwrote manifest.yamlwrote .aggrega-import.jsonPada galat standar, dengan <workspace> mewakili folder tempat Anda menjalankannya:
[… omitted: a warning that the importer runs unverified, printed where its module is read from beside its Plugin entity in a catalog folder rather than fetched]read as the dify format, with drafted paths relative to <workspace>warn: node model_config.model (model) names the model "gpt-4o-mini" of the model provider "langgenius/openai/openai", whose credentials are set inside Dify, and core/ai-agent/dify configures that for itself rather than reaching it through a socket, so the draft wires no part for itmade no choice for model_config.model (model)Pull complete: <workspace>/release.lock (entities=25, source_artifacts=0, external_inputs=0)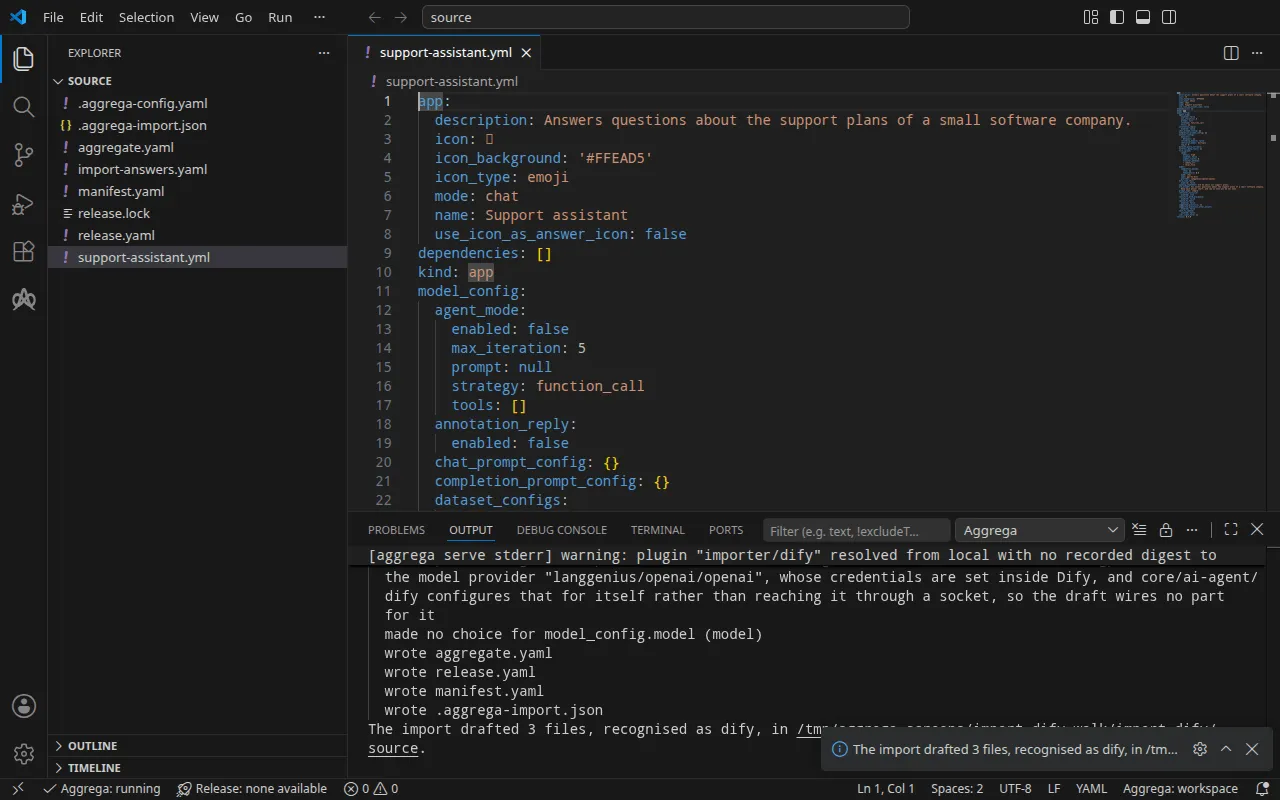
- Baris
warnmenyatakan bahwa model tetap berada di dalam Dify: Dify mengonfigurasi penyedia modelnya, beserta kuncinya, secara mandiri, sehingga draf tidak menghubungkan model apa pun. Setelah Dify berjalan, Anda memasang penyedia OpenAI-nya dan menetapkan kunci penyedia tersebut, seperti yang ditunjukkan Mengujinya. - Baris
Pull completeadalah pull. Karena setiap nilai dijawab dari berkas jawaban, impor melakukan pull atas dependensi Release yang dibuat sebagai draf, seperti yang dilakukanaggrega pull, dan menulisrelease.lock; build di bawah ini tidak memerlukan apa pun lagi.
Apa yang ditulisnya
Aggregate, Release, dan Manifest diberi nama imported/support-assistant, berdasarkan nama aplikasi, Support assistant di bawah app, yang disingkat menjadi support-assistant — aplikasi tanpa nama dinamai berdasarkan filenya — di bawah namespace yang ditetapkan oleh pengaturan target_namespace milik pengimpor, yaitu imported kecuali Anda menetapkan yang lain (Pengaturan).
aggregate.yaml — instalasi Dify dari pustaka standar, core/dify, sebuah Aggregate yang disusun draf di bawah aggregates, dengan aplikasi dibawa sebagaimana tertulis dalam parameternya, app_definition, yang sebagian besar dihilangkan di sini, dan secret_key instalasi diteruskan dari parameter yang dideklarasikan draf:
apiVersion: aggrega.ai/v1beta1kind: Aggregatemetadata: name: imported/support-assistant version: 0.1.0 description: Draft Aggregate imported from a source in the dify format.spec: parameters: secret_key: type: string required: true minLength: 1 description: "Passed down to core/dify's secret_key parameter, which has no default; that parameter's description in core/dify says what the value is." aggregates: # An import sees the Components of the workspace's catalog and none of its Aggregates, so it does not check that the catalog holds core/dify. dify: type: core/dify parameters: secret_key: "{{ .parameters.secret_key }}" app_definition: | app: description: Answers questions about the support plans of a small software company. [… omitted: the rest of the application, as exported] version: 0.7.0Instalasi ini terdiri atas sepuluh komponen — server API Dify, worker-nya, penjadwalnya, front end web-nya, sandbox kodenya, runtime plugin-nya, sebuah proxy egress, PostgreSQL, cache yang kompatibel dengan Redis, dan Weaviate — yang saling terhubung, dan impor aplikasi adalah sebuah langkah yang dirender oleh Recipe server API-nya. Rahasia aplikasinya tidak memiliki nilai bawaan di core/dify, sehingga draf mendeklarasikan secret_key sebagai parameternya sendiri, tanpa nilai bawaan, dan meneruskannya untuk dipenuhi oleh Release. Kredensial lain milik instalasi mempertahankan nilai bawaan yang diberikan core/dify, sebagaimana dijelaskan di Jalankan.
release.yaml — Release, yang merutekan instalasi ke sebuah batas, platform, dan memenuhi dari file jawaban apa yang tidak dapat disediakan aplikasi:
apiVersion: aggrega.ai/v1beta1kind: Releasemetadata: name: imported/support-assistant # environment is a drafted default, since no source names the environment this Release deploys to; change it to name the one it deploys to. environment: development version: 0.1.0 description: Draft Release imported from a source in the dify format.spec: aggregate: imported/support-assistant manifest: imported/support-assistant parameters: # Left for the Release, since the source cannot supply it: secret_key, which the drafted Aggregate declares and passes down to core/dify; that parameter's description there says what the value is secret_key: "dify-credentials" boundaries: platform: aggregates: dify: components: api: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: true # Left for the Release, since the source cannot supply it: components.api.infra.owner_email, the email of the installation's owner account the application is imported under, on the api component of core/dify owner_email: "owner@example.com" features: owner_password: type: core/referenced-secret infra: # Left for the Release, since the source cannot supply it: the name of a Kubernetes Secret already in the namespace holding, under the data key value, the owner account's password. origin: "dify-owner" worker: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: true scheduler: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: trueenvironmentbernilaidevelopment, nilai bawaan yang menurut komentar di atasnya harus diubah ke lingkungan tempat Release di-deploy.secret_keyadalah nama Secret yang menyimpan rahasia aplikasi,dify-credentials, di bawah kunci data yang disebut oleh instalasi,secret-key: Manifest membaca setiap kredensial dari Secret yang sudah ada di namespace.- Akun pemilik ditetapkan pada komponen
apimilik instalasi, dalam entri perutean yang menempatkan instalasi di batasnya: email-nya, dan kata sandinya yang dilampirkan sebagaicore/referenced-secretyang menyebut Secret yang menyimpannya,dify-owner, di bawah kunci datavalue. Komentar di atas nilai yang dijawab menjelaskan mengapa impor tidak dapat membuat drafnya. marketplace_enabledbernilaitruepada server API,api, worker-nya, dan penjadwalnya, di setiap target: instalasi tidak menjangkau apa pun milik vendor Dify kecuali Release mengizinkannya, dan penyedia OpenAI yang digunakan aplikasi untuk menjawab adalah plugin yang dipasang Dify dari marketplace plugin-nya, seperti yang ditunjukkan Mengujinya. Masing-masing dari ketiganya membaca pengaturannya sendiri.
manifest.yaml — sebuah Recipe Helm untuk setiap komponen yang disusun oleh instalasi, dan realisasi yang membaca kredensial dari Secret yang sudah ada di namespace:
apiVersion: aggrega.ai/v1beta1kind: Manifestmetadata: name: imported/support-assistant version: 0.1.0spec: mappings: components: type: core/datastore/postgres: helm/postgres core/datastore/redis: helm/redis core/datastore/weaviate: helm/weaviate core/ai-agent/dify-ssrf-proxy: helm/dify-ssrf-proxy core/ai-agent/dify-sandbox: helm/dify-sandbox core/ai-agent/dify-plugin-daemon: helm/dify-plugin-daemon core/ai-agent/dify: helm/dify core/ai-agent/dify-worker: helm/dify-worker core/ai-agent/dify-worker-beat: helm/dify-worker-beat core/ai-agent/dify-web: helm/dify-web features: type: core/referenced-secret: helm/k8s-existing-secret--target memetakan tipe komponen instalasi yang disusun oleh draf, selain tipe komponennya sendiri. Jika katalog menawarkan beberapa Recipes Helm untuk satu tipe, seperti untuk PostgreSQL, ia memetakan yang dinamai sesuai tipenya, helm/postgres.
.aggrega-import.json adalah catatan tentang apa yang ditulis oleh impor, yang dibaca oleh aggrega import --sync berikutnya, dan release.lock menyematkan setiap entitas katalog yang menjadi hasil resolusi Release, berdasarkan versi dan digest.
Validasi dan build
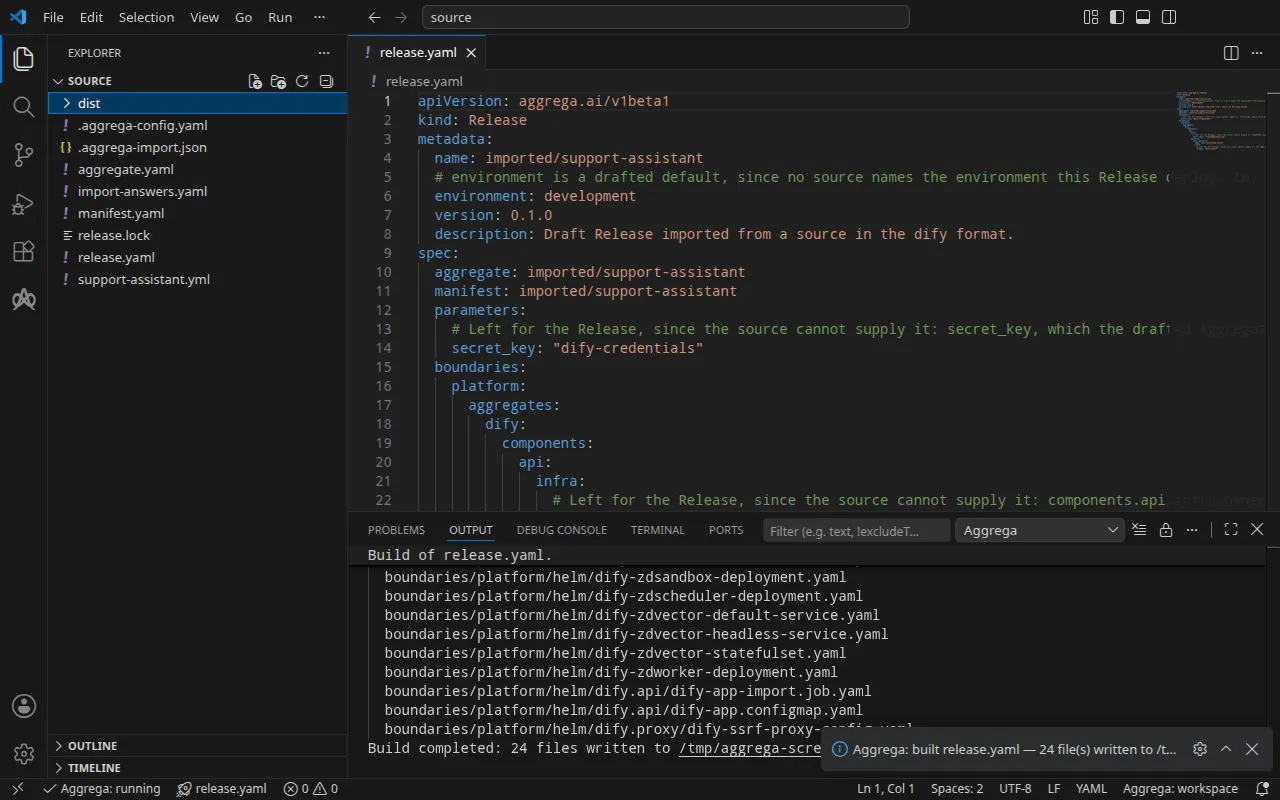
aggrega validate --release release.yamlaggrega build --release release.yaml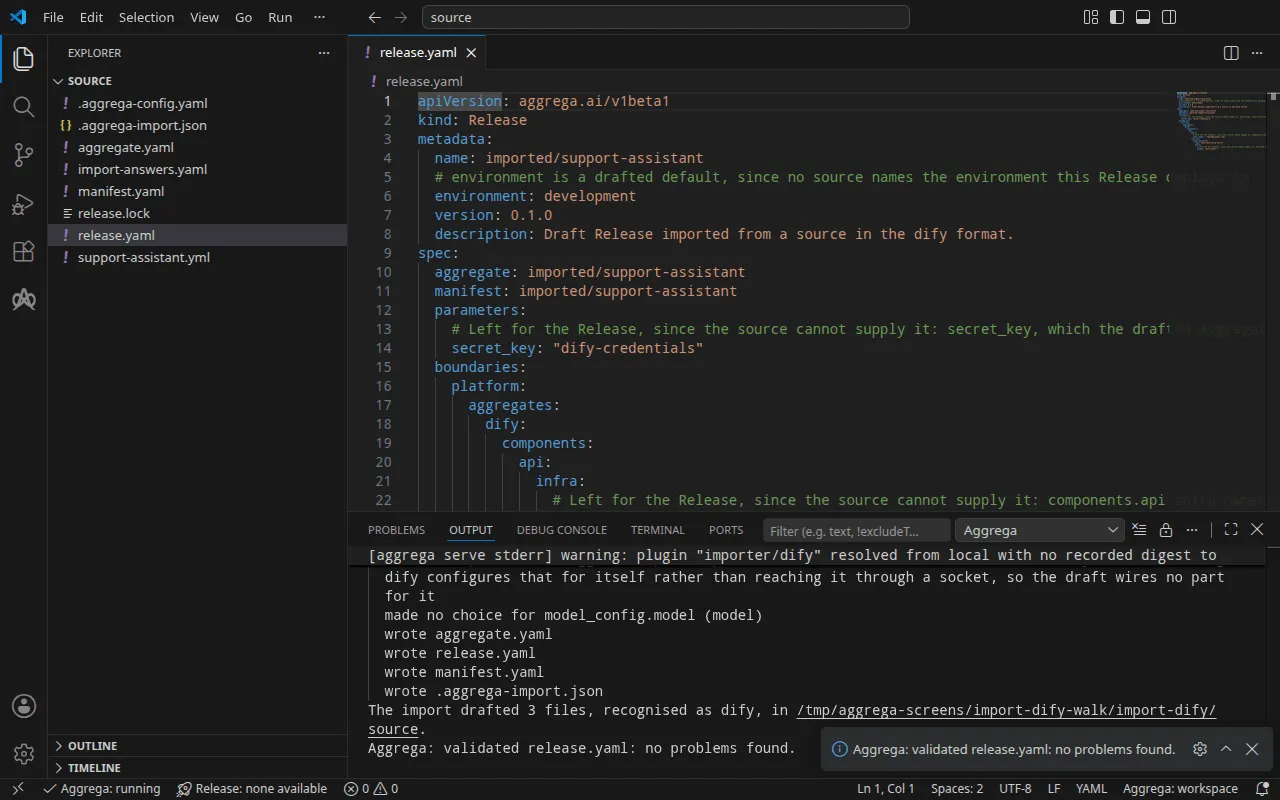
Validasi mencetak:
notice: LINT: Feature "core/referenced-secret" at core/referenced-secret:1.0.0 declares property "origin" in both values: and infra: pillars (path: origin)release dependency validation passed: release.yaml (schema-pillar + dependency pillars)dan build, dengan <workspace> mewakili folder yang berisi draf:
notice: LINT: Feature "core/referenced-secret" at core/referenced-secret:1.0.0 declares property "origin" in both values: and infra: pillars (path: origin)[… omitted: a total build time, which differs per run]Build completed: 24 files written to <workspace>/distBaris notice hanya bersifat informatif: Feature rahasia menerima nilai origin miliknya dari values milik Aggregate atau infra milik Release, dan pemberitahuan itu melaporkan bahwa satu daun dideklarasikan di keduanya. Pemberitahuan ini tidak mengubah putusan apa pun.
Build menulis manifes Kubernetes milik instalasi di bawah dist/boundaries/platform/helm/. Di antaranya terdapat Job yang mengimpor aplikasi, dify.api/dify-app-import.job.yaml. Job ini menunggu server API Dify menjawab, menjalankan penyiapan awal Dify sebagai akun pemilik yang disebut Release jika penyiapan itu belum dijalankan, lalu mengimpor aplikasi:
spec: podFailurePolicy: rules: - action: FailJob onExitCodes: containerName: import operator: In values: [2] template: spec: restartPolicy: Never containers: - name: import image: "langgenius/dify-api:1.17.0" command: ["python", "/seed/import.py"] env: - name: DIFY_API_URL value: "http://dify-zdapi-default:5001" - name: OWNER_EMAIL value: "owner@example.com" - name: OWNER_PASSWORD valueFrom: secretKeyRef: name: "dify-owner" key: "value" volumeMounts: - name: seed mountPath: /seed readOnly: true volumes: - name: seed configMap: name: dify-zdapi-appAplikasi itu sendiri berada di ConfigMap di sampingnya. Ketika Dify menolak apa yang dikirim langkah tersebut, dengan balasan galat klien selain batas waktu permintaan atau batas laju, atau dengan melaporkan bahwa impor gagal, langkah tersebut mencetak pesan yang dibawa balasan Dify dan keluar dengan status 2, seperti yang dilakukannya ketika definisi tidak menyebutkan aplikasi apa pun di bawah app.name; podFailurePolicy milik Job menggagalkan Job pada percobaan itu, karena percobaan ulang akan ditolak dengan cara yang sama; kegagalan lain apa pun, seperti server yang tidak menjawab dalam sekitar sepuluh menit, dicoba ulang.
Dengan asisten AI
Asisten AI yang disiapkan dengan alat-alat Aggrega dapat melakukan hal yang sama: tempelkan prompt ini ke dalamnya.
Gunakan hanya alat Aggrega, dan jangan membuat folder sendiri. Jika folder Workspace belum berisi folder `import-dify`, panggil alat `scaffold` sekali dengan `example` diatur ke `import-dify` dan tanpa `dir`: alat ini menulis contoh ke folder `import-dify` baru, yang folder `source`-nya berisi apa yang diimpor halaman ini. Lalu panggil alat `import` dengan `workspace_root` diatur ke `import-dify/source`, `source` diatur ke `support-assistant.yml`, dan `target` diatur ke `helm`: alat ini membaca jawaban yang dibutuhkannya dari `import-answers.yaml` di samping `support-assistant.yml`, menulis drafnya ke `import-dify/source`, dan menarik apa yang dibutuhkan draf tersebut. Lalu panggil alat `validate` dengan `workspace_root` diatur ke `import-dify/source` dan `release` diatur ke `release.yaml`, serta alat `build` dengan `workspace_root` diatur ke `import-dify/source`, `release` diatur ke `release.yaml`, dan `write` diatur ke true. Beri tahu saya berkas mana yang ditulis build; berkas itu ada di `import-dify/source/dist/`.Membukanya di VS Code
Dengan ekstensi Aggrega untuk Visual Studio Code terpasang, buka folder import-dify/source di VS Code, tempat impor menulis drafnya. Folder tersebut berisi satu Release, yaitu draf release.yaml, sehingga editor memilihnya untuk Anda; setelah Di Docker Compose membuat draf Release kedua ke dalam compose, Aggrega: Select Release… memilih yang dikerjakan editor. Editor memeriksa draf terhadap Release yang dipilih saat Anda mengeditnya, menandai apa yang ditemukannya di file dan di panel Problems. Aggrega: Show topology graph, di Command Palette, menggambar komponen Release yang dipilih dan koneksi di antara mereka. Aggrega: Build, Aggrega: Preview build, dan Aggrega: Pull bekerja pada Release yang sama, dan masing-masing juga merupakan tombol di panel Commands pada tampilan Aggrega di activity bar; Build menulis file-filenya ke dist/ di dalam folder tersebut. Menggunakan Aggrega di Visual Studio Code membahas sisanya.
Menjalankannya
Sebelum menerapkan manifes, buat Secret yang dibacanya. Beban kerja yang menyebut Secret yang tidak ada tidak akan dimulai. Dua di antaranya menyimpan apa yang disebut oleh berkas jawaban: dify-owner, yang menyimpan kata sandi pemilik di bawah value, dan dify-credentials, yang menyimpan rahasia aplikasi di bawah secret-key. Empat kredensial lain dari instalasi tersebut — kata sandi basis datanya dan tiga kunci yang saling ditunjukkan oleh komponen-komponennya — mempertahankan nilai bawaan yang diberikan core/dify, dan di Kubernetes setiap nilai bawaan adalah nama Secret tempat manifes membacanya: dify-db-password-for-evaluation-only di bawah db-password, dify-code-execution-key-for-evaluation-only di bawah code-execution-key, dify-plugin-daemon-key-for-evaluation-only di bawah plugin-daemon-key, dan dify-inner-api-key-for-evaluation-only di bawah inner-api-key. Buat juga keempatnya, masing-masing berisi nilai Anda sendiri; untuk membacanya dari Secret dengan nama lain, berikan nama-nama tersebut ke core/dify dalam entri dify milik Aggregate, di bawah parameters, sebagai db_password, code_execution_key, plugin_daemon_key, dan inner_api_key.
Tetapkan kata sandi pemilik di shell Anda, sebagai DIFY_OWNER_PASSWORD, karena Anda masuk dengannya di bawah. Dify menerima kata sandi pemilik dengan sedikitnya delapan karakter yang memuat satu huruf dan satu angka: jika diberi kata sandi lain, Job impor gagal begitu Dify menolak penyiapan awal, dan log-nya berbunyi first-time setup was refused with HTTP 422: Validation error for parameter 'payload', balasan yang diberikan Dify untuk akun pemilik yang ditolaknya. Penantian di bawah menunggu Job selesai, dan Job yang gagal tidak pernah selesai, sehingga penantian itu lalu berlangsung hingga batas waktunya; jalankan kubectl wait --for=condition=failed job/dify-zdapi-app-import --timeout=15m di terminal kedua di sampingnya, dan penantian itu kembali begitu Job gagal. Hapus Job dan Secret dify-owner, buat lagi Secret tersebut dengan kata sandi yang diterima Dify, lalu terapkan lagi.
Tulis satu berkas untuk masing-masing dari lima Secret lainnya, berisi satu baris: kunci data, =, dan nilai Anda sendiri — dify-credentials.env dengan secret-key=, db-password.env dengan db-password=, code-execution-key.env dengan code-execution-key=, plugin-daemon-key.env dengan plugin-daemon-key=, dan inner-api-key.env dengan inner-api-key=. Lalu buat keenam Secret tersebut. Setelah itu kluster yang menyimpan nilainya, jadi hapus berkas-berkas tersebut:
printf 'value=%s\n' "$DIFY_OWNER_PASSWORD" > dify-owner.envkubectl create secret generic dify-owner --from-env-file=dify-owner.envkubectl create secret generic dify-credentials --from-env-file=dify-credentials.envkubectl create secret generic dify-db-password-for-evaluation-only --from-env-file=db-password.envkubectl create secret generic dify-code-execution-key-for-evaluation-only --from-env-file=code-execution-key.envkubectl create secret generic dify-plugin-daemon-key-for-evaluation-only --from-env-file=plugin-daemon-key.envkubectl create secret generic dify-inner-api-key-for-evaluation-only --from-env-file=inner-api-key.envrm dify-owner.env dify-credentials.env db-password.env code-execution-key.env plugin-daemon-key.env inner-api-key.envTerapkan manifes, seperti yang dijelaskan langkah menjalankan di Cara impor berjalan — -R menjangkau Job dan kedua ConfigMap di dify.api/ dan dify.proxy/ — lalu tunggu Job impor dan baca log-nya, serta tunggu runtime plugin:
kubectl apply -R -f dist/boundaries/platform/helm/kubectl wait --for=condition=complete job/dify-zdapi-app-import --timeout=15mkubectl logs job/dify-zdapi-app-importkubectl rollout status statefulset/dify-zdpluginsservice/dify-zdapi-default createddeployment.apps/dify-zdapi created[… omitted: a line for each of the other Services, Deployments and StatefulSets]job.batch/dify-zdapi-app-import createdconfigmap/dify-zdapi-app createdconfigmap/dify-zdproxy-config createdjob.batch/dify-zdapi-app-import condition metfirst-time setup done: owner account owner@example.comimported 'Support assistant' as application 7e03e85c-b13f-4ddc-b539-040470a61d4cpartitioned roll out complete: 1 new pods have been updated...Log menyebutkan pengenal aplikasi, yang diperlukan oleh Mengujinya.
Mengujinya
API Dify menjawab di http://127.0.0.1:5001. Di Kubernetes, teruskan port lokal ke Service milik server API, dify-zdapi-default, di namespace tempat Anda menerapkan manifes, dan biarkan perintah itu tetap berjalan di terminal kedua:
kubectl port-forward -n <namespace> svc/dify-zdapi-default 5001:5001Di Docker Compose, yang dimulai seperti yang ditunjukkan Di Docker Compose, Release sudah memublikasikan API di alamat itu, dan konsol di http://127.0.0.1:3001. Buka http://127.0.0.1:3001/signin, halaman masuk konsol; / dialihkan ke sana. Halaman mengirim permintaannya ke API di http://127.0.0.1:5001, dan API Dify hanya menjawab browser untuk halaman yang disajikan dari alamat yang disebutkan console_url hasil draf, http://127.0.0.1:3001, jadi masuklah di sana sebagai pemilik. Jika dibuka di alamat lain mana pun, permintaan konsol tidak mendapat jawaban seperti itu dan browser menolak setiap balasan; publikasikan konsol di port lain dan ubah console_url bersamanya.
Aplikasi juga menjawab melalui API, tanpa melibatkan browser. Di terminal tempat DIFY_OWNER_PASSWORD ditetapkan, masuk sebagai pemilik. API konsol menerima kata sandi dalam enkode Base64, dan proses masuk meninggalkan sesi di cookies.txt. Setiap permintaan konsol berikutnya mengirim kembali sesi tersebut, dengan token CSRF dari berkas yang sama di header X-CSRF-Token; permintaan tanpanya ditolak dengan CSRF token is missing or invalid.
printf '{"email": "owner@example.com", "password": "%s"}' "$(printf %s "$DIFY_OWNER_PASSWORD" | base64 | tr -d '\n')" | curl -sS -c cookies.txt http://127.0.0.1:5001/console/api/login -H 'Content-Type: application/json' -d @-CSRF=$(awk '$6 == "csrf_token" {print $7}' cookies.txt){"result":"success"}Penyedia model Dify adalah plugin, dan instalasi baru tidak memuat satu pun. Pasang penyedia OpenAI Dify, pada versi 1.1.0, versi yang dipasang oleh proses ini; runtime plugin mengambilnya dari marketplace Dify, yang dapat dijangkau instalasi berkat marketplace_enabled hasil draf, sehingga instalasi harus dapat menjangkau internet:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" -H 'Content-Type: application/json' \ http://127.0.0.1:5001/console/api/workspaces/current/plugin/install/marketplace \ -d '{"plugin_unique_identifiers": ["langgenius/openai:1.1.0@1ded02acee56efd5788c86fd447d792e4923e959554a4942f440c7859d164340"]}'{"all_installed":false,"task_id":"01a1dc0a-653d-756b-a104-e5d6d1e43695","task":null}Jika marketplace_enabled dihapus dari Release, Dify justru menolak permintaan itu, dengan {"code":"invalid_param","message":"marketplace is not enabled","status":400}. Instalasi berjalan di latar belakang. Tanyakan tugasnya, dengan task_id yang disebutkan balasan, hingga status-nya bernilai success:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" \ http://127.0.0.1:5001/console/api/workspaces/current/plugin/tasks/<task id>{"task":{"id":"01a1dc0a-653d-756b-a104-e5d6d1e43695",[… omitted: when it was created and last updated],"status":"success","total_plugins":1,"completed_plugins":1,"plugins":[{"plugin_unique_identifier":"langgenius\/openai:1.1.0@1ded02acee56efd5788c86fd447d792e4923e959554a4942f440c7859d164340",[… omitted: the plugin's status, its icon and its names in four languages]}]}}Tulis kunci penyedia ke openai.json, sebagai {"credentials": {"openai_api_key": "your OpenAI key"}}, tetapkan, lalu hapus berkasnya:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" -H 'Content-Type: application/json' \ http://127.0.0.1:5001/console/api/workspaces/current/model-providers/langgenius/openai/openai/credentials \ -d @openai.jsonrm openai.jsonDify memeriksa kunci dengan satu permintaan ke penyedia sebelum menyimpannya, dan menjawab {"result":"success"} untuk kunci yang diterima penyedia. Proses ini menetapkan nilai pengganti, dan Dify menolaknya dengan jawaban OpenAI:
{"code":"invalid_param","message":"Error code: 401 - {'error': {'message': 'Incorrect API key provided: sk-place*****************-key. You can find your API key at https:\/\/platform.openai.com\/account\/api-keys.', 'type': 'invalid_request_error', 'code': 'invalid_api_key', 'param': None}, 'status': 401}","status":400}Aplikasi menjawab permintaan yang dibuat dengan kunci API miliknya sendiri. Buat satu, dengan pengenal aplikasi dari log langkah yang mengimpornya — di Docker Compose, docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml logs dify-zdapi-app-import:
curl -sS -X POST -b cookies.txt -H "X-CSRF-Token: $CSRF" \ http://127.0.0.1:5001/console/api/apps/<application id>/api-keys{"id":"8d6c1eb1-cf61-4825-9b04-f32689ed0489","type":"app","token":"[… omitted: the key]","last_used_at":null,"created_at":1794693042}dan kirim pesan ke aplikasi dengan kunci tersebut, yaitu token dari balasan:
curl -sS http://127.0.0.1:5001/v1/chat-messages \ -H 'Authorization: Bearer <app key>' -H 'Content-Type: application/json' \ -d '{"inputs": {}, "query": "In one short sentence: what does a support plan cover?", "response_mode": "blocking", "user": "test-it"}'Karena nilai pengganti ditolak, model tidak memiliki kunci, dan Dify menyatakannya:
{"code":"provider_not_initialize","message":"Model gpt-4o-mini credentials is not initialized.","status":400}Proses di Kubernetes dan di Docker Compose mendapatkan balasan yang sama. Dengan kunci yang diterima penyedia, balasan memuat jawaban model di answer.
Di Kubernetes, hentikan penerusan port, lalu hapus apa yang Anda terapkan, Secret tersebut, dan berkas sesi:
kubectl delete -R -f dist/boundaries/platform/helm/kubectl delete secret dify-owner dify-credentials dify-db-password-for-evaluation-only dify-code-execution-key-for-evaluation-only dify-plugin-daemon-key-for-evaluation-only dify-inner-api-key-for-evaluation-onlykubectl delete pvc data-dify-zddb-0 storage-dify-zdplugins-0 data-dify-zdvector-0rm cookies.txtKubernetes mempertahankan klaim volume yang dibuat StatefulSet saat StatefulSet itu dihapus, sehingga perintah ketiga menghapusnya, dan bersamanya basis data, plugin yang terpasang, serta penyimpanan vektor. Di Docker Compose, docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml down -v menghapus stack beserta volumenya.
Pada Docker Compose
Aplikasi yang sama diimpor untuk Docker Compose dengan target compose, dari berkas jawaban yang sama. Draf untuk Kubernetes sudah ada di source, jadi buat draf untuk Compose ke folder tersendiri dengan --output-dir; impor tetap membaca berkas jawaban di samping aplikasi:
aggrega import support-assistant.yml --target compose --output-dir composeDocker Compose tidak memiliki Secret untuk disebutkan, sehingga untuk compose draf menulis sendiri rahasia aplikasi dan kata sandi pemilik, masing-masing sebagai referensi variabel yang diisi Docker Compose dari lingkungan orang yang memulai stack. Di sana hanya email pemilik yang diperlukan. Impor menyimpan dua nama Secret di berkas jawaban tanpa menerapkannya, dan menyatakannya di standard error:
info: the answers file <workspace>/import-answers.yaml also answers spec.boundaries.platform.aggregates.dify.components.api.features.owner_password.infra.origin in release.yaml, spec.parameters.secret_key in release.yaml, which these drafts do not leave empty; those answers are kept there and not appliedDraf Release membaca rahasia aplikasi dari DIFY_SECRET_KEY dan kata sandi pemilik dari DIFY_OWNER_PASSWORD, serta memublikasikan API di port 5001 dan front end, console, di port 3001 pada alamat loopback:
parameters: # Passed by reference, never as a value: secret_key, which the drafted Aggregate declares and passes down to core/dify; that parameter's description there says what the value is; it is read from the variable DIFY_SECRET_KEY, which a target substituting variable references, as Docker Compose does when the stack starts, reads from the environment, so no file carries the value. secret_key: "${DIFY_SECRET_KEY}" [… omitted: the boundary, the marketplace switch, and the owner's email, answered as above] # Published on this machine's loopback address, 127.0.0.1: reachable from this machine only, by any process running on it. Delete this line to keep the service internal. published_port: 5001 console_url: "http://127.0.0.1:3001" features: owner_password: type: core/referenced-secret infra: # Attached by reference, never as a value: the owner account's password, read from the variable DIFY_OWNER_PASSWORD, which a target substituting variable references, as Docker Compose does when the stack starts, reads from the environment, so no file carries the value. origin: "${DIFY_OWNER_PASSWORD}" [… omitted: the worker and the scheduler, each with the marketplace switch, as above] console: infra: # Published on this machine's loopback address, 127.0.0.1: reachable from this machine only, by any process running on it. Delete this line to keep the service internal. published_port: 3001Setiap port hanya dapat dijangkau dari mesin Anda, seperti yang dinyatakan komentarnya, dan menghapus satu baris membuat layanan itu hanya berada di jaringan stack. Front end mendengarkan di 3000 di dalam kontainernya dan dipublikasikan di 3001, sehingga dapat berjalan di samping contoh lain yang memublikasikan 3000. console_url milik server API adalah alamat tempat front end dipublikasikan, sehingga port yang Anda ubah untuk front end juga diubah di sana.
Manifest memetakan setiap komponen ke Recipe Compose-nya dan core/referenced-secret ke compose/dotenv-referenced-secret, yang menulis setiap referensi ke berkas Compose apa adanya. Validasi dan build dari folder baru:
cd composeaggrega validate --release release.yamlaggrega build --release release.yamlBuild menulis di bawah dist di akar workspace, dan workspace tetap source, folder yang berisi .aggrega-config.yaml: berkas Compose adalah source/dist/boundaries/platform/compose/docker-compose.yaml, yang dari compose adalah ../dist/boundaries/platform/compose/docker-compose.yaml, dan tidak ada folder dist yang ditulis di dalam compose. Berkas itu memuat SECRET_KEY: ${DIFY_SECRET_KEY} dan OWNER_PASSWORD: ${DIFY_OWNER_PASSWORD} alih-alih salah satu nilainya. Tetapkan kedua variabel di shell Anda, atau di berkas .env di samping berkas Compose, sebelum Anda memulai stack.
Empat kredensial lain dari instalasi mempertahankan nilai bawaan yang diberikan core/dify, dan di Docker Compose setiap nilai bawaan adalah nilai itu sendiri, ditulis ke berkas Compose apa adanya: DB_PASSWORD: dify-db-password-for-evaluation-only, dengan POSTGRES_PASSWORD yang sama di basis data, dan demikian pula dify-code-execution-key-for-evaluation-only, dify-plugin-daemon-key-for-evaluation-only, dan dify-inner-api-key-for-evaluation-only. Setiap pembaca katalog mengetahui nilai bawaan ini, sehingga nilai-nilai ini hanya untuk evaluasi. Untuk mengganti salah satunya, deklarasikan parameter string untuknya di draf Aggregate, teruskan di parameters entri dify dengan nama yang diberikan core/dify untuknya — db_password, code_execution_key, plugin_daemon_key, atau inner_api_key — sebagaimana draf meneruskan secret_key, lalu penuhi di parameters milik Release. Release yang menulis db_password: "${DIFY_DB_PASSWORD}" membangun berkas Compose yang memuat DB_PASSWORD: ${DIFY_DB_PASSWORD} dan POSTGRES_PASSWORD: ${DIFY_DB_PASSWORD}, yang diisi dari lingkungan seperti dua di atas.
Mulai stack dari compose, dengan kata sandi pemilik yang diterima Dify, seperti yang dijelaskan Menjalankannya:
export DIFY_SECRET_KEY='a long random value of your own'export DIFY_OWNER_PASSWORD='a password of your own'docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml up -d --waitDalam proses ini, --wait kembali dalam sekitar satu menit, setelah setiap server melaporkan sehat. Langkah yang mengimpor aplikasi berjalan di samping server-server itu dan keluar setelah selesai mengimpor; lognya kemudian berbunyi:
first-time setup done: owner account owner@example.comimported 'Support assistant' as application 7fae73f4-826b-4918-a623-a3383aa0da8cMengujinya menjangkau instalasi pada dua port yang dipublikasikan.