

Импорт приложения Dify
Это пошаговое руководство импортирует приложение, экспортированное из Dify, — чат-ассистента на модели OpenAI, — в сущности Aggregate, Release и Manifest, которые в записанном виде собирают для Kubernetes установку Dify из стандартной библиотеки, несущую это приложение, затем собирает их и запускает результат. Каждый файл и каждый блок вывода ниже взяты из реального запуска; приложение и каждый этап руководства находятся в примере import-dify, где скрипт проверки снова запускает импорт, сравнивает то, что он записывает, то, что он выводит, и блоки, которые цитирует эта страница, с хранящимися там файлами, а также валидирует и собирает то, что записал импорт.
Создание примера
Этот импорт можно выполнить командами с этой страницы или поручить его вашему ИИ-ассистенту.
Запишите пример в новую папку, названную по его имени:
aggrega scaffold --example import-difyЗатем она выводит команды, которые нужно выполнить дальше. Первая переходит в новую папку; следующая, ниже, переходит в её папку source, которая содержит то, что импортирует эта страница, и в которой выполняется импорт:
cd import-dify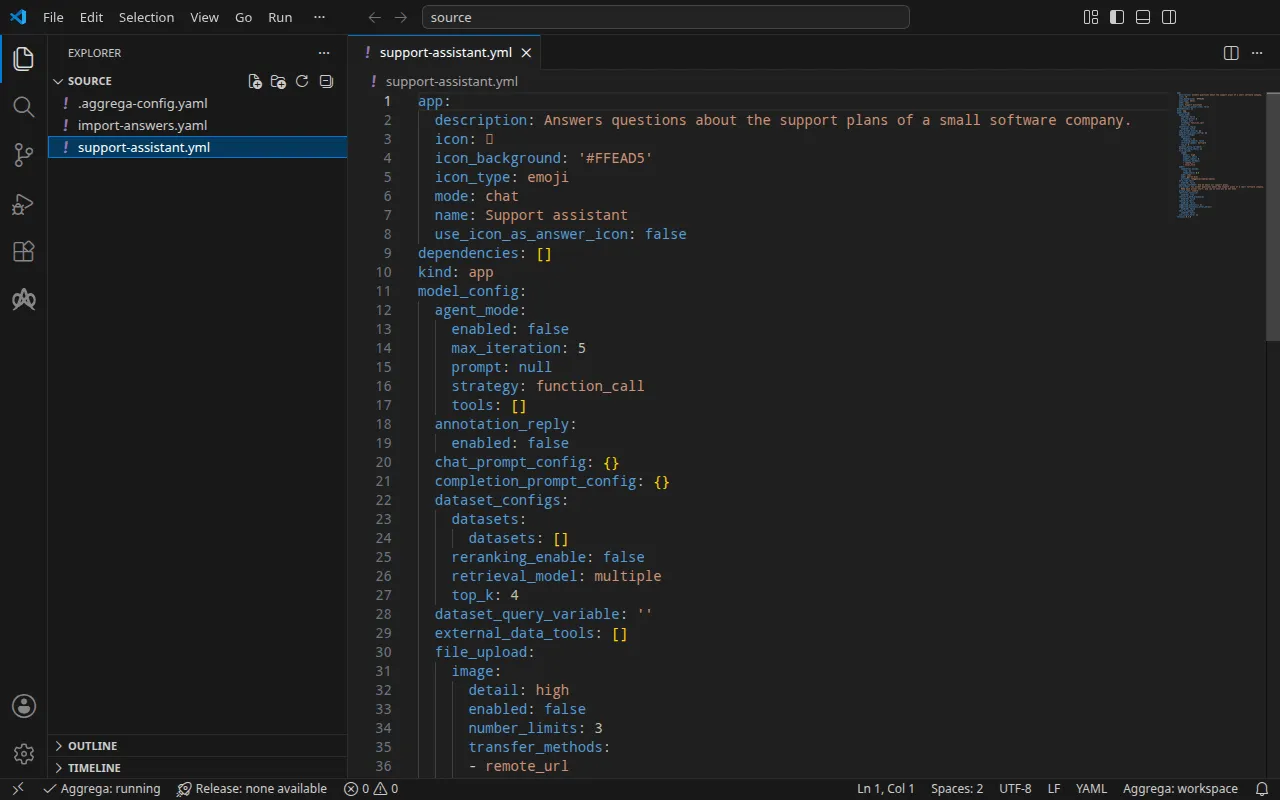
Приложение
support-assistant.yml, написанный для этого руководства, — это чат-приложение на DSL Dify, то есть YAML, который Dify экспортирует для приложения, версии DSL 0.7.0: приветственное сообщение, короткий промпт и модель, которой оно отвечает, названная по её поставщику:
model: completion_params: stop: [] temperature: 0.4 mode: chat name: gpt-4o-mini provider: langgenius/openai/openaiРядом с ним файл .aggrega-config.yaml делает папку рабочим пространством:
# The workspace key marks this directory as the workspace root, so an import run# here writes its drafts beside support-assistant.yml.workspace: {}# The registry the importer is fetched from the first time an import needs it.default_registry: hub.aggrega.aiа import-answers.yaml содержит ответы на то, чего не может содержать ни одно приложение: секрет приложения установки — ключ, которым Dify подписывает сеансы и которым шифрует хранимые ключи поставщиков моделей; и учётную запись владельца, под которой импортируется приложение, — её электронную почту и пароль. В Kubernetes каждый секрет читается из Kubernetes Secret, поэтому ответом служит имя этого Secret; тот же файл служит и для импорта для Docker Compose, как показано в разделе В Docker Compose:
# Values the import could not draft from the source, keyed by the drafted file and the key path inside# it. Write each one beside its key; an import of the same source, and a sync, read them from here and# ask nothing. A secret is never written here: its key asks where the secret comes from — a variable# name, ${NAME}, or the name of a Kubernetes Secret.release.yaml: # Passed down to core/dify's secret_key parameter, which has no default; that parameter's description # in core/dify says what the value is. spec.parameters.secret_key: "dify-credentials" # Email address of the installation's owner account, read only when values.app_definition is set. The # step that imports the application creates this account when it performs Dify's first-time setup, and # signs in as it; on an installation whose setup has already run, it names an existing account allowed # to import applications, and the password attached to the owner_password slot is that account's. # Required when values.app_definition is set: the build halts when it is empty. It has no default. spec.boundaries.platform.aggregates.dify.components.api.infra.owner_email: "owner@example.com" # The origin of the secret value, written by the operator in the Release. Read exactly as # values.origin is. Write it here or in values.origin, never in both. A secret: name where it comes # from, never the value. spec.boundaries.platform.aggregates.dify.components.api.features.owner_password.infra.origin: "dify-owner"owner@example.com обозначает ваш собственный адрес электронной почты; dify-credentials и dify-owner — это Secret, которые создаёт раздел Запуск. Без этого файла импорт в терминале запрашивает каждое из трёх значений, по одному вопросу за раз, и записывает ваши ответы в новый файл ответов; там, где ничего нельзя спросить, он записывает этот файл с тремя ключами и пустыми ответами, перечисляет их и завершается со статусом 1. Файл ответов импорта описывает этот файл полностью.
Рабочее пространство не указывает ни одной папки каталога, поэтому импорт читает каталог стандартной библиотеки из реестра, из которого получает свой импортёр: подписанный снимок опубликованного каталога, который первый импорт получает, проверяет и сохраняет в кэше содержимого рабочего пространства и который запись, создаваемая импортом рядом с черновиками, называет по его дайджесту. Рабочее пространство, указывающее собственные папки каталога — в AGGREGA_CATALOG_DIRS или в workspace.catalog_dirs, — вместо этого импортирует на их основе. Перейдите в source:
cd sourceЗапуск импорта
Установка Dify из стандартной библиотеки реализуется на Kubernetes и на Docker Compose. Это руководство указывает цель helm:
aggrega import support-assistant.yml --target helmВ стандартный вывод он выводит список записанного:
wrote aggregate.yamlwrote release.yamlwrote manifest.yamlwrote .aggrega-import.jsonВ стандартный поток ошибок, где <workspace> обозначает папку, в которой вы его запустили:
[… omitted: a warning that the importer runs unverified, printed where its module is read from beside its Plugin entity in a catalog folder rather than fetched]read as the dify format, with drafted paths relative to <workspace>warn: node model_config.model (model) names the model "gpt-4o-mini" of the model provider "langgenius/openai/openai", whose credentials are set inside Dify, and core/ai-agent/dify configures that for itself rather than reaching it through a socket, so the draft wires no part for itmade no choice for model_config.model (model)Pull complete: <workspace>/release.lock (entities=25, source_artifacts=0, external_inputs=0)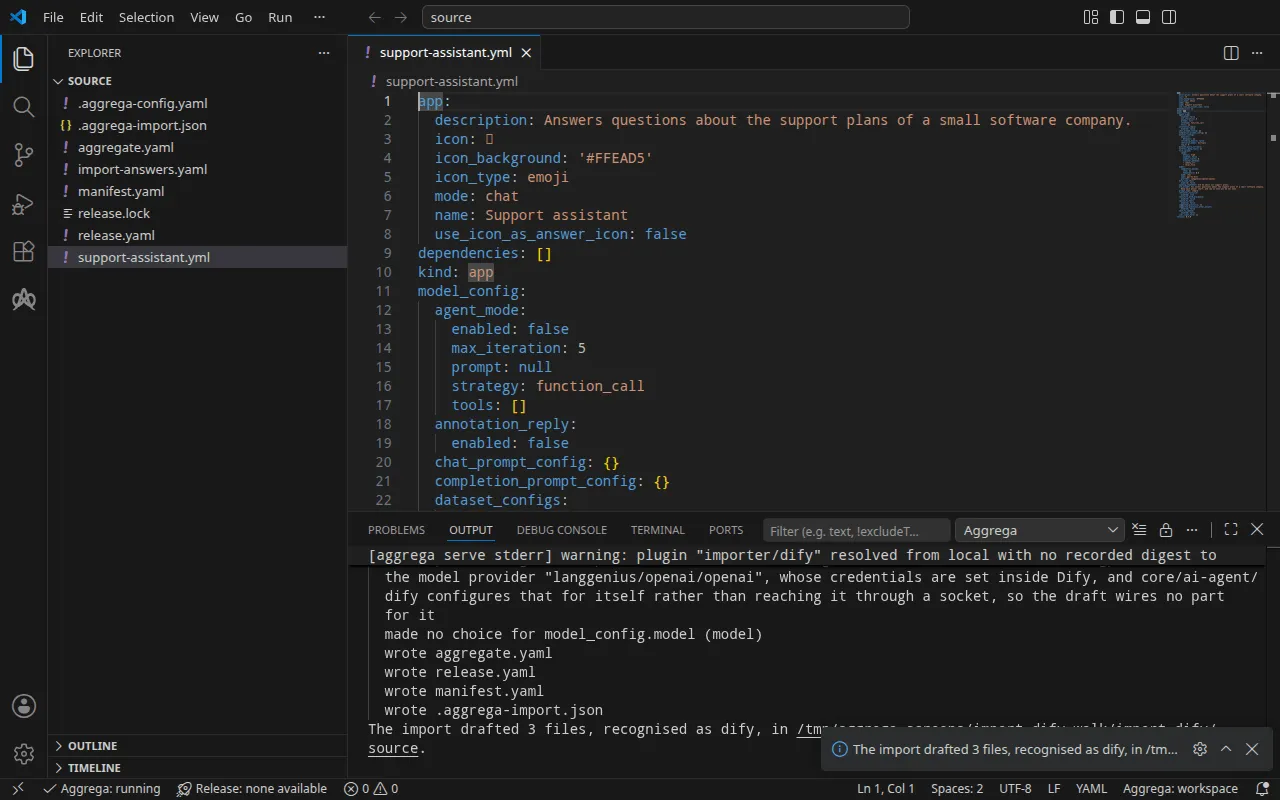
- Строка
warnсообщает, что модель остаётся внутри Dify: Dify сам настраивает своих поставщиков моделей и их ключи, поэтому черновик не подключает никакой модели. Когда Dify запущен, вы устанавливаете его поставщика OpenAI и задаёте ключ поставщика, как показано в разделе Проверка. - Строка
Pull complete— это pull. Поскольку каждое значение получило ответ из файла ответов, импорт выполнил pull зависимостей черновой сущности Release, как это делаетaggrega pull, и записалrelease.lock; сборке ниже больше ничего не нужно.
Что он записывает
Сущности Aggregate, Release и Manifest получают имя imported/support-assistant по имени приложения, Support assistant в app, сокращённому до support-assistant — приложение без имени получает имя по своему файлу — в пространстве имён, которое задаёт настройка target_namespace импортера, то есть imported, если вы не зададите другое (Настройки).
aggregate.yaml — установка Dify из стандартной библиотеки, core/dify, сущность Aggregate, которую черновик компонует в aggregates, с приложением, перенесённым как есть в её параметр app_definition, большая часть которого здесь опущена, и с secret_key установки, передаваемым из параметра, который объявляет черновик:
apiVersion: aggrega.ai/v1beta1kind: Aggregatemetadata: name: imported/support-assistant version: 0.1.0 description: Draft Aggregate imported from a source in the dify format.spec: parameters: secret_key: type: string required: true minLength: 1 description: "Passed down to core/dify's secret_key parameter, which has no default; that parameter's description in core/dify says what the value is." aggregates: # An import sees the Components of the workspace's catalog and none of its Aggregates, so it does not check that the catalog holds core/dify. dify: type: core/dify parameters: secret_key: "{{ .parameters.secret_key }}" app_definition: | app: description: Answers questions about the support plans of a small software company. [… omitted: the rest of the application, as exported] version: 0.7.0Установка состоит из десяти компонентов — API-сервера Dify, его воркера, планировщика, веб-интерфейса, песочницы кода, среды выполнения плагинов, прокси для исходящего трафика, PostgreSQL, совместимого с Redis кеша и Weaviate, — связанных друг с другом, а импорт приложения — это шаг, который рендерит сущность Recipe её API-сервера. Её секрет приложения не имеет значения по умолчанию в core/dify, поэтому черновик объявляет secret_key собственным параметром без значения по умолчанию и передаёт его дальше, чтобы его заполнила сущность Release. Остальные учётные данные установки сохраняют значения по умолчанию, которые им даёт core/dify, как описано в разделе Запуск.
release.yaml — сущность Release, которая направляет установку в границу platform и заполняет из файла ответов то, что приложение не может предоставить:
apiVersion: aggrega.ai/v1beta1kind: Releasemetadata: name: imported/support-assistant # environment is a drafted default, since no source names the environment this Release deploys to; change it to name the one it deploys to. environment: development version: 0.1.0 description: Draft Release imported from a source in the dify format.spec: aggregate: imported/support-assistant manifest: imported/support-assistant parameters: # Left for the Release, since the source cannot supply it: secret_key, which the drafted Aggregate declares and passes down to core/dify; that parameter's description there says what the value is secret_key: "dify-credentials" boundaries: platform: aggregates: dify: components: api: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: true # Left for the Release, since the source cannot supply it: components.api.infra.owner_email, the email of the installation's owner account the application is imported under, on the api component of core/dify owner_email: "owner@example.com" features: owner_password: type: core/referenced-secret infra: # Left for the Release, since the source cannot supply it: the name of a Kubernetes Secret already in the namespace holding, under the data key value, the owner account's password. origin: "dify-owner" worker: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: true scheduler: infra: # Lets the installation reach Dify's plugin marketplace, which the plugin serving the application's model, such as OpenAI's, is installed from. marketplace_enabled: trueenvironmentимеет значениеdevelopment— значение по умолчанию, которое, как говорит комментарий над ним, следует заменить на среду, в которую развёртывается сущность Release.secret_key— это имя объекта Secret, хранящего секрет приложения,dify-credentials, под ключом данных, который называет установка,secret-key: сущность Manifest читает все учётные данные из объекта Secret, уже существующего в пространстве имён.- Учётная запись владельца задаётся на компоненте
apiустановки, в записи маршрутизации, которая помещает установку в её границу: её адрес электронной почты и её пароль, прикреплённый какcore/referenced-secret, называющий объект Secret, который его хранит,dify-owner, под ключом данныхvalue. Комментарии над указанными в ответах значениями объясняют, почему импорт не смог их подготовить. marketplace_enabledимеет значениеtrueна сервере API,api, его воркере и его планировщике, для каждой цели: установка не обращается ни к чему у поставщика Dify, если сущность Release этого не разрешает, а поставщик OpenAI, которым отвечает приложение, — это плагин, который Dify устанавливает из своего маркетплейса плагинов, как показывает раздел Проверка. Каждый из трёх читает собственную настройку.
manifest.yaml — сущность Recipe для Helm для каждого компонента, из которых состоит установка, и реализация, которая читает учётные данные из объекта Secret, уже существующего в пространстве имён:
apiVersion: aggrega.ai/v1beta1kind: Manifestmetadata: name: imported/support-assistant version: 0.1.0spec: mappings: components: type: core/datastore/postgres: helm/postgres core/datastore/redis: helm/redis core/datastore/weaviate: helm/weaviate core/ai-agent/dify-ssrf-proxy: helm/dify-ssrf-proxy core/ai-agent/dify-sandbox: helm/dify-sandbox core/ai-agent/dify-plugin-daemon: helm/dify-plugin-daemon core/ai-agent/dify: helm/dify core/ai-agent/dify-worker: helm/dify-worker core/ai-agent/dify-worker-beat: helm/dify-worker-beat core/ai-agent/dify-web: helm/dify-web features: type: core/referenced-secret: helm/k8s-existing-secret--target сопоставляет типы компонентов установки, которую составляет черновик, а также его собственные. Там, где каталог предлагает несколько сущностей Recipes для Helm для одного типа, как для PostgreSQL, он сопоставляет ту, что названа по типу, helm/postgres.
.aggrega-import.json — это запись того, что записал импорт, которую читает последующий aggrega import --sync, а release.lock закрепляет каждую сущность каталога, в которую разрешается сущность Release, по версии и дайджесту.
Проверка и сборка
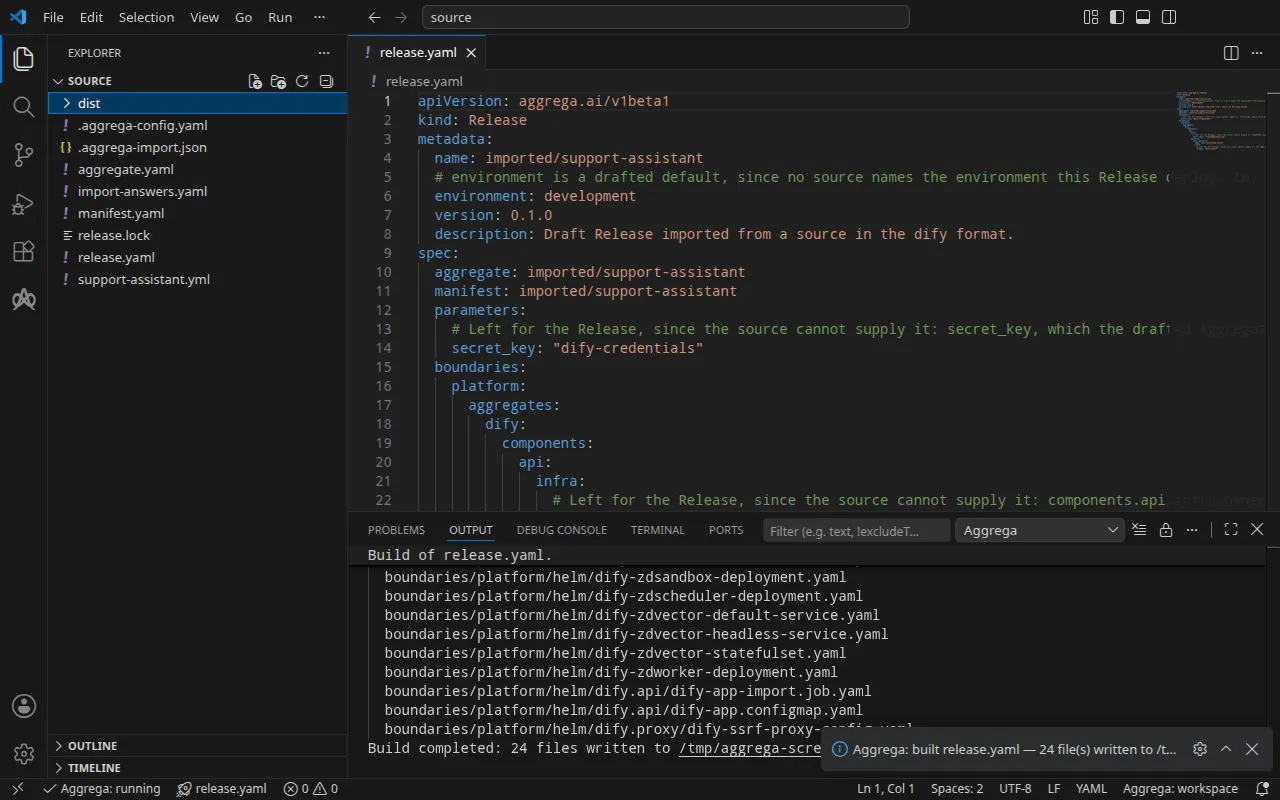
aggrega validate --release release.yamlaggrega build --release release.yaml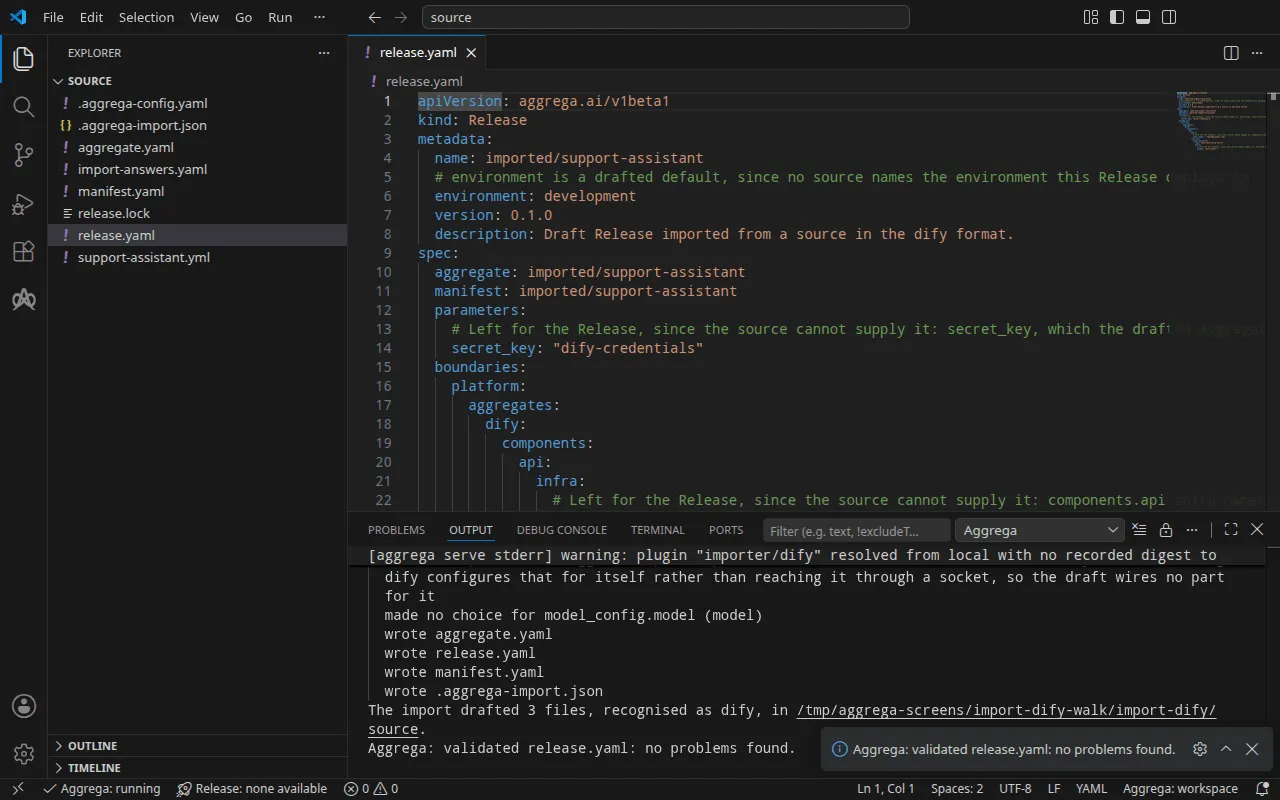
Проверка выводит:
notice: LINT: Feature "core/referenced-secret" at core/referenced-secret:1.0.0 declares property "origin" in both values: and infra: pillars (path: origin)release dependency validation passed: release.yaml (schema-pillar + dependency pillars)и сборка, где <workspace> обозначает папку с черновиками:
notice: LINT: Feature "core/referenced-secret" at core/referenced-secret:1.0.0 declares property "origin" in both values: and infra: pillars (path: origin)[… omitted: a total build time, which differs per run]Build completed: 24 files written to <workspace>/distСтрока notice носит рекомендательный характер: секретная сущность Feature принимает свой origin из values сущности Aggregate или из infra сущности Release, и уведомление сообщает, что один лист объявлен в обоих. Оно не меняет никакого вердикта.
Сборка записывает манифесты Kubernetes установки в dist/boundaries/platform/helm/. Среди них — Job, импортирующий приложение, dify.api/dify-app-import.job.yaml. Он ждёт ответа API-сервера Dify, выполняет первоначальную настройку Dify от имени учётной записи владельца, которую называет сущность Release, если эта настройка ещё не выполнялась, и импортирует приложение:
spec: podFailurePolicy: rules: - action: FailJob onExitCodes: containerName: import operator: In values: [2] template: spec: restartPolicy: Never containers: - name: import image: "langgenius/dify-api:1.17.0" command: ["python", "/seed/import.py"] env: - name: DIFY_API_URL value: "http://dify-zdapi-default:5001" - name: OWNER_EMAIL value: "owner@example.com" - name: OWNER_PASSWORD valueFrom: secretKeyRef: name: "dify-owner" key: "value" volumeMounts: - name: seed mountPath: /seed readOnly: true volumes: - name: seed configMap: name: dify-zdapi-appСамо приложение находится в ConfigMap рядом. Когда Dify отклоняет то, что отправляет ему шаг, — ответом с ошибкой клиента, отличной от тайм-аута запроса или ограничения частоты, или сообщением о том, что импорт не удался, — шаг выводит сообщение из ответа Dify и завершается со статусом 2, как и в случае, когда определение не называет ни одного приложения в app.name; podFailurePolicy объекта Job завершает этот Job неудачей на этой попытке, поскольку повторная попытка была бы отклонена так же; любой другой сбой, например если сервер не отвечает примерно в течение десяти минут, повторяется.
С ИИ-ассистентом
ИИ-ассистент, настроенный с инструментами Aggrega, может сделать то же самое: вставьте в него этот промпт.
Используй только инструменты Aggrega и сам не создавай никаких папок. Если папка Workspace ещё не содержит папку `import-dify`, вызови инструмент `scaffold` один раз с `example`, равным `import-dify`, и без `dir`: он запишет пример в новую папку `import-dify`, папка `source` которой содержит то, что импортирует эта страница. Затем вызови инструмент `import` с `workspace_root`, равным `import-dify/source`, `source`, равным `support-assistant.yml`, и `target`, равным `helm`: он прочитает нужные ответы из `import-answers.yaml` рядом с `support-assistant.yml`, запишет свои черновики в `import-dify/source` и загрузит то, что им нужно. Затем вызови инструмент `validate` с `workspace_root`, равным `import-dify/source`, и `release`, равным `release.yaml`, и инструмент `build` с `workspace_root`, равным `import-dify/source`, `release`, равным `release.yaml`, и `write`, равным true. Скажи мне, какие файлы записала сборка; они лежат в `import-dify/source/dist/`.Открытие в VS Code
Установив расширение Aggrega для Visual Studio Code, откройте в VS Code папку import-dify/source, куда импорт записал свои черновики. Папка содержит одну сущность Release, черновик release.yaml, поэтому редактор выбирает её за вас; как только В Docker Compose создаст черновик второй сущности Release в compose, Aggrega: Select Release… выбирает ту, с которой работает редактор. Редактор проверяет черновики относительно выбранной сущности Release по мере редактирования, отмечая найденное в файле и на панели «Проблемы». Aggrega: Show topology graph в палитре команд рисует компоненты выбранной сущности Release и связи между ними. Aggrega: Build, Aggrega: Preview build и Aggrega: Pull действуют на ту же сущность Release, и каждая из них также является кнопкой на панели Commands представления Aggrega на панели действий; Build записывает свои файлы в dist/ папки. Остальное описано в разделе Использование Aggrega в Visual Studio Code.
Запуск
Прежде чем применять манифесты, создайте объекты Secret, которые они читают. Рабочая нагрузка, ссылающаяся на несуществующий Secret, не запускается. Два из них хранят то, что указал файл ответов: dify-owner, хранящий пароль владельца под ключом value, и dify-credentials, хранящий секрет приложения под ключом secret-key. Четыре других учётных данных установки — пароль её базы данных и три ключа, которые её компоненты предъявляют друг другу, — сохраняют значения по умолчанию, которые им даёт core/dify, и в Kubernetes каждое значение по умолчанию — это имя объекта Secret, из которого манифесты его читают: dify-db-password-for-evaluation-only под ключом db-password, dify-code-execution-key-for-evaluation-only под ключом code-execution-key, dify-plugin-daemon-key-for-evaluation-only под ключом plugin-daemon-key и dify-inner-api-key-for-evaluation-only под ключом inner-api-key. Создайте и эти четыре, каждый с собственным значением; чтобы читать их из объектов Secret с другими именами, передайте имена в core/dify в записи dify сущности Aggregate, под parameters, как db_password, code_execution_key, plugin_daemon_key и inner_api_key.
Задайте пароль владельца в своей оболочке как DIFY_OWNER_PASSWORD, поскольку ниже вы входите с ним. Dify принимает пароль владельца длиной не менее восьми символов, содержащий букву и цифру: с любым другим Job импорта завершается с ошибкой, как только Dify отклоняет первоначальную настройку, и в его журнале появляется first-time setup was refused with HTTP 422: Validation error for parameter 'payload' — ответ, который Dify даёт на учётную запись владельца, которую он отклоняет. Ожидание ниже ждёт завершения Job, а Job, завершившийся с ошибкой, никогда не достигает завершения, поэтому тогда ожидание длится до истечения тайм-аута; запустите kubectl wait --for=condition=failed job/dify-zdapi-app-import --timeout=15m рядом, во втором терминале, и это ожидание вернёт управление, как только Job завершится с ошибкой. Удалите Job и объект Secret dify-owner, снова создайте Secret с паролем, который Dify принимает, и снова примените манифесты.
Для каждого из пяти других объектов Secret запишите файл с одной строкой: ключ данных, = и собственное значение — dify-credentials.env с secret-key=, db-password.env с db-password=, code-execution-key.env с code-execution-key=, plugin-daemon-key.env с plugin-daemon-key= и inner-api-key.env с inner-api-key=. Затем создайте шесть объектов Secret. После этого значения хранит кластер, поэтому удалите файлы:
printf 'value=%s\n' "$DIFY_OWNER_PASSWORD" > dify-owner.envkubectl create secret generic dify-owner --from-env-file=dify-owner.envkubectl create secret generic dify-credentials --from-env-file=dify-credentials.envkubectl create secret generic dify-db-password-for-evaluation-only --from-env-file=db-password.envkubectl create secret generic dify-code-execution-key-for-evaluation-only --from-env-file=code-execution-key.envkubectl create secret generic dify-plugin-daemon-key-for-evaluation-only --from-env-file=plugin-daemon-key.envkubectl create secret generic dify-inner-api-key-for-evaluation-only --from-env-file=inner-api-key.envrm dify-owner.env dify-credentials.env db-password.env code-execution-key.env plugin-daemon-key.env inner-api-key.envПримените манифесты, как объясняет шаг запуска в разделе Как выполняется импорт — -R охватывает Job и два ConfigMap в dify.api/ и dify.proxy/ — затем дождитесь Job импорта и прочитайте его журнал, а также дождитесь среды выполнения плагинов:
kubectl apply -R -f dist/boundaries/platform/helm/kubectl wait --for=condition=complete job/dify-zdapi-app-import --timeout=15mkubectl logs job/dify-zdapi-app-importkubectl rollout status statefulset/dify-zdpluginsservice/dify-zdapi-default createddeployment.apps/dify-zdapi created[… omitted: a line for each of the other Services, Deployments and StatefulSets]job.batch/dify-zdapi-app-import createdconfigmap/dify-zdapi-app createdconfigmap/dify-zdproxy-config createdjob.batch/dify-zdapi-app-import condition metfirst-time setup done: owner account owner@example.comimported 'Support assistant' as application 7e03e85c-b13f-4ddc-b539-040470a61d4cpartitioned roll out complete: 1 new pods have been updated...В журнале указан идентификатор приложения, который нужен в разделе Проверка.
Тестирование
API Dify отвечает по адресу http://127.0.0.1:5001. В Kubernetes перенаправьте локальный порт на Service API-сервера, dify-zdapi-default, в пространстве имён, к которому вы применили манифесты, и оставьте команду работать во втором терминале:
kubectl port-forward -n <namespace> svc/dify-zdapi-default 5001:5001В Docker Compose, запущенном так, как показано в разделе В Docker Compose, сущность Release уже публикует API по этому адресу, а консоль — по http://127.0.0.1:3001. Откройте http://127.0.0.1:3001/signin, страницу входа консоли; / перенаправляет туда. Страница отправляет свои запросы к API по http://127.0.0.1:5001, а API Dify отвечает браузеру только для страниц, отдаваемых с адреса, который называет черновой console_url, http://127.0.0.1:3001, поэтому входите там как владелец. Если открыть консоль по любому другому адресу, её запросы не получают такого ответа, и браузер отклоняет каждый ответ; чтобы опубликовать консоль на другом порту, измените вместе с ним и console_url.
Приложение также отвечает через API, без участия браузера. В терминале, где задана DIFY_OWNER_PASSWORD, войдите как владелец. API консоли принимает пароль в кодировке Base64, а вход оставляет сессию в cookies.txt. Каждый последующий запрос к консоли отправляет сессию обратно вместе с токеном CSRF из того же файла в заголовке X-CSRF-Token; запрос без него отклоняется с CSRF token is missing or invalid.
printf '{"email": "owner@example.com", "password": "%s"}' "$(printf %s "$DIFY_OWNER_PASSWORD" | base64 | tr -d '\n')" | curl -sS -c cookies.txt http://127.0.0.1:5001/console/api/login -H 'Content-Type: application/json' -d @-CSRF=$(awk '$6 == "csrf_token" {print $7}' cookies.txt){"result":"success"}Поставщики моделей Dify — это плагины, и новая установка не содержит ни одного. Установите поставщика OpenAI для Dify версии 1.1.0, той, которую установил этот запуск; среда выполнения плагинов загружает его из маркетплейса Dify, доступ к которому установке даёт черновой marketplace_enabled, поэтому установка должна иметь доступ в интернет:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" -H 'Content-Type: application/json' \ http://127.0.0.1:5001/console/api/workspaces/current/plugin/install/marketplace \ -d '{"plugin_unique_identifiers": ["langgenius/openai:1.1.0@1ded02acee56efd5788c86fd447d792e4923e959554a4942f440c7859d164340"]}'{"all_installed":false,"task_id":"01a1dc0a-653d-756b-a104-e5d6d1e43695","task":null}Если удалить marketplace_enabled из сущности Release, Dify вместо этого отклоняет запрос с {"code":"invalid_param","message":"marketplace is not enabled","status":400}. Установка выполняется в фоновом режиме. Запрашивайте её задачу с task_id, указанным в ответе, пока её status не станет success:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" \ http://127.0.0.1:5001/console/api/workspaces/current/plugin/tasks/<task id>{"task":{"id":"01a1dc0a-653d-756b-a104-e5d6d1e43695",[… omitted: when it was created and last updated],"status":"success","total_plugins":1,"completed_plugins":1,"plugins":[{"plugin_unique_identifier":"langgenius\/openai:1.1.0@1ded02acee56efd5788c86fd447d792e4923e959554a4942f440c7859d164340",[… omitted: the plugin's status, its icon and its names in four languages]}]}}Запишите ключ поставщика в openai.json в виде {"credentials": {"openai_api_key": "your OpenAI key"}}, задайте его и удалите файл:
curl -sS -b cookies.txt -H "X-CSRF-Token: $CSRF" -H 'Content-Type: application/json' \ http://127.0.0.1:5001/console/api/workspaces/current/model-providers/langgenius/openai/openai/credentials \ -d @openai.jsonrm openai.jsonDify проверяет ключ одним запросом к поставщику, прежде чем сохранить его, и отвечает {"result":"success"} для ключа, который поставщик принимает. Запуск задал заглушку, и Dify отклонил её с ответом OpenAI:
{"code":"invalid_param","message":"Error code: 401 - {'error': {'message': 'Incorrect API key provided: sk-place*****************-key. You can find your API key at https:\/\/platform.openai.com\/account\/api-keys.', 'type': 'invalid_request_error', 'code': 'invalid_api_key', 'param': None}, 'status': 401}","status":400}Приложение отвечает на запросы, сделанные с его собственным ключом API. Создайте такой ключ с идентификатором приложения из журнала шага, который его импортирует, — в Docker Compose это docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml logs dify-zdapi-app-import:
curl -sS -X POST -b cookies.txt -H "X-CSRF-Token: $CSRF" \ http://127.0.0.1:5001/console/api/apps/<application id>/api-keys{"id":"8d6c1eb1-cf61-4825-9b04-f32689ed0489","type":"app","token":"[… omitted: the key]","last_used_at":null,"created_at":1794693042}и отправьте приложению сообщение с ключом, то есть token из ответа:
curl -sS http://127.0.0.1:5001/v1/chat-messages \ -H 'Authorization: Bearer <app key>' -H 'Content-Type: application/json' \ -d '{"inputs": {}, "query": "In one short sentence: what does a support plan cover?", "response_mode": "blocking", "user": "test-it"}'Поскольку заглушка отклонена, у модели нет ключа, и Dify сообщает об этом:
{"code":"provider_not_initialize","message":"Model gpt-4o-mini credentials is not initialized.","status":400}Запуски в Kubernetes и в Docker Compose получили одинаковые ответы. С ключом, который поставщик принимает, ответ содержит ответ модели в answer.
В Kubernetes остановите перенаправление порта, затем удалите то, что вы применили, объекты Secret и файл сессии:
kubectl delete -R -f dist/boundaries/platform/helm/kubectl delete secret dify-owner dify-credentials dify-db-password-for-evaluation-only dify-code-execution-key-for-evaluation-only dify-plugin-daemon-key-for-evaluation-only dify-inner-api-key-for-evaluation-onlykubectl delete pvc data-dify-zddb-0 storage-dify-zdplugins-0 data-dify-zdvector-0rm cookies.txtKubernetes сохраняет заявки на тома, созданные StatefulSet, когда этот StatefulSet удаляется, поэтому третья команда удаляет их, а вместе с ними базу данных, установленный плагин и векторное хранилище. В Docker Compose docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml down -v удаляет стек и его тома.
В Docker Compose
То же приложение импортируется для Docker Compose с целью compose, из того же файла ответов. Черновики для Kubernetes уже лежат в source, поэтому создайте черновики для Compose в отдельной папке с помощью --output-dir; импорт всё равно читает файл ответов рядом с приложением:
aggrega import support-assistant.yml --target compose --output-dir composeВ Docker Compose нет Secret, который можно было бы назвать, поэтому для compose черновик сам записывает секрет приложения и пароль владельца, каждый как ссылку на переменную, которую Docker Compose заполняет из окружения того, кто запускает стек. Там требуется только электронная почта владельца. Импорт сохраняет два имени Secret в файле ответов, не применяя их, и сообщает об этом в стандартный поток ошибок:
info: the answers file <workspace>/import-answers.yaml also answers spec.boundaries.platform.aggregates.dify.components.api.features.owner_password.infra.origin in release.yaml, spec.parameters.secret_key in release.yaml, which these drafts do not leave empty; those answers are kept there and not appliedЧерновик сущности Release читает секрет приложения из DIFY_SECRET_KEY, а пароль владельца — из DIFY_OWNER_PASSWORD, и публикует API на порту 5001, а фронтенд, console, — на порту 3001 адреса обратной петли:
parameters: # Passed by reference, never as a value: secret_key, which the drafted Aggregate declares and passes down to core/dify; that parameter's description there says what the value is; it is read from the variable DIFY_SECRET_KEY, which a target substituting variable references, as Docker Compose does when the stack starts, reads from the environment, so no file carries the value. secret_key: "${DIFY_SECRET_KEY}" [… omitted: the boundary, the marketplace switch, and the owner's email, answered as above] # Published on this machine's loopback address, 127.0.0.1: reachable from this machine only, by any process running on it. Delete this line to keep the service internal. published_port: 5001 console_url: "http://127.0.0.1:3001" features: owner_password: type: core/referenced-secret infra: # Attached by reference, never as a value: the owner account's password, read from the variable DIFY_OWNER_PASSWORD, which a target substituting variable references, as Docker Compose does when the stack starts, reads from the environment, so no file carries the value. origin: "${DIFY_OWNER_PASSWORD}" [… omitted: the worker and the scheduler, each with the marketplace switch, as above] console: infra: # Published on this machine's loopback address, 127.0.0.1: reachable from this machine only, by any process running on it. Delete this line to keep the service internal. published_port: 3001Каждый порт доступен только с вашей машины, как сказано в его комментарии, а удаление строки оставляет этот сервис только в сети стека. Фронтенд слушает 3000 внутри своего контейнера и публикуется на 3001, поэтому может работать рядом с другим примером, публикующим 3000. console_url сервера API — это адрес, по которому опубликован фронтенд, поэтому порт, который вы меняете для фронтенда, меняется и там.
Сущность Manifest сопоставляет каждый компонент с его сущностью Recipe для Compose, а core/referenced-secret — с compose/dotenv-referenced-secret, который записывает каждую ссылку в файл Compose без изменений. Проверьте и соберите из новой папки:
cd composeaggrega validate --release release.yamlaggrega build --release release.yamlСборка записывает в dist в корне рабочей области, а рабочей областью по-прежнему остаётся source, папка, содержащая .aggrega-config.yaml: файл Compose — это source/dist/boundaries/platform/compose/docker-compose.yaml, что из compose будет ../dist/boundaries/platform/compose/docker-compose.yaml, и никакая папка dist внутри compose не записывается. Файл содержит SECRET_KEY: ${DIFY_SECRET_KEY} и OWNER_PASSWORD: ${DIFY_OWNER_PASSWORD} вместо любого из этих значений. Задайте обе переменные в своей оболочке или в файле .env рядом с файлом Compose, прежде чем запускать стек.
Четыре других учётных данных установки сохраняют значения по умолчанию, которые им даёт core/dify, и в Docker Compose каждое значение по умолчанию — это само значение, записанное в файл Compose без изменений: DB_PASSWORD: dify-db-password-for-evaluation-only, с таким же POSTGRES_PASSWORD в базе данных, и аналогично dify-code-execution-key-for-evaluation-only, dify-plugin-daemon-key-for-evaluation-only и dify-inner-api-key-for-evaluation-only. Любой читатель каталога знает эти значения по умолчанию, поэтому они годятся только для ознакомления. Чтобы заменить одно из них, объявите для него строковый параметр в черновике сущности Aggregate, передайте его в parameters записи dify под именем, которое ему даёт core/dify, — db_password, code_execution_key, plugin_daemon_key или inner_api_key, — так же как черновик передаёт secret_key, и заполните его в parameters сущности Release. Сущность Release, которая записывает db_password: "${DIFY_DB_PASSWORD}", собирает файл Compose с DB_PASSWORD: ${DIFY_DB_PASSWORD} и POSTGRES_PASSWORD: ${DIFY_DB_PASSWORD}, которые заполняются из окружения, как и два вышеупомянутых.
Запустите стек из compose с паролем владельца, который принимает Dify, как описано в разделе Запуск:
export DIFY_SECRET_KEY='a long random value of your own'export DIFY_OWNER_PASSWORD='a password of your own'docker compose -p support-assistant -f ../dist/boundaries/platform/compose/docker-compose.yaml up -d --waitВ этом запуске --wait вернулся примерно через минуту, как только каждый сервер сообщил о работоспособном состоянии. Шаг, импортирующий приложение, работает рядом с ними и завершается, выполнив импорт; после этого его журнал содержит:
first-time setup done: owner account owner@example.comimported 'Support assistant' as application 7fae73f4-826b-4918-a623-a3383aa0da8cПроверка обращается к установке через два опубликованных порта.